Vom MSP zum MIP: Warum Managed Intelligence Human Risk Intelligence (HRI) braucht

Table of contents
Subscribe to newsletter
Der MSP-Markt verändert sich erneut – und diesmal geht der Wandel tiefer als die Tool-Landschaft.
Pax8 Beyond 2026 hat die Richtung klar vorgegeben: Die Diskussion hat sich vom MSP zum MIP verlagert – zum Managed Intelligence Provider.
In diesem Modell verwalten Partner nicht mehr nur Geräte, Tickets und Lizenzen. Sie unterstützen ihre Kunden dabei, KI/Intelligence-Lösungen sicher, wirtschaftlich und mit ausreichender Governance einzusetzen, ohne dabei neue Probleme zu schaffen.
Das ist ein echter Wandel. Doch er wird leicht zu eng gedacht.
Managed Intelligence besteht nicht nur aus Agents, Automatisierungen und Dashboards. Es geht um Menschen.
Um die Mitarbeitenden, die KI-Tools nutzen. Um die Anwender, die Zugriffe freigeben. Um die Teams, die mit Daten arbeiten. Und um die Kunden, die wissen müssen, ob sich ihre Sicherheitskultur verbessert – oder unbemerkt abdriftet.
Genau hier setzt Human Risk Intelligence an.
Die Lücke, die die meisten MSPs noch nicht schließen
Viele MSPs bieten bereits eine Form von Security-Awareness-Schulungen an. Einige führen Phishing-Simulationen durch. Andere berichten über abgeschlossene Kurse.
Doch diese Aktivitäten liefern MSPs nur selten ein vollständiges Bild davon, woher das menschliche Risiko tatsächlich kommt.
Um menschliches Risiko wirksam zu steuern, brauchen MSPs Transparenz in vier Bereichen:
- Target (Angriffsziele): Welche Anwender, Rollen oder Abteilungen werden am ehesten angegriffen oder gefährden das Unternehmen?
- Awareness (Sicherheitsbewusstsein): Wer kennt die Sicherheitsanforderungen, nimmt an Trainings teil, erkennt Bedrohungen und verbessert sich im Zeitverlauf?
- Hygiene (Sicherheitshygiene): Welche Anwender haben kompromittierte Zugangsdaten, zeigen wiederholt riskantes Verhalten oder pflegen schlechte Sicherheitsgewohnheiten?
- Access (Zugriffe und Identitäten): Wo erhöhen MFA-Lücken, unsichere Konten oder identitätsbezogene Risiken die Angriffsfläche?

Für die meisten MSPs und deren Kunden bleiben diese Antworten bislang offen.
Und das ist ein Problem. Was man nicht sieht, kann man nicht steuern. Wenn MSPs nicht erkennen, wie sich Risiken über Anwender, Verhaltensweisen, Zugangsdaten und Berechtigungen hinweg entwickeln, bleibt ein erheblicher Teil des Kundenrisikos ebenfalls unsichtbar.
Was sich ändert, wenn MSPs zum MIP-Modell wechseln
Der Schritt vom MSP zum MIP ist mehr als eine neue Bezeichnung. Er verändert, was Kunden erwarten.
Der klassische MSP-Mehrwert basiert auf Verfügbarkeit, Support und Incident Response. Der MIP-Mehrwert basiert auf Erkenntnissen, Beratung und messbaren Ergebnissen.
Das verändert das Gespräch über menschliches Risiko grundlegend.
Statt:
„Wir haben in diesem Quartal Security-Awareness-Schulungen durchgeführt.“
Ein MSP kann sagen:
„Wir können Ihnen zeigen, welche Nutzer das größte Risiko verursachen, wo MFA-Lücken bestehen, wie sich das Verhalten in den einzelnen Teams verändert und welche Konten sofortige Aufmerksamkeit erfordern – nachvollziehbar über die Zeit und über Ihr gesamtes Unternehmen hinweg.“
Das ist ein grundlegend anderes Gespräch. Eines, das MSPs vom reinen Tätigkeitsnachweis zur erkenntnisgestützten Beratung bringt.
Was HRI MSPs konkret bringt
Human Risk Intelligence gibt MSPs einen praxistauglichen Weg, Risiken aus alltäglichem Nutzerverhalten, Identitätsexposition und Sicherheitslücken auf Kontoebene zu verstehen und zu reduzieren.

Dazu gehören:
- Ergebnisse aus Security-Awareness-Schulungen
- Performance bei Phishing-Simulationen
- Richtlinienbestätigungen und Abschlussquoten
- Dark-Web-Warnungen und kompromittierte Zugangsdaten
- MFA-Lücken und identitätsbezogene Schwachstellen
- Wiederkehrendes Risikoverhalten einzelner Nutzer und Teams
- Risikotrends auf Nutzer-, Rollen-, Abteilungs- und Kundenebene
- Reports für QBRs, Vertragsverlängerungen und Compliance-Gespräche
Genau hier übernimmt usecure die Führung in der HRI-Diskussion.
usecure unterstützt MSPs dabei, die menschliche Seite der Cybersicherheit zu managen – über Schulungen, Phishing-Simulationen, Richtlinienmanagement, Breach-Monitoring, Automatisierung und Reporting.
Noch wichtiger: usecure verknüpft Nutzerverhalten mit Risiken auf Identitätsebene. Partner sehen damit, welche Nutzer am stärksten exponiert sind, welche Konten Aufmerksamkeit brauchen und wie sich das Risiko über Abteilungen, Rollen und Kunden hinweg im Zeitverlauf verändert.
Das bedeutet klarere Priorisierung. Belegbare Fortschritte. Kundengespräche auf Basis von Nachweisen statt Annahmen.
KI reduziert menschliches Risiko nicht. Sie verstärkt es.
Es gibt die verlockende Vorstellung, dass KI den Faktor Mensch irgendwann aus der Risikogleichung nimmt. Das wird nicht passieren.
In den meisten Fällen macht KI menschliches Risiko schneller, schwerer erkennbar und folgenreicher. Mitarbeitende setzen neue Tools ohne Leitplanken ein. KI-Agenten agieren über Workflows, Konten und Anwendungen hinweg. Angreifer nutzen KI, um Phishing, Identitätsmissbrauch und Social Engineering überzeugender zu machen als je zuvor.
Die menschliche Ebene braucht mehr Sichtbarkeit. Nicht weniger.
Kunden werden Unterstützung bei Fragen wie diesen brauchen:
- Nutzen Mitarbeitende KI auf sichere Weise?
- Wissen sie, welche Daten sie teilen dürfen und welche nicht?
- Erkennen sie KI-gestützte Phishing-Versuche?
- Werden Sicherheits- und Nutzungsrichtlinien eingehalten?
- Sind Konten, Berechtigungen und MFA so konfiguriert, dass sie das Risiko senken?
- Kann die Geschäftsleitung erkennen, welche Nutzer, Teams und Identitäten das höchste Risiko darstellen?
Das sind keine rein technischen Fragen. Es sind Fragen des menschlichen Risikos.
Eine Kategorie, auf der MSPs aufbauen können
Human Risk Intelligence ist kein Feature. Es ist eine Servicekategorie.
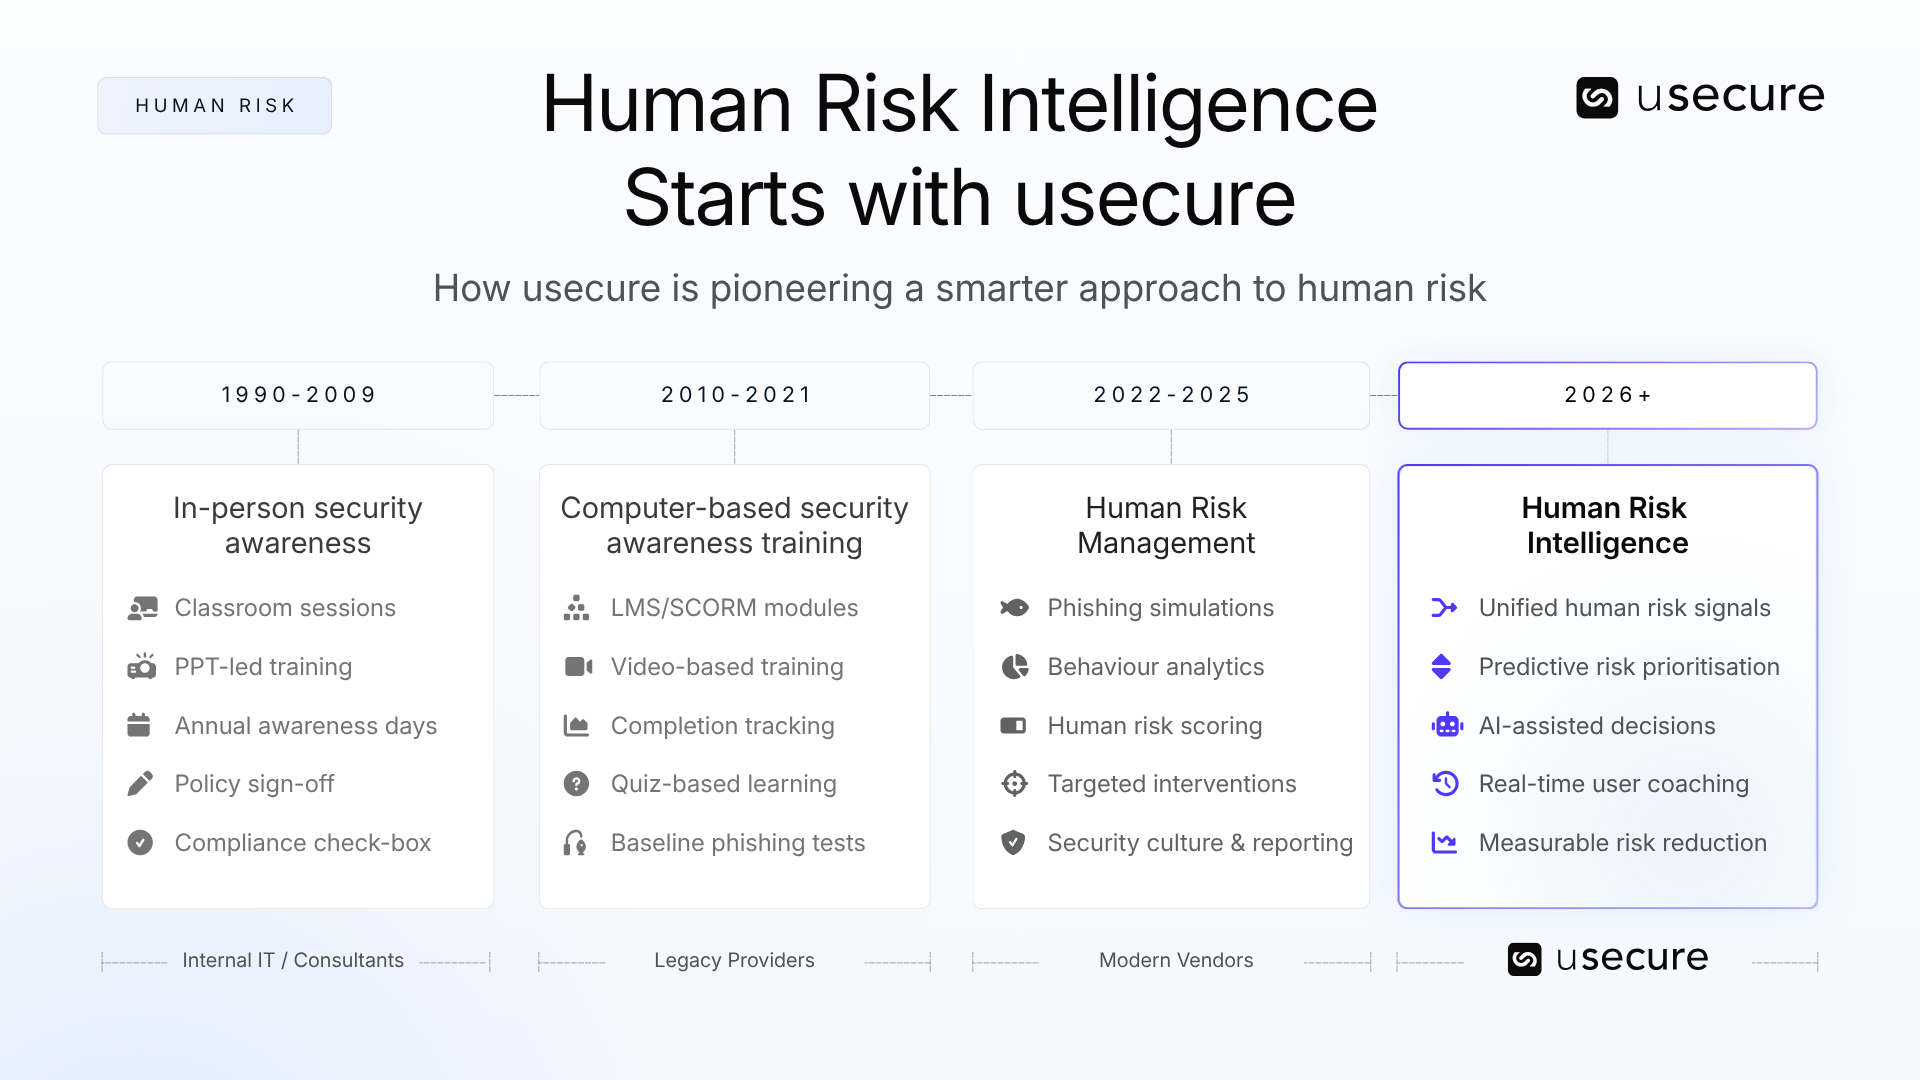
Für MSPs auf dem Weg zum MIP-Modell unterstützt sie:
- Wiederkehrende Umsätze rund um Human Risk Management
- Bessere QBRs und Kundenreports
- Überzeugendere Gespräche zu Compliance und Governance
- Gezielteres Awareness-Training
- Risiko-Benchmarking auf Kundenebene
- Upsell-Gespräche auf Basis echter Daten
- Eine stärkere Argumentation für AI-Readiness und KI-Einführung
Jeder MSP wird über KI sprechen. Deutlich weniger werden belegen können, wie sie die damit verbundenen Risiken auf Nutzer- und Identitätsebene tatsächlich reduzieren.
Genau das ist der Unterschied.
Die größere Chance
Managed Intelligence darf nicht nur intelligentere Tools bedeuten.
Dazu gehört ebenso eine bessere Sichtbarkeit von Nutzerverhalten, Sicherheitskultur, Identitätsrisiken und kundenspezifischen Risiken. Während sich der Channel in Richtung MIP-Modell bewegt, gibt Human Risk Intelligence MSPs einen praxistauglichen Weg, die menschliche Ebene in dieses Gespräch einzubringen — und daraus einen messbaren, gemanagten und umsatzstarken Service zu machen.
Genau diese Kategorie baut usecure auf. Und sie beginnt damit, sichtbar zu machen, was den meisten Partnern bislang entgeht.
BOOK A DEMO
See Human Risk Intelligence in action
A 30-minute walkthrough of how to cut human risk across your users, tailored to MSPs and IT teams.
Subscribe to newsletter

Erfahren Sie, wie Unternehmen im Bereich Professional Services mit usecure menschliche Risiken reduzieren
Erfahren Sie, wie IT-Teams in Professional-Services-Unternehmen usecure nutzen, um sensible Kundendaten zu schützen, Compliance-Anforderungen zu erfüllen und ihre Reputation zu wahren — ohne abrechenbare Arbeit zu beeinträchtigen.
Related posts
Explore more insights, updates, and resources from usecure.

Human Risk Intelligence (HRI): Was es ist und warum es wichtig ist

Human Risk Management (HRM) vs Human Risk Intelligence (HRI)

Warum Human Risk Management (HRM) zum Ratespiel geworden ist