PCI DSS v4.0.1: cómo reducir el riesgo humano en los entornos de datos de titulares de tarjetas (Cardholder Data Environments, CDE) con HRI


Table of contents
Subscribe to newsletter
En marzo de 2022, el Payment Card Industry Security Standards Council (PCI SSC) publicó PCI DSS v4.0, una actualización de gran calado del estándar de seguridad de datos del sector de tarjetas de pago que incorporaba 64 nuevos requisitos a lo largo de más de 360 páginas. En junio de 2024, el PCI SSC publicó PCI DSS v4.0.1, una revisión específica concebida para aclarar formulaciones ambiguas, corregir erratas relacionadas con las evaluaciones y precisar las directrices de aplicabilidad de varios requisitos ya existentes. Aunque no se añadieron requisitos nuevos ni se eliminó ninguno, estas aclaraciones tienen implicaciones operativas importantes para las organizaciones responsables de proteger los datos de titulares de tarjetas.
Para marzo de 2025, todas las organizaciones que almacenan, procesan o transmiten datos de titulares de tarjetas debían haber alcanzado el pleno cumplimiento de PCI DSS v4.0.1. Ese plazo ya ha vencido y los reguladores, los bancos adquirentes y los evaluadores de seguridad cualificados (Qualified Security Assessors, QSA) están aplicando activamente el estándar actualizado.
Los atacantes de hoy rara vez necesitan sortear controles de seguridad sofisticados como el cifrado o los firewalls. En su lugar, explotan el factor humano: una llamada telefónica convincente, un correo de phishing cuidadosamente diseñado o un SMS engañoso. En los entornos de pago actuales, las personas se han convertido en la principal superficie de ataque.
Este artículo analiza los requisitos centrados en las personas que introduce PCI DSS v4.0.1, examina el panorama actual de amenazas y explica cómo una estrategia de Human Risk Intelligence (HRI) basada en datos permite a las organizaciones ir más allá del cumplimiento y construir una postura de seguridad más sólida y resiliente.
La superficie de ataque humana en los entornos de datos de titulares de tarjetas
PCI DSS define el entorno de datos de titulares de tarjetas (Cardholder Data Environment, CDE) como cualquier componente del sistema que almacene, procese o transmita datos de titulares de tarjetas o datos sensibles de autenticación, junto con los sistemas conectados o de soporte. En la práctica, esto incluye los sistemas de punto de venta, las plataformas de comercio electrónico, las pasarelas de pago, la infraestructura de los centros de atención telefónica y un amplio abanico de servicios de terceros interconectados.
Cada persona con acceso a estos entornos representa un posible punto de entrada para los atacantes. A medida que los ecosistemas de pago están más interconectados, proteger únicamente la tecnología ya no es suficiente. Las organizaciones también deben comprender y gestionar los riesgos derivados del comportamiento humano.
Cómo llegan los atacantes a los datos de titulares de tarjetas
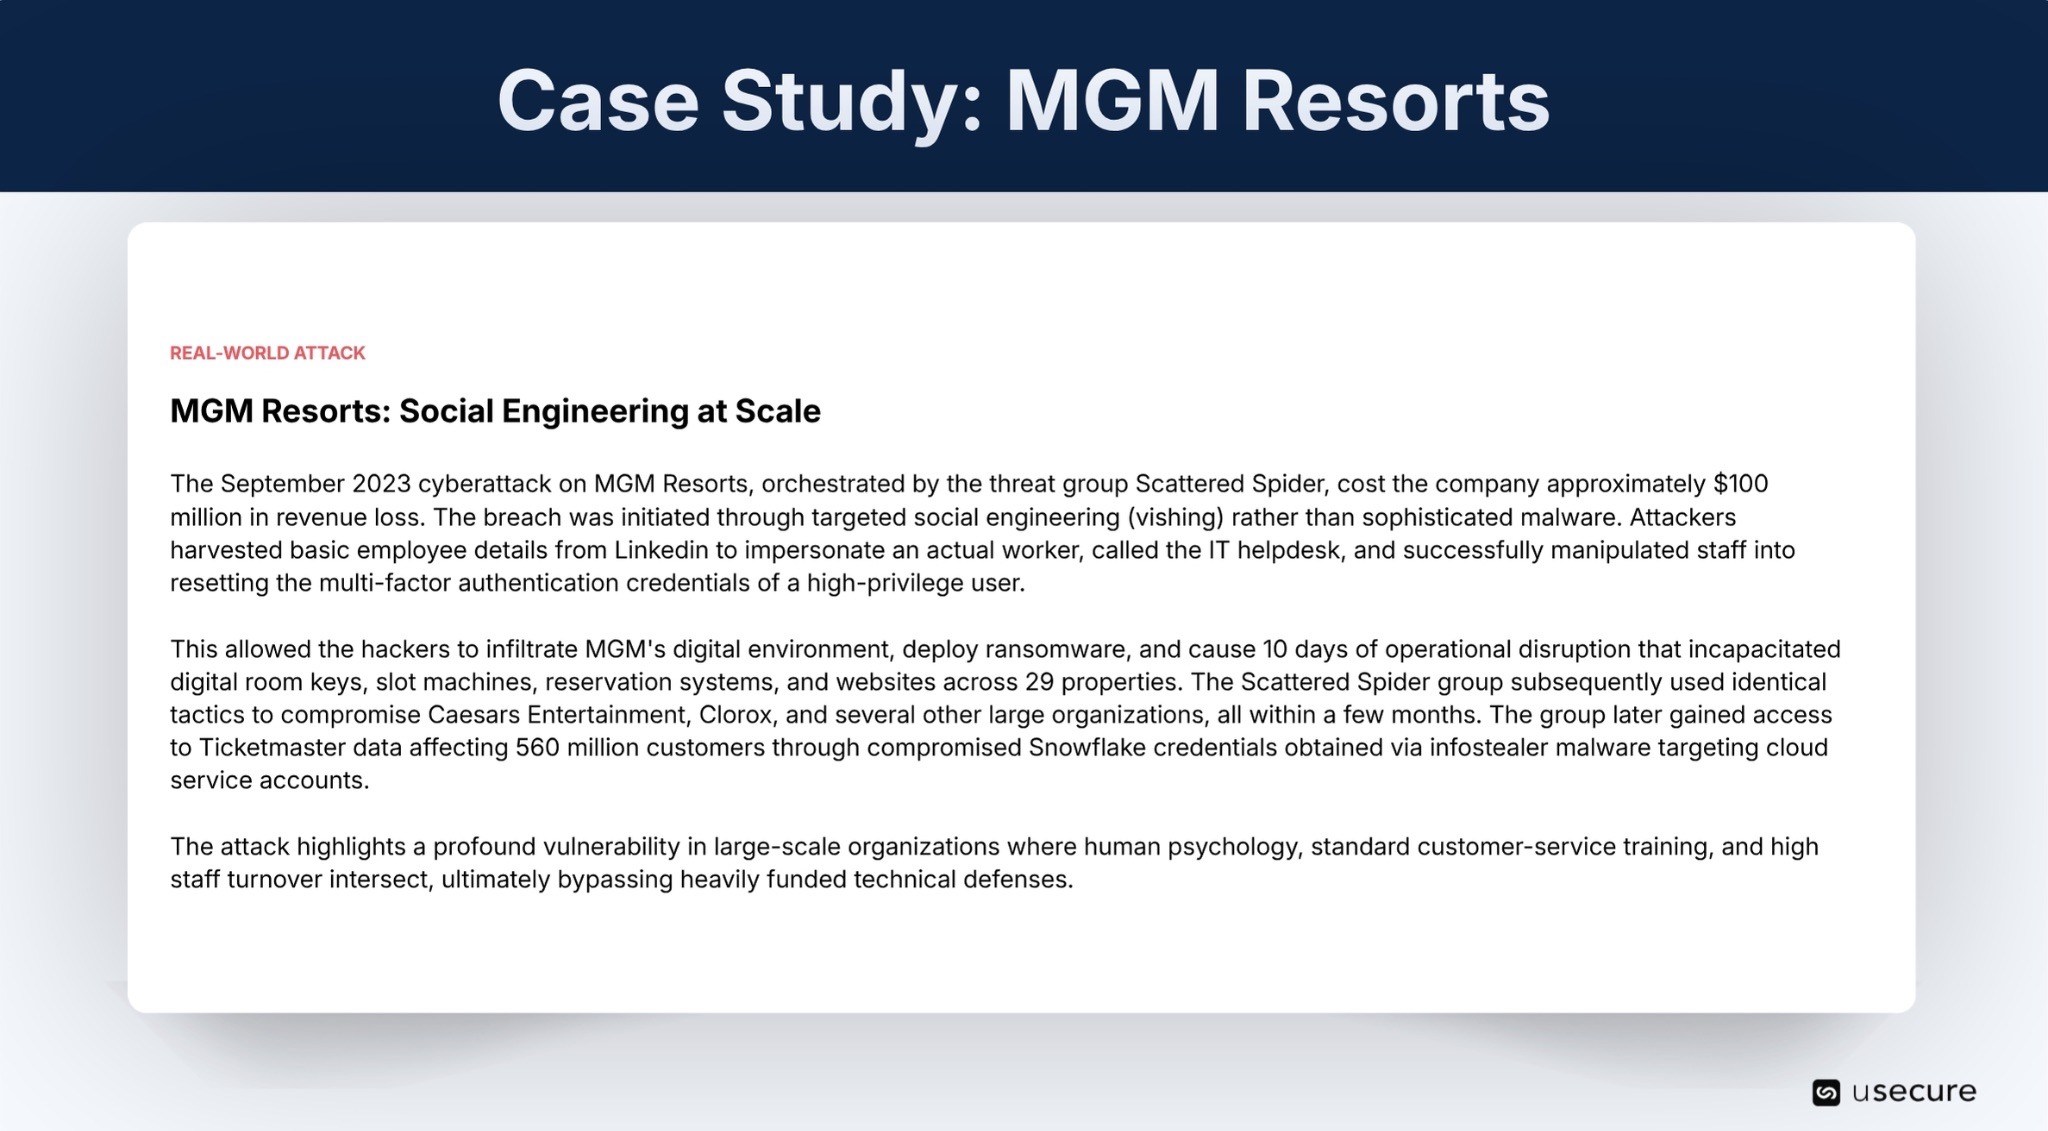
El ciberataque a MGM Resorts ilustra cómo las brechas que afectan a los entornos de pago han dejado de ser incidentes de seguridad aislados para convertirse en riesgos organizativos de mayor alcance. Según el Verizon Data Breach Investigations Report (DBIR) de 2026, los actores de amenazas siguen apoyándose en el comportamiento humano, las credenciales comprometidas y las vulnerabilidades sin parchear para acceder a sistemas sensibles.
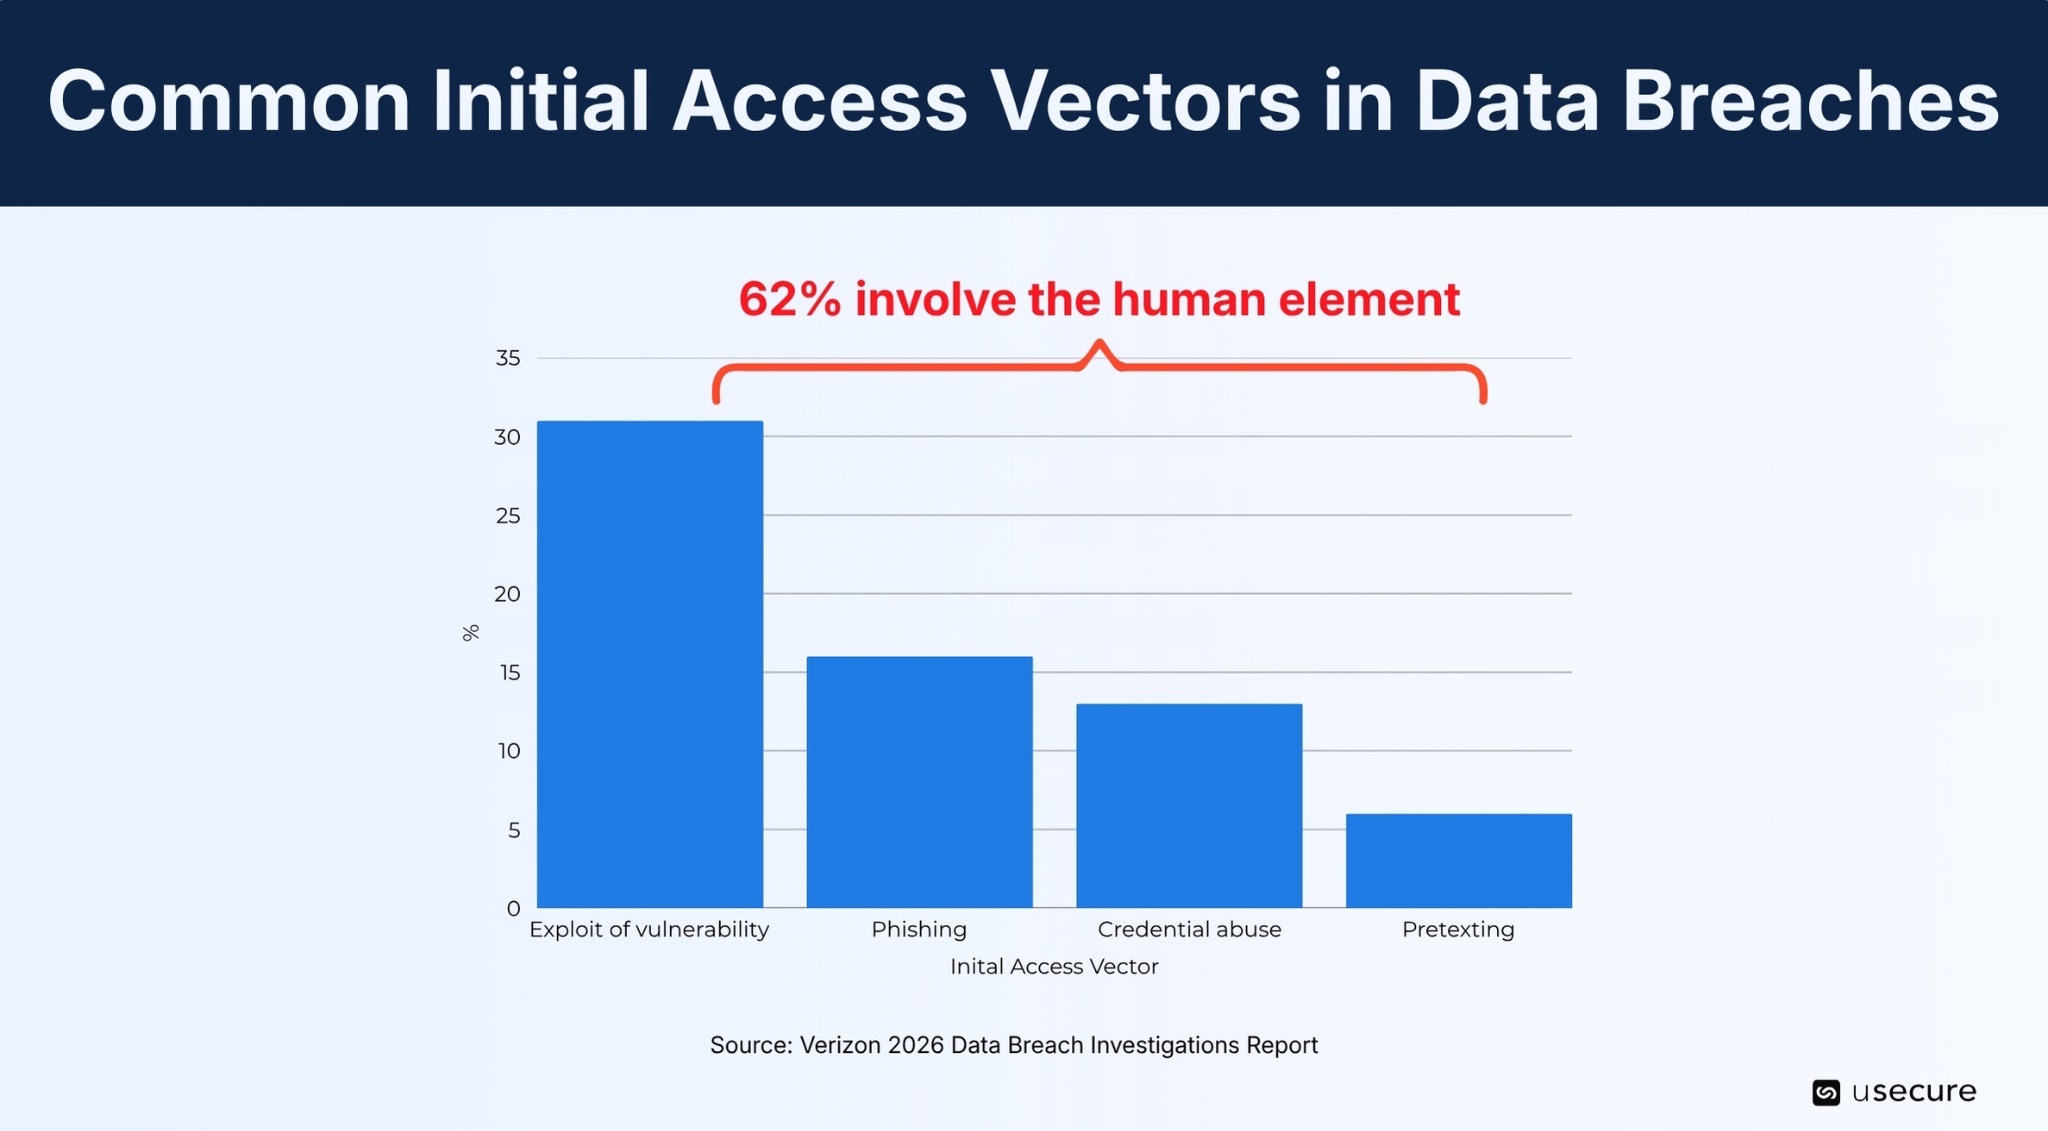
El informe analizó más de 31.000 incidentes de seguridad, incluidos más de 22.000 brechas de datos confirmadas en todo el mundo. Una de sus conclusiones más relevantes fue que el 62 % de las brechas implicaron el factor humano, lo que pone de manifiesto la importancia crítica de la resistencia al phishing, la concienciación en seguridad y una gestión de identidades sólida.
Qué exige realmente PCI DSS v4.0.1: el factor humano
PCI DSS v3.2.1 trataba la concienciación en seguridad, sobre todo, como un trámite de cumplimiento. Se esperaba que las organizaciones mantuvieran un programa de concienciación documentado, formaran a los nuevos empleados e impartieran formación de refuerzo anual. Demostrar el cumplimiento consistía, en gran medida, en aportar evidencias de que la formación se había completado.
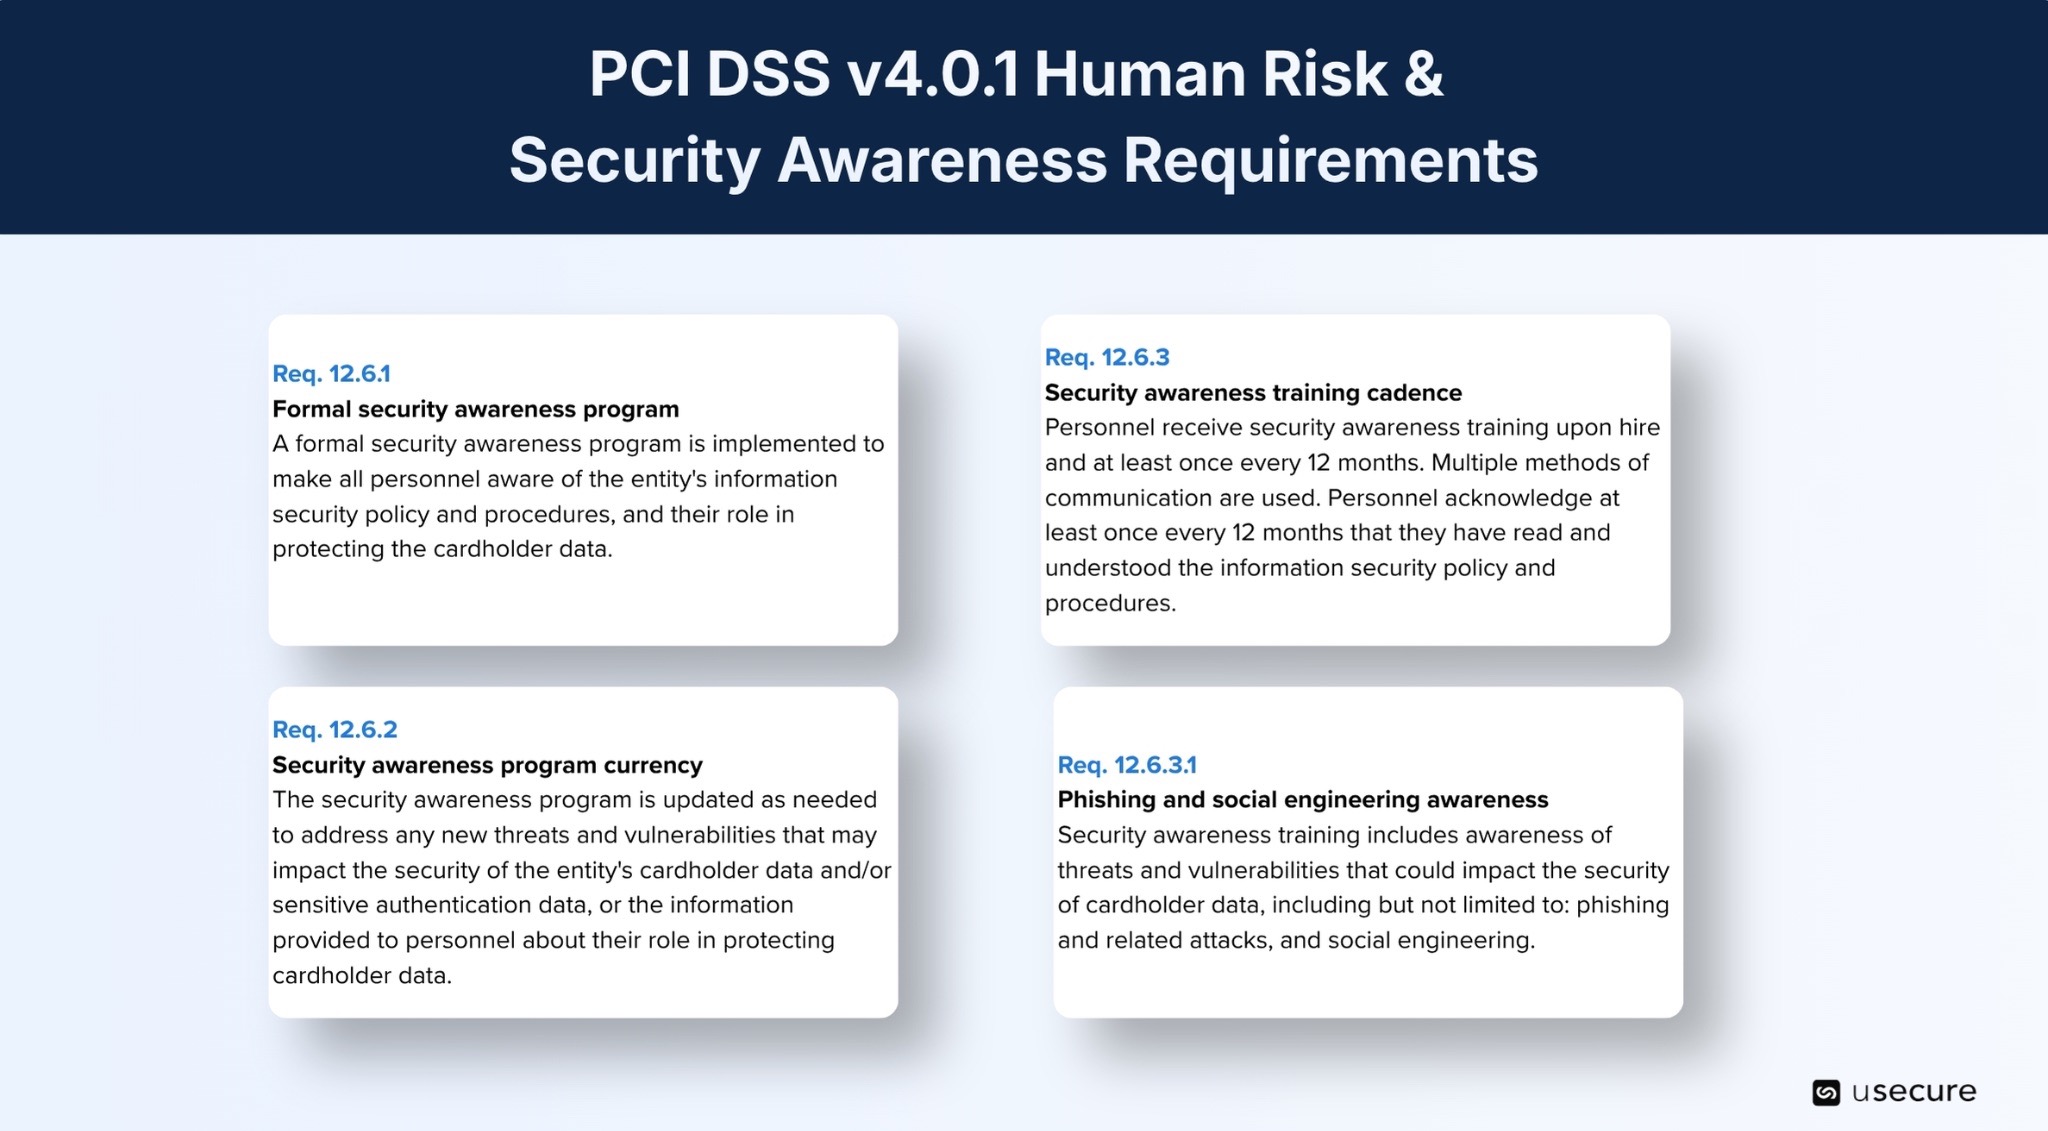
PCI DSS v4.0 cambió este enfoque de raíz, y la v4.0.1 ha clarificado aún más los requisitos. La concienciación en seguridad ya no se entiende únicamente como una obligación formativa: ahora es un proceso continuo y adaptado a cada rol, orientado a reducir el riesgo humano y mejorar los comportamientos de seguridad.
El Requisito 12 se ha ampliado de forma notable y, además, otros requisitos de la norma abordan ya de manera explícita el factor humano de la seguridad. En conjunto, estos cambios desplazan el foco desde documentar actividades formativas hacia demostrar que la organización identifica, gestiona y reduce activamente los riesgos de seguridad asociados a las personas. La versión 4.0 estableció estas expectativas y la v4.0.1 afinó la redacción para eliminar ambigüedades y aportar más coherencia en las auditorías.
Qué es Human Risk Intelligence (HRI): del cumplimiento a la postura de seguridad
Human Risk Intelligence (HRI) supone una evolución importante en la concienciación en seguridad. En lugar de entender la concienciación como una sucesión de acciones formativas, HRI trata a la plantilla como un entorno de riesgo dinámico que se puede medir, analizar y mejorar de forma continua. Evalúa el riesgo humano en cuatro dimensiones clave:
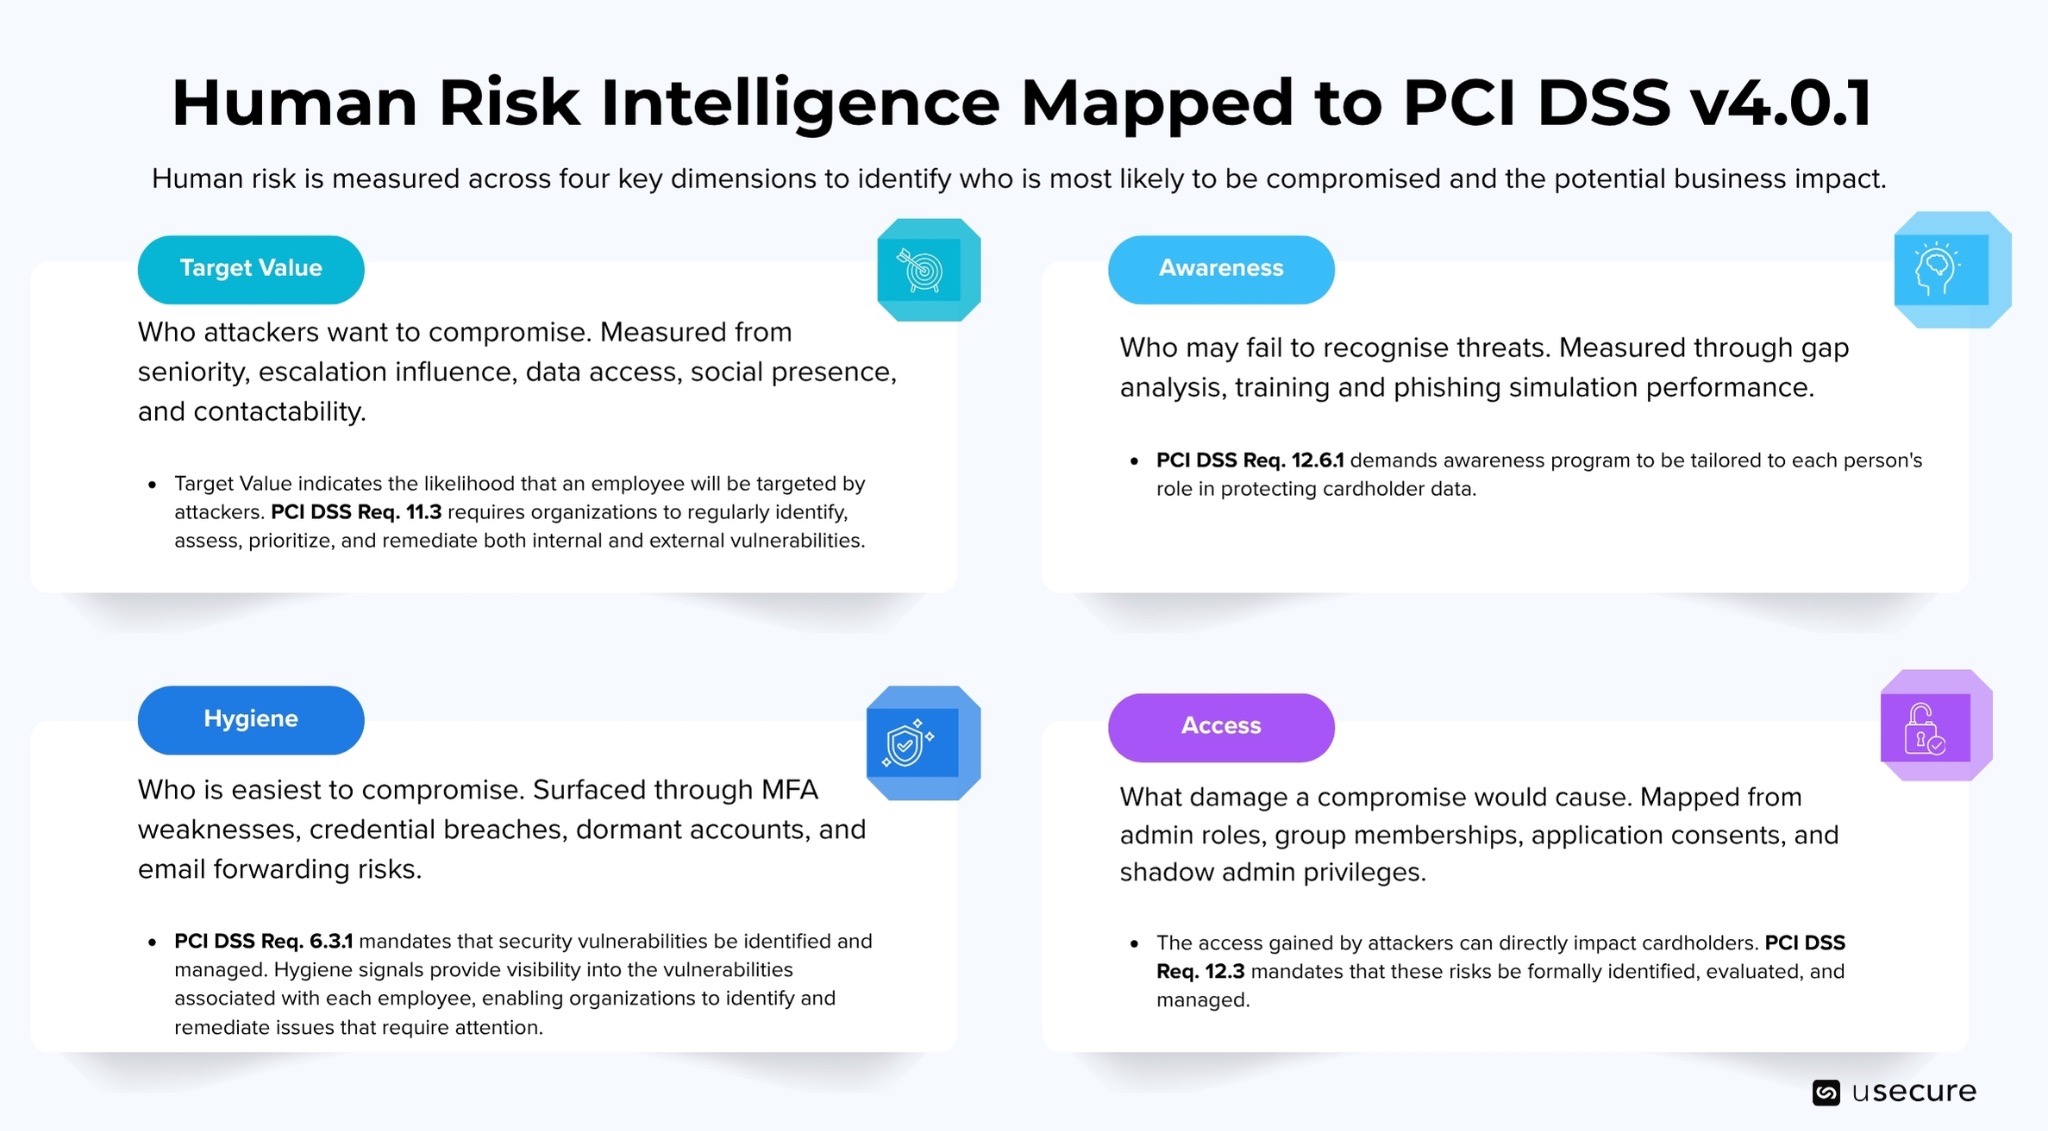
- Target Value: el Target Value mide hasta qué punto una persona resulta atractiva para un atacante. En un entorno de datos de titulares de tarjetas, esto va más allá del puesto que ocupa y tiene en cuenta factores como el nivel de responsabilidad, la influencia dentro de la organización, los privilegios técnicos, el acceso a información sensible, la presencia online, la facilidad de contacto, el nivel de concienciación en seguridad y el grado de vinculación con la empresa.
Por ejemplo, un supervisor de call center con un acceso amplio a los sistemas de pago y un perfil profesional muy visible puede ser un objetivo más atractivo que un alto directivo con acceso limitado a dichos sistemas. HRI identifica estos objetivos de alto valor utilizando los mismos indicadores que emplean habitualmente los atacantes.
- Awareness: el Awareness evalúa la capacidad de una persona para reconocer las ciberamenazas y responder a ellas de forma adecuada. Se mide a partir de la finalización de la formación en concienciación en seguridad, los resultados de las evaluaciones, el comportamiento ante simulaciones de phishing y las lagunas de conocimiento detectadas.
Conviene recordar que la concienciación no se deduce únicamente de la experiencia. Un empleado con muchos años de trayectoria en procesamiento de pagos que nunca se ha enfrentado a una simulación realista de spear-phishing puede suponer un riesgo mayor que un compañero recién incorporado que acaba de completar una formación específica en seguridad.
- Hygiene: el Hygiene analiza hasta qué punto es técnicamente vulnerable la identidad digital de una persona. Más allá de los resultados de la formación, evalúa factores como la adopción de la autenticación multifactor (MFA), la solidez de las contraseñas, las credenciales expuestas, las cuentas inactivas, el cumplimiento de políticas, las direcciones de correo secundarias y las reglas de reenvío de correo.
En entornos de pago, una sola cuenta protegida por credenciales débiles y sin MFA puede abrir a un atacante una vía directa hacia sistemas críticos, por muy bien formado que esté su titular.
- Access: el Access mide el impacto potencial para el negocio si la cuenta de una persona se viera comprometida. Incluye privilegios administrativos, pertenencia a grupos, permisos sobre aplicaciones, responsabilidades de propiedad y derechos de administración en la sombra.
Dentro de un CDE, la diferencia entre comprometer una cuenta de usuario estándar y una cuenta de administrador puede determinar si una brecha afecta a un único sistema o a millones de registros de pago. El perfilado de accesos garantiza que quienes pueden generar un mayor impacto reciban una atención de seguridad proporcionalmente mayor.
Al combinar estas cuatro dimensiones, las organizaciones pueden generar un Human Risk Score actualizado de forma continua para cada persona, que refleja los cambios en el comportamiento, la postura técnica y el contexto organizativo, en lugar de depender de ciclos de formación anuales.
Entender el riesgo humano es solo el primer paso. Para convertir esta información en resultados de seguridad medibles, las organizaciones deben integrar la Human Risk Intelligence en sus programas operativos de seguridad y cumplimiento.
Cómo construir un programa de Human Risk Intelligence alineado con PCI DSS v4.0.1
Implementar Human Risk Intelligence (HRI) dentro de un entorno de datos de titulares de tarjeta (CDE) exige un enfoque estructurado y basado en el riesgo que alinee las capacidades de seguridad con los objetivos de PCI DSS v4.0.1. En lugar de tratar la concienciación en seguridad como una actividad de cumplimiento aislada, las organizaciones deberían integrar el HRI en su estrategia global de ciberseguridad para identificar, medir y reducir el riesgo humano de forma continua.
El siguiente diagrama ofrece una hoja de ruta práctica para incorporar Human Risk Intelligence a un programa de cumplimiento de PCI DSS.
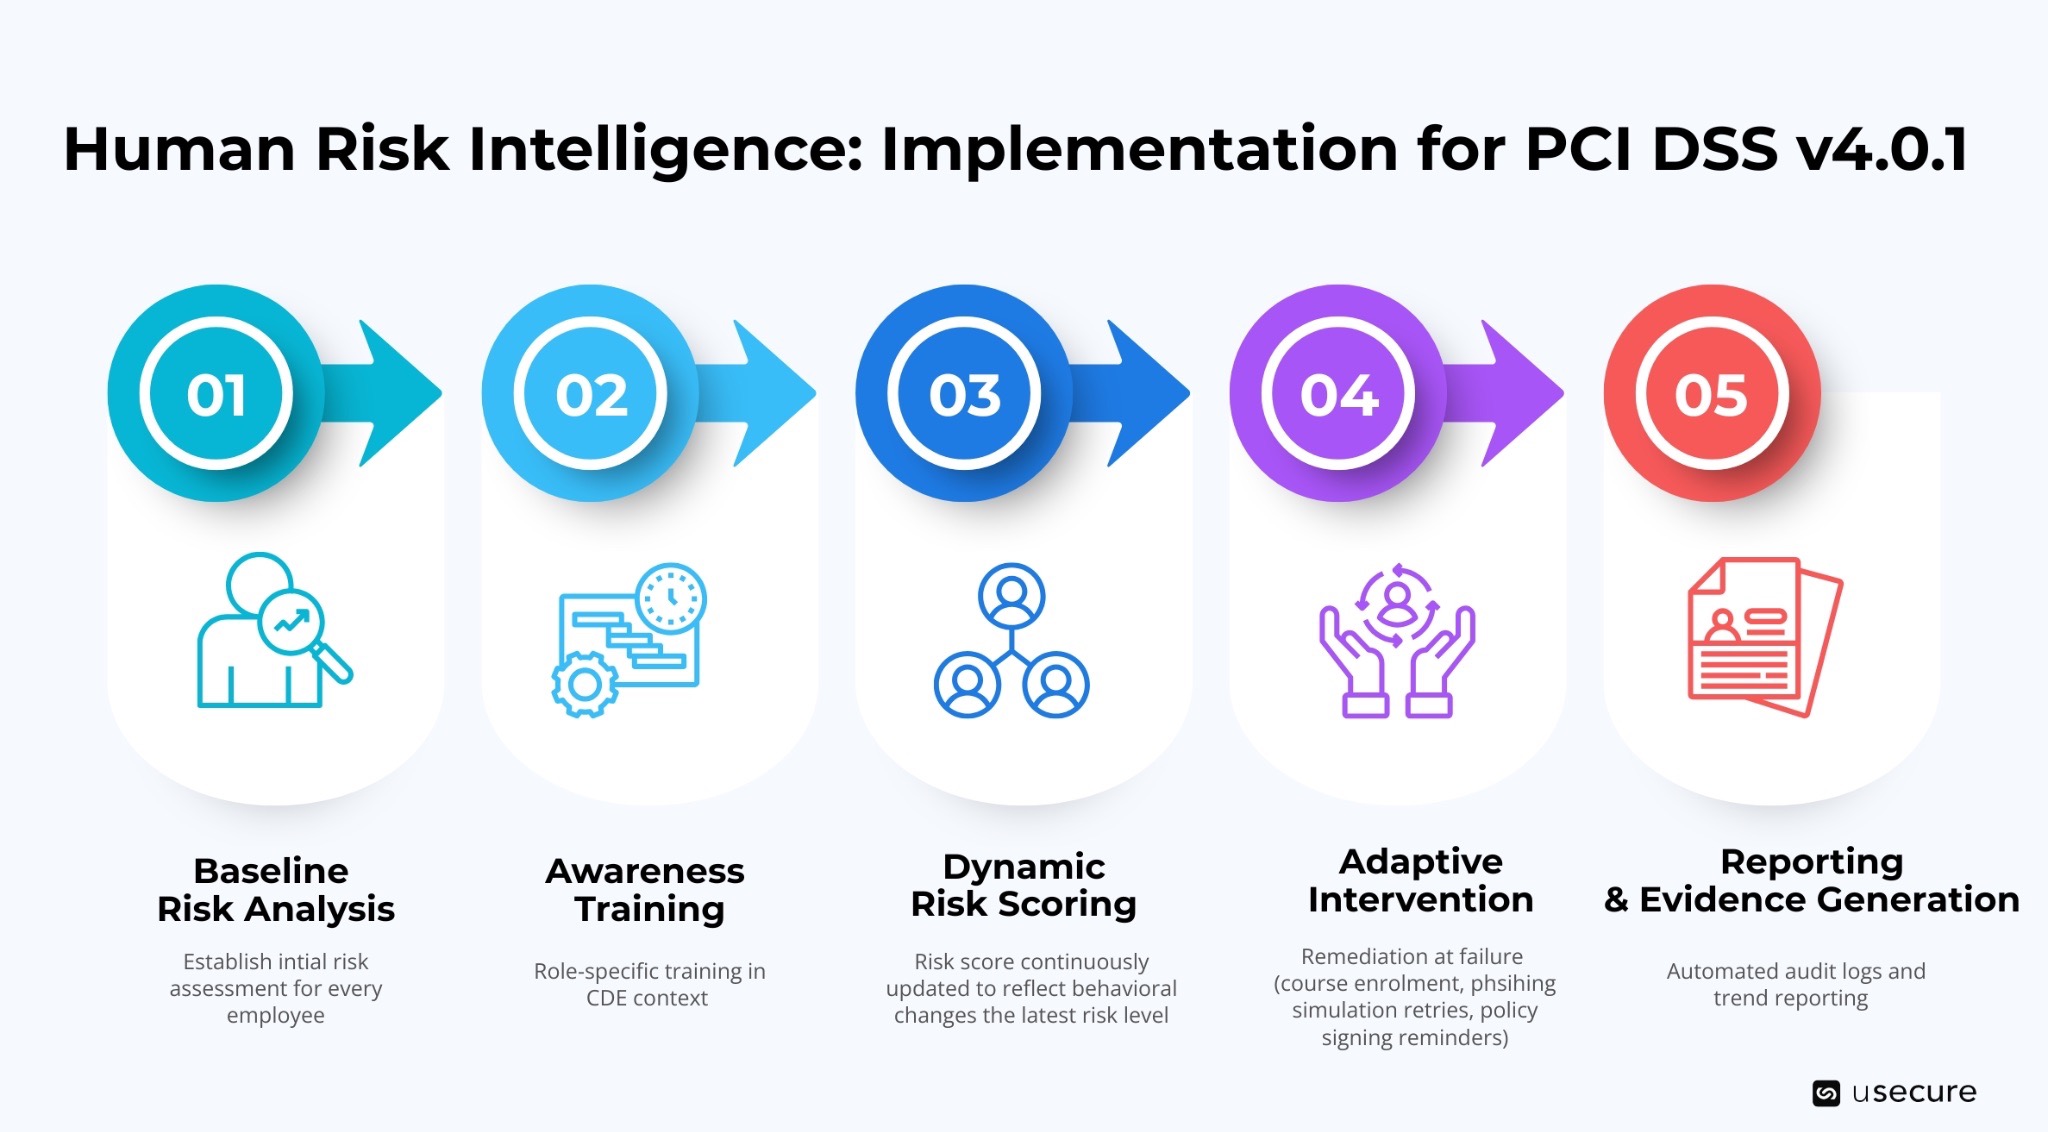
- Fase 1: Establecer una línea base
El primer paso es entender en qué punto se encuentra la organización. La línea base cumple dos funciones: ofrece al equipo de seguridad una visión honesta de la vulnerabilidad de la organización y fija un punto de referencia de medición con el que demostrar el progreso ante los auditores.
- Fase 2: Formación continua
Tras la línea base, la formación debe impartirse con una cadencia continua y aleatorizada. Una exposición diaria o semanal de baja intensidad a amenazas simuladas mantiene el nivel de alerta de una forma que las campañas puntuales de alta intensidad no consiguen. Para el cumplimiento de PCI DSS v4.0.1, el programa de simulaciones debe documentar cada campaña: la plantilla utilizada, la población objetivo, la fecha de envío y los resultados a nivel individual, incluyendo los usuarios que hicieron clic, los que reportaron la simulación y los que no realizaron ninguna acción.
- Fase 3: Perfilado dinámico del riesgo
A medida que se acumulan datos de usuario, los perfiles de riesgo individuales se convierten en métricas operativas con valor real. El equipo de seguridad puede identificar a las personas que presentan un riesgo alto de forma persistente, señalar departamentos o roles con un riesgo agregado elevado y hacer seguimiento de la evolución de la postura de riesgo a lo largo del tiempo. La segmentación del riesgo permite a las organizaciones aplicar controles de seguridad proporcionados en función de un riesgo medible:- Las personas de alto riesgo reciben una atención reforzada: simulaciones más frecuentes, formación de refuerzo obligatoria y, potencialmente, controles de acceso adicionales (un principio que PCI DSS v4.0.1 subraya en la gestión de accesos calibrada según la fiabilidad demostrada).
- Fase 4: Intervención adaptativa en el momento del fallo
PCI DSS exige que se apliquen medidas de remediación para corregir las vulnerabilidades. Por ejemplo, el usuario que acceda a una página de phishing simulada debería recibir formación de refuerzo específica que le explique con precisión qué indicadores pasó por alto y cómo debería haber actuado. Desde la perspectiva del cumplimiento de PCI DSS, este enfoque genera además un registro con marca temporal que vincula el fallo en la simulación con la entrega de la formación de refuerzo, cubriendo así los requisitos documentales del estándar.
- Fase 5: Reporting y generación continua de evidencias
Una plataforma de HRI ayuda a generar evidencias de cumplimiento de forma continua. Durante el ciclo de evaluación deberías disponer de informes listos para el evaluador de seguridad cualificado (QSA) que documenten los registros de formación, el esfuerzo de remediación y la evolución de las puntuaciones de riesgo. Esto no solo prepara a la organización para cumplir con PCI DSS v4.0.1, sino también para responder con rapidez ante incidentes de seguridad: si se produce una brecha, poder demostrar que los empleados afectados habían recibido formación específica y reciente, y que habían sido evaluados frente a los tipos de amenaza relevantes, es un activo tanto normativo como reputacional.
Lo que está en juego para los negocios de pagos: por qué el riesgo humano es un imperativo comercial
Para comercios, adquirentes, emisores, procesadores de pagos y redes de tarjetas, las consecuencias de una brecha de datos de titulares de tarjetas van mucho más allá de las sanciones regulatorias. Su impacto se extiende a todo el negocio y afecta a los ingresos, las relaciones con los clientes, la confianza de los partners y la posición competitiva a largo plazo.
Cuando un negocio de pagos sufre una brecha atribuible a ingeniería social o a negligencia interna, la respuesta inmediata de las marcas de tarjetas suele ser una investigación forense obligatoria según las normas de la red de tarjetas. Si la investigación concluye que los requisitos de PCI DSS no se habían implementado adecuadamente, el banco adquirente puede imponer importantes multas por incumplimiento. Estas sanciones pueden oscilar entre decenas de miles y cientos de miles de dólares al mes hasta que se restablezca el cumplimiento.
La presión regulatoria se intensifica en todo el ecosistema de pagos
PCI DSS v4.0.1 no es el único marco que endurece sus requisitos en torno al riesgo humano en entornos de pago. El Reglamento de Resiliencia Operativa Digital de la UE (DORA), plenamente aplicable desde enero de 2025, exige de forma explícita que las entidades financieras incluyan el riesgo asociado al factor humano en sus marcos de gestión del riesgo de las TIC, con disposiciones específicas sobre los ataques de ingeniería social dirigidos al personal. Las normas de resiliencia operativa de la Financial Conduct Authority del Reino Unido exigen igualmente que las empresas demuestren que sus equipos están preparados para los escenarios de amenaza con mayor probabilidad de interrumpir servicios de negocio importantes, incluido el procesamiento de pagos.
Las organizaciones que ya están invirtiendo en el cumplimiento de PCI DSS pueden aprovechar Human Risk Intelligence para satisfacer una parte significativa de estos requisitos adicionales sobre riesgo humano. La infraestructura de medición del comportamiento, los registros de formación impartida y la puntuación de riesgo individual que exige PCI DSS v4.0.1 son también la base de evidencias que buscan DORA, las normas de la FCA y marcos similares. La inversión en HRI para cumplimiento se rentabiliza en múltiples obligaciones regulatorias, en lugar de quedar limitada a un único estándar.
La confianza del cliente es el activo más difícil de recuperar
Para cualquier empresa que procese pagos, la consecuencia más duradera de una brecha es la pérdida de confianza del cliente en el propio canal de pago. Los estudios lo confirman una y otra vez: los consumidores que sufren un fraude con tarjeta, o que reciben una notificación advirtiéndoles de que los datos de su tarjeta pueden haberse visto comprometidos, reducen la frecuencia de sus transacciones con el comercio afectado, recurren a métodos de pago alternativos y, en un número nada desdeñable de casos, cancelan sus cuentas o sus tarjetas. Años de confianza construida a base de experiencias de pago seguras y sin fricciones pueden venirse abajo con una sola notificación de brecha.
Hacia un futuro centrado en las personas en la seguridad de los pagos
PCI DSS v4.0.1 perfecciona el marco con directrices más claras, sin dejar de poner el foco en el factor humano. Gracias al HRI, las organizaciones pueden convertir las posibles vulnerabilidades humanas en fortalezas y consolidar una cultura de concienciación en seguridad y responsabilidad continuas.
A medida que las amenazas se vuelven más sofisticadas, la defensa más eficaz combina controles técnicos sólidos con un conocimiento profundo del comportamiento de las personas. Si los atacantes siguen perfeccionando sus tácticas, las organizaciones deben perfeccionar también su forma de gestionar el riesgo humano. Prioriza el HRI para proteger hoy mismo tu entorno de datos de titulares de tarjetas. Visita el demo hub y descubre en acción nuestra solución de concienciación en seguridad y el conjunto completo de herramientas de gestión del riesgo humano.
BOOK A DEMO
See Human Risk Intelligence in action
A 30-minute walkthrough of how to cut human risk across your users, tailored to MSPs and IT teams.
Subscribe to newsletter

Descubre cómo las empresas de servicios profesionales reducen el riesgo humano con usecure
Descubre cómo los equipos de TI de servicios profesionales usan usecure para proteger los datos confidenciales de sus clientes, mantener el cumplimiento normativo y salvaguardar su reputación, sin interrumpir el trabajo facturable.