PCI DSS v4.0.1 : réduire le risque humain dans les environnements de données de titulaires de cartes grâce à la Human Risk Intelligence (HRI)


Table of contents
Subscribe to newsletter
En mars 2022, le Payment Card Industry Security Standards Council (PCI SSC) publiait PCI DSS v4.0, une mise à jour majeure de la norme de sécurité des données de l'industrie des cartes de paiement, introduisant 64 nouvelles exigences réparties sur plus de 360 pages. En juin 2024, le PCI SSC a publié PCI DSS v4.0.1, une révision ciblée destinée à clarifier les formulations ambiguës, à corriger des errata liés aux évaluations et à préciser le périmètre d'application de plusieurs exigences existantes. Si aucune nouvelle exigence n'a été ajoutée ni supprimée, ces clarifications ont des implications opérationnelles concrètes pour les organisations chargées de protéger les données des titulaires de cartes.
Depuis mars 2025, toutes les organisations qui stockent, traitent ou transmettent des données de titulaires de cartes devaient être pleinement conformes à PCI DSS v4.0.1. Cette échéance est désormais dépassée, et les régulateurs, les banques acquéreuses et les Qualified Security Assessors (QSA) appliquent activement la norme actualisée.
Aujourd'hui, les attaquants ont rarement besoin de contourner des contrôles de sécurité sophistiqués comme le chiffrement ou les pare-feu. Ils exploitent le facteur humain : un appel téléphonique convaincant, un e-mail de phishing soigneusement conçu ou un SMS trompeur. Dans les environnements de paiement modernes, les collaborateurs sont devenus la principale surface d'attaque.
Cet article passe en revue les exigences centrées sur l'humain introduites par PCI DSS v4.0.1, analyse le paysage actuel des menaces et explique comment une stratégie de Human Risk Intelligence (HRI) pilotée par la donnée permet aux organisations d'aller au-delà de la conformité pour bâtir une posture de sécurité plus solide et plus résiliente.
La surface d'attaque humaine dans les environnements de données de titulaires de cartes
PCI DSS définit un Cardholder Data Environment (CDE) comme tout composant système qui stocke, traite ou transmet des données de titulaires de cartes ou des données d'authentification sensibles, ainsi que tout système connecté ou de support. En pratique, cela englobe les systèmes de point de vente, les plateformes e-commerce, les passerelles de paiement, les infrastructures de centres d'appels et un large éventail de services tiers interconnectés.
Chaque personne ayant accès à ces environnements constitue un point d'entrée potentiel pour les attaquants. À mesure que les écosystèmes de paiement s'interconnectent, protéger uniquement la technologie ne suffit plus. Les organisations doivent aussi comprendre et piloter les risques liés aux comportements humains.
Comment les attaquants accèdent aux données de titulaires de cartes
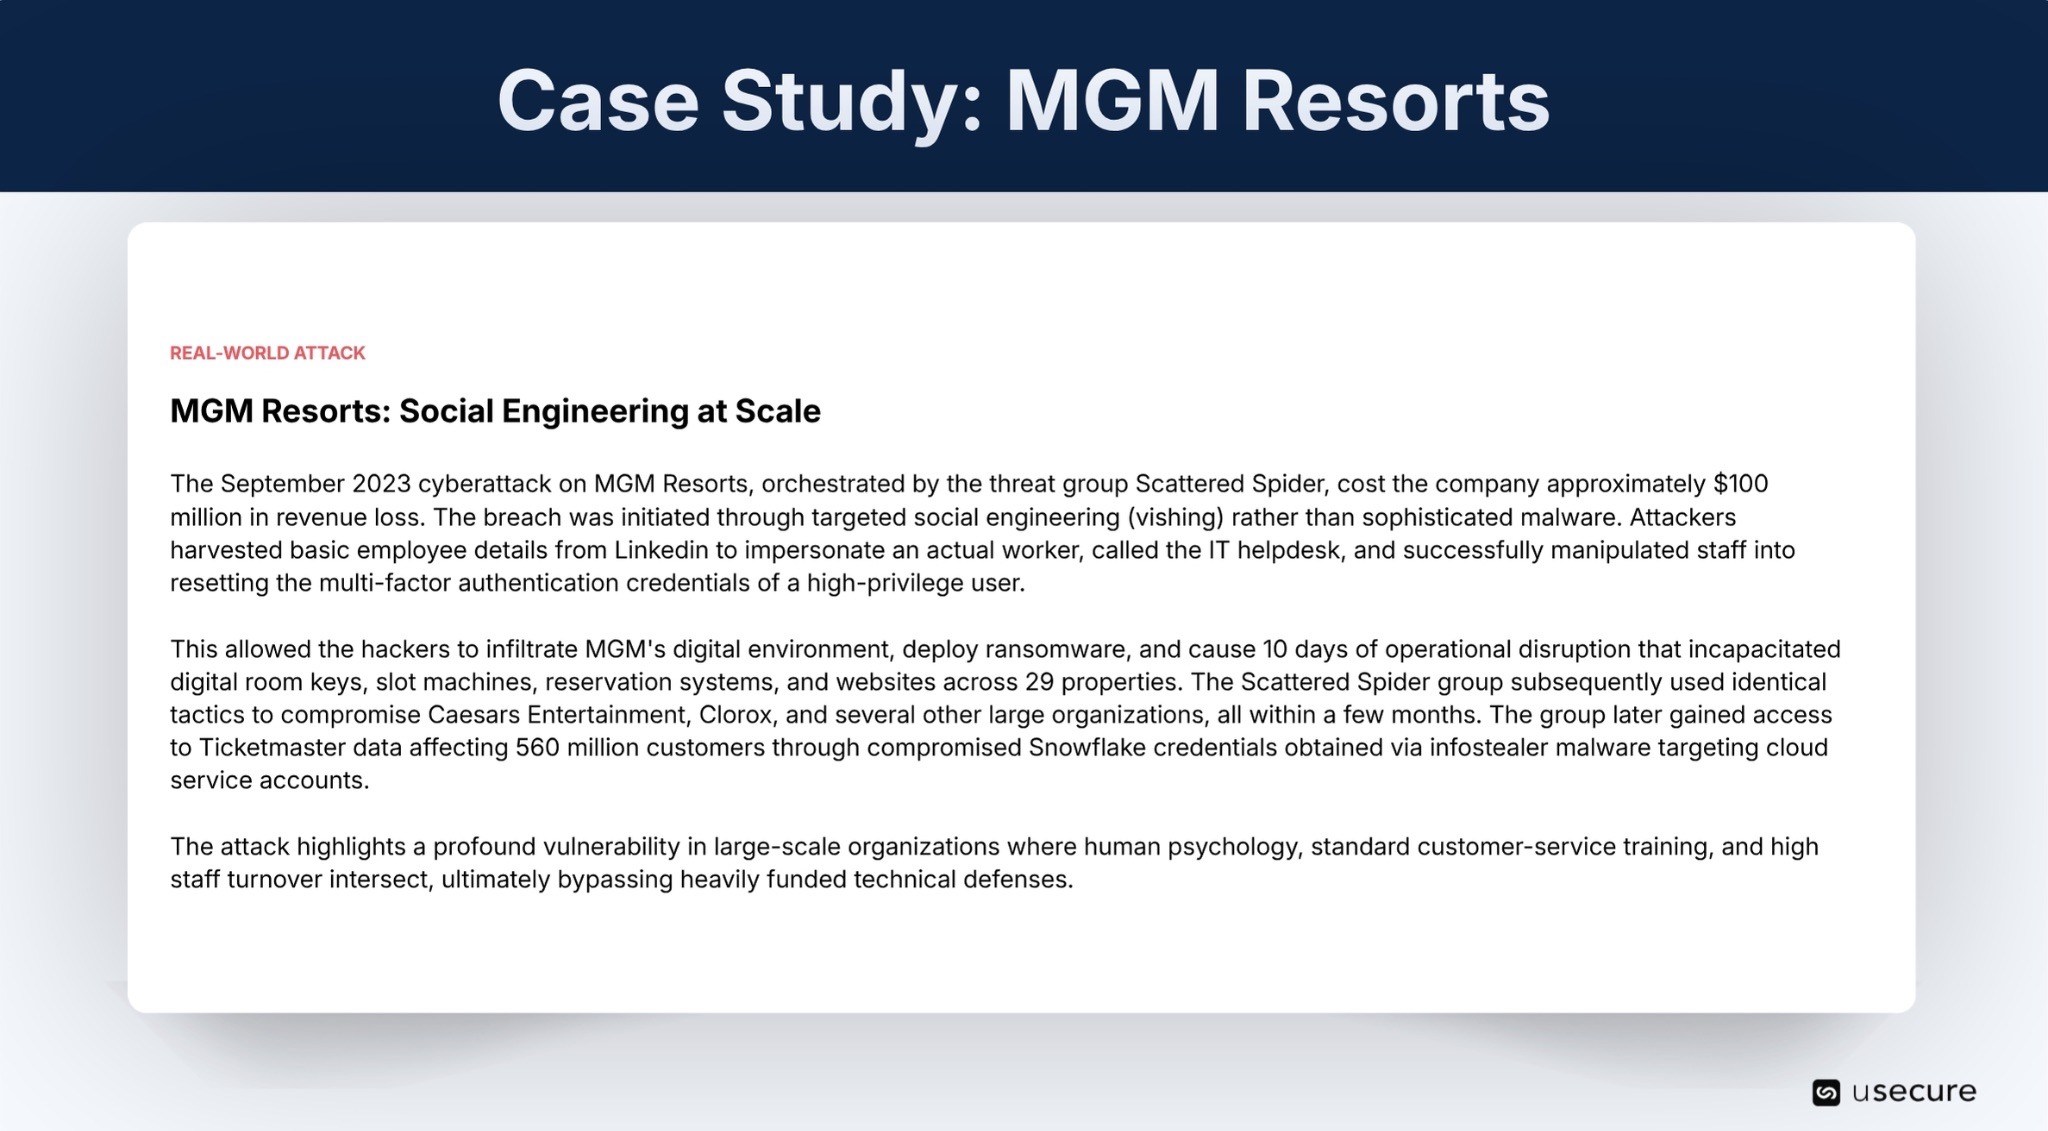
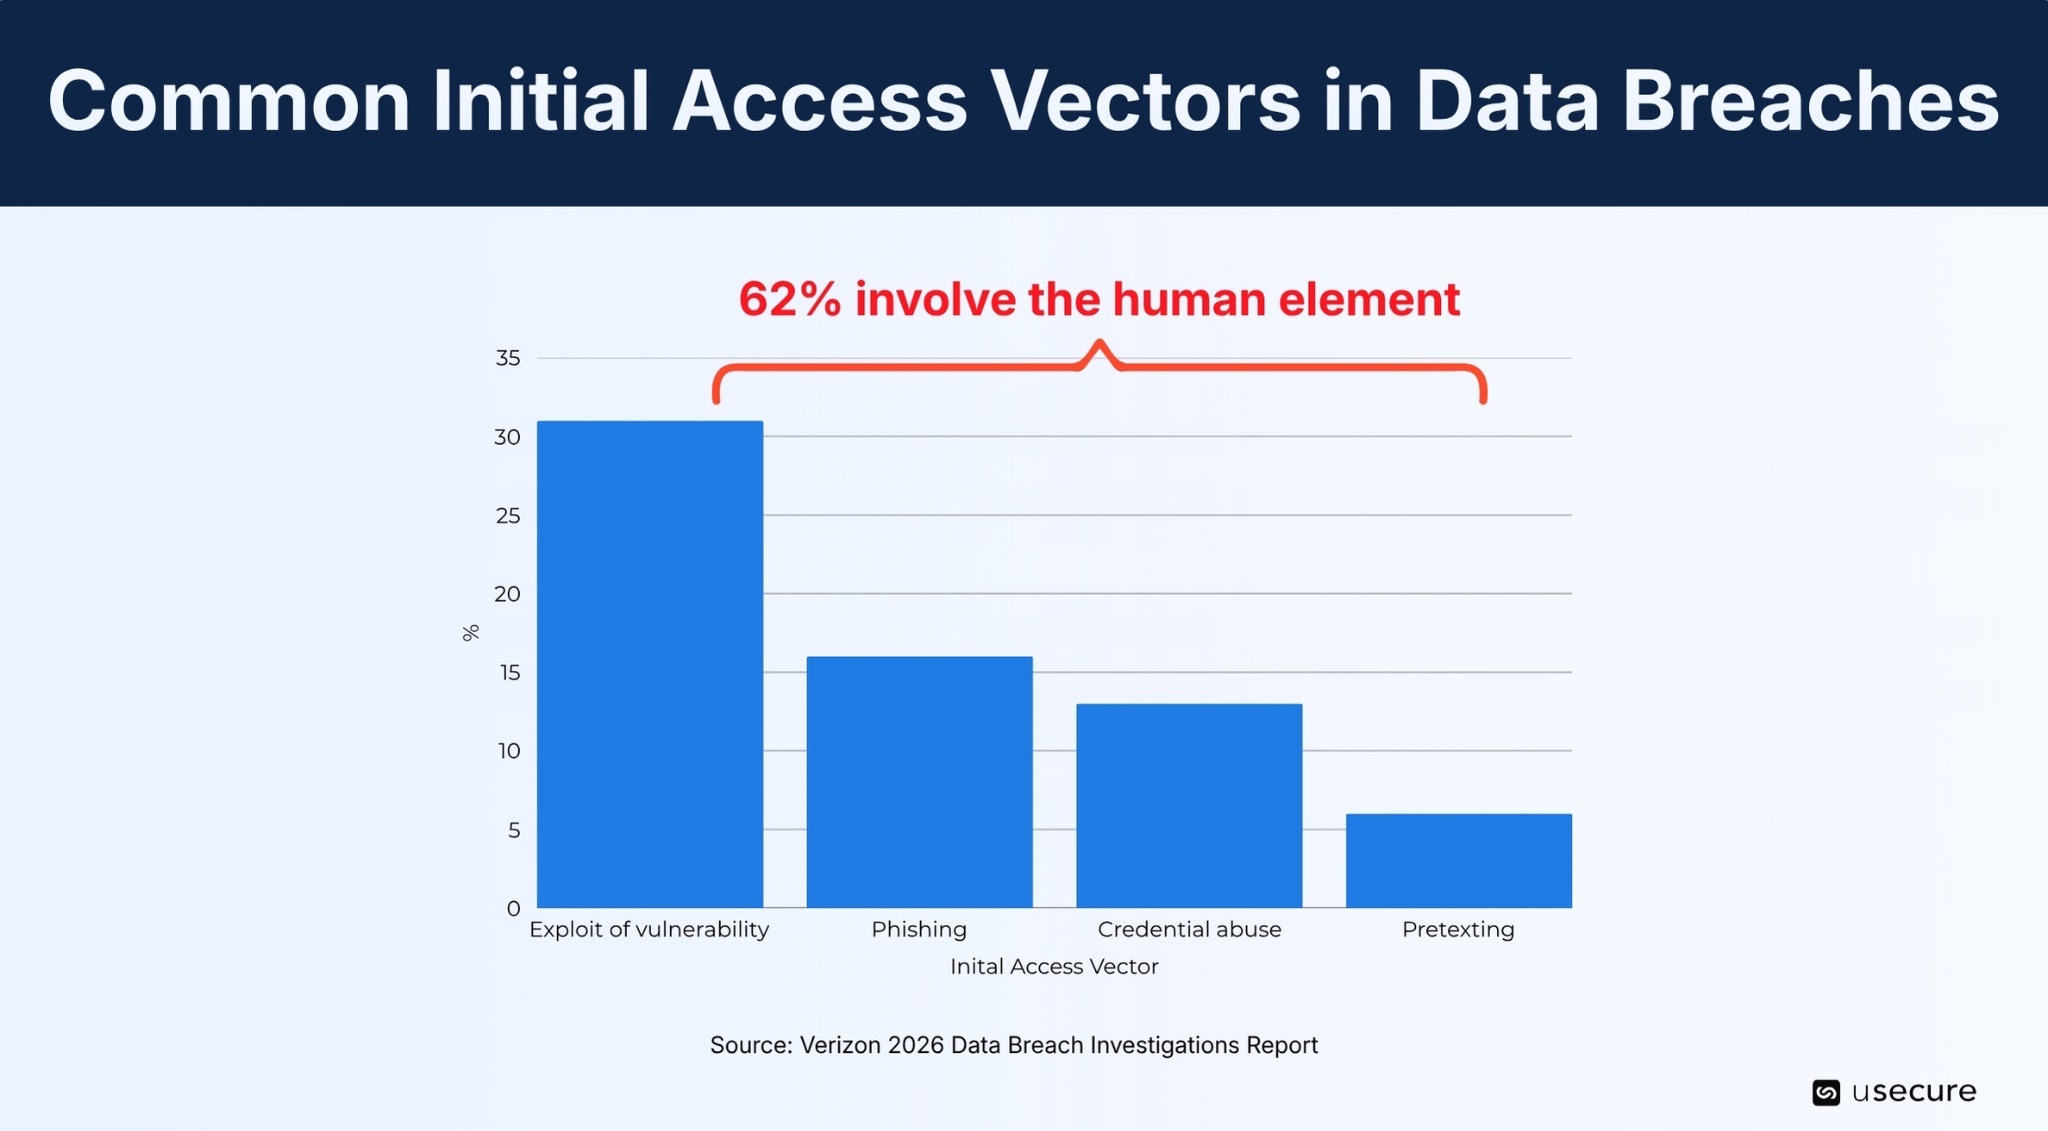
La cyberattaque contre MGM Resorts illustre bien la façon dont les violations touchant les environnements de paiement sont devenues des risques organisationnels de grande ampleur, et non de simples incidents de sécurité isolés. Selon le Verizon Data Breach Investigations Report (DBIR) 2026, les acteurs malveillants continuent de s'appuyer sur les comportements humains, les identifiants compromis et les vulnérabilités non corrigées pour accéder aux systèmes sensibles.
Le rapport s'appuie sur l'analyse de plus de 31 000 incidents de sécurité, dont plus de 22 000 violations de données confirmées dans le monde. L'un de ses enseignements les plus marquants : 62 % des violations impliquent le facteur humain, ce qui souligne à quel point la résistance au phishing, la sensibilisation à la sécurité et une gestion rigoureuse des identités sont déterminantes.
Ce qu'exige réellement PCI DSS v4.0.1 : le facteur humain
Avec PCI DSS v3.2.1, la sensibilisation à la sécurité relevait avant tout d'un exercice de conformité. Les organisations devaient documenter un programme de sensibilisation, former les nouveaux collaborateurs et proposer une formation de rappel annuelle. Démontrer sa conformité revenait essentiellement à prouver que les formations avaient bien été suivies.
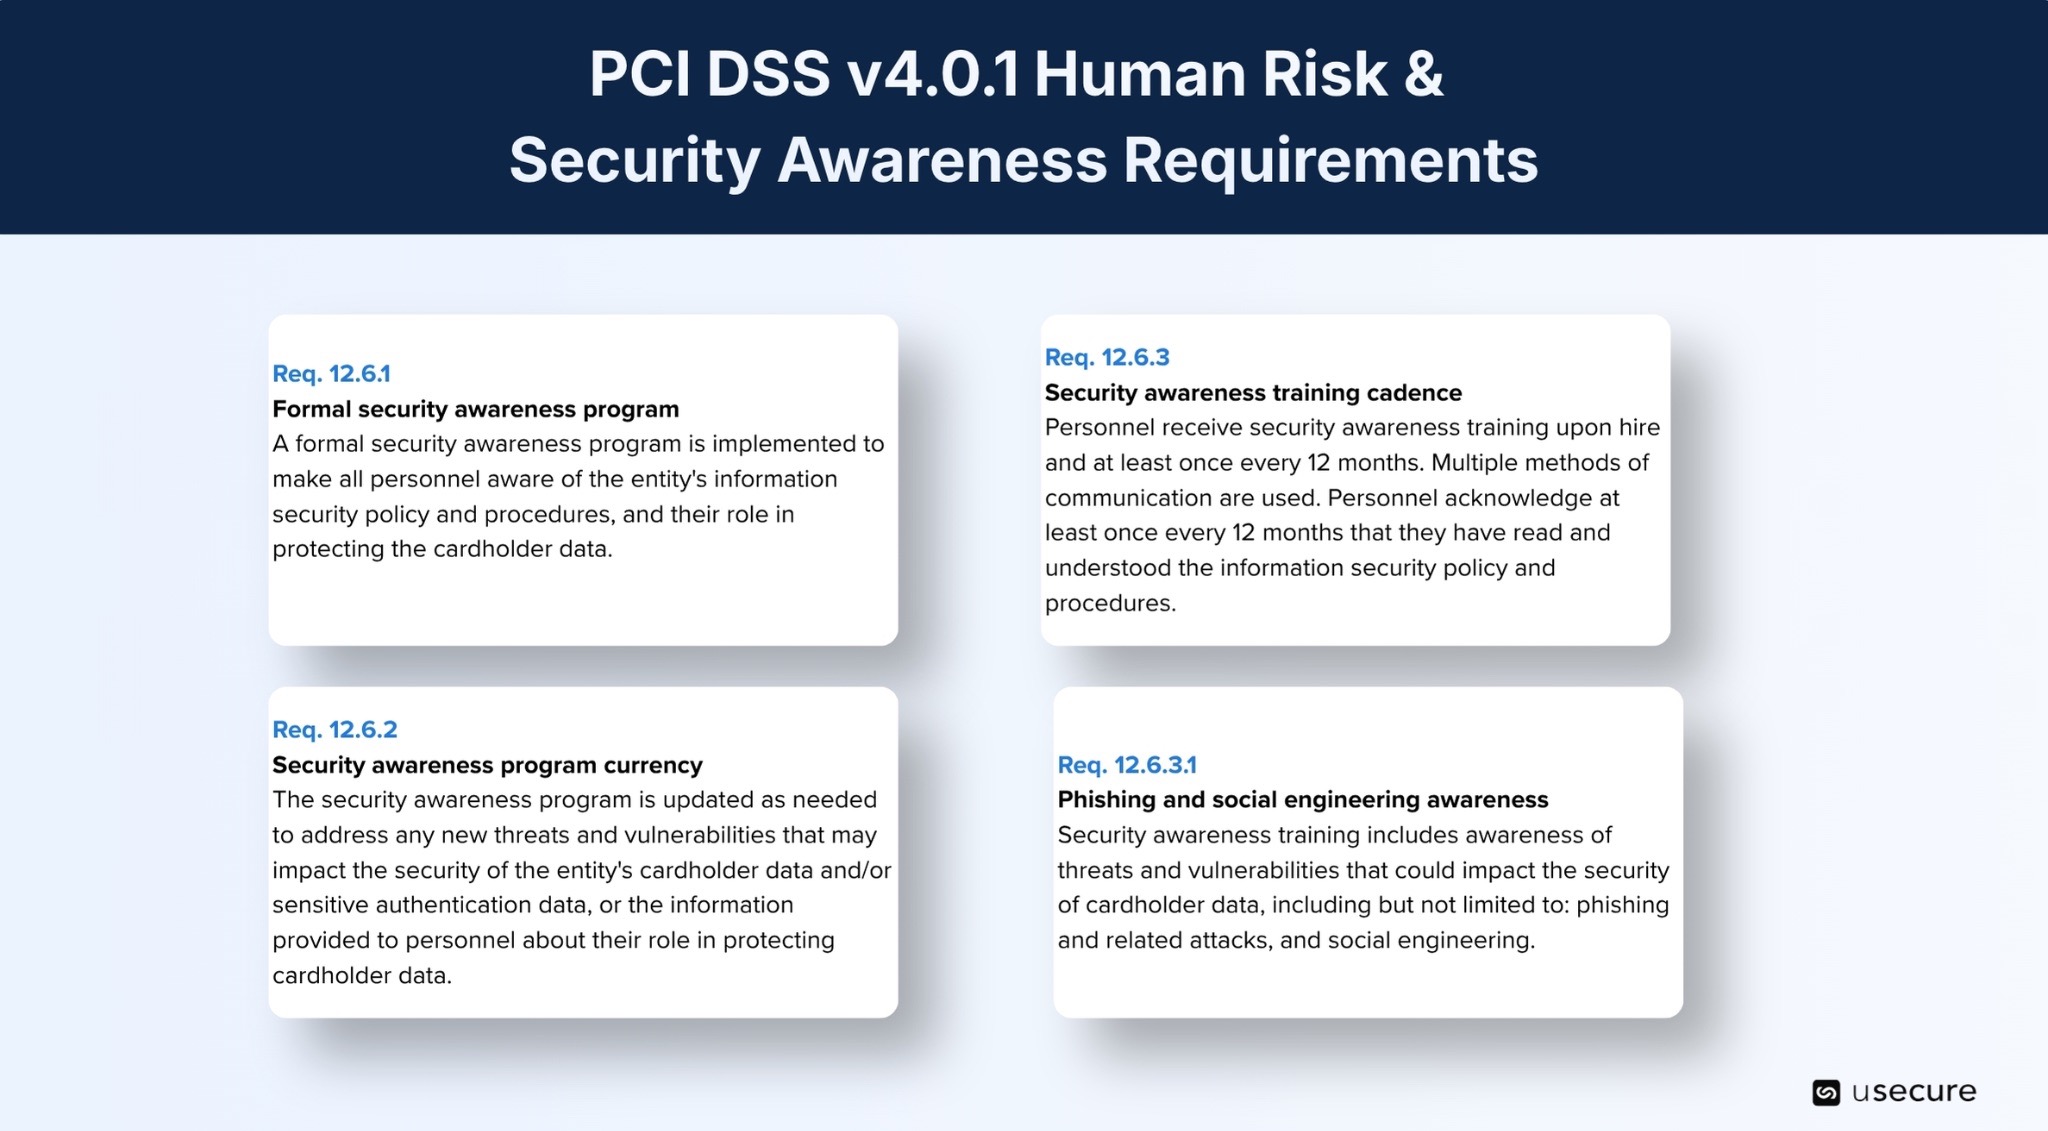
PCI DSS v4.0 a profondément changé la donne, et la v4.0.1 est venue clarifier davantage les exigences. La sensibilisation à la sécurité n'est plus une simple obligation de formation : c'est désormais un processus continu et adapté aux rôles, dont l'objectif est de réduire le risque humain et de faire évoluer les comportements de sécurité.
L'exigence 12 a été nettement étoffée, et plusieurs autres exigences de la norme traitent désormais explicitement du facteur humain. Ensemble, ces évolutions déplacent le curseur : il ne s'agit plus de documenter des actions de formation, mais de démontrer que l'organisation identifie, pilote et réduit activement les risques de sécurité liés aux personnes. La version 4.0 a posé ces attentes ; la v4.0.1 en a affiné la formulation pour lever toute ambiguïté et harmoniser l'évaluation.
Human Risk Intelligence (HRI) : de la conformité à la posture de sécurité
La Human Risk Intelligence (HRI) marque une évolution majeure de la sensibilisation à la sécurité. Plutôt que de la réduire à une succession de sessions de formation, la HRI considère les collaborateurs comme un environnement de risque dynamique, que l'on peut mesurer, analyser et améliorer en continu. Elle évalue le risque humain selon quatre dimensions clés :
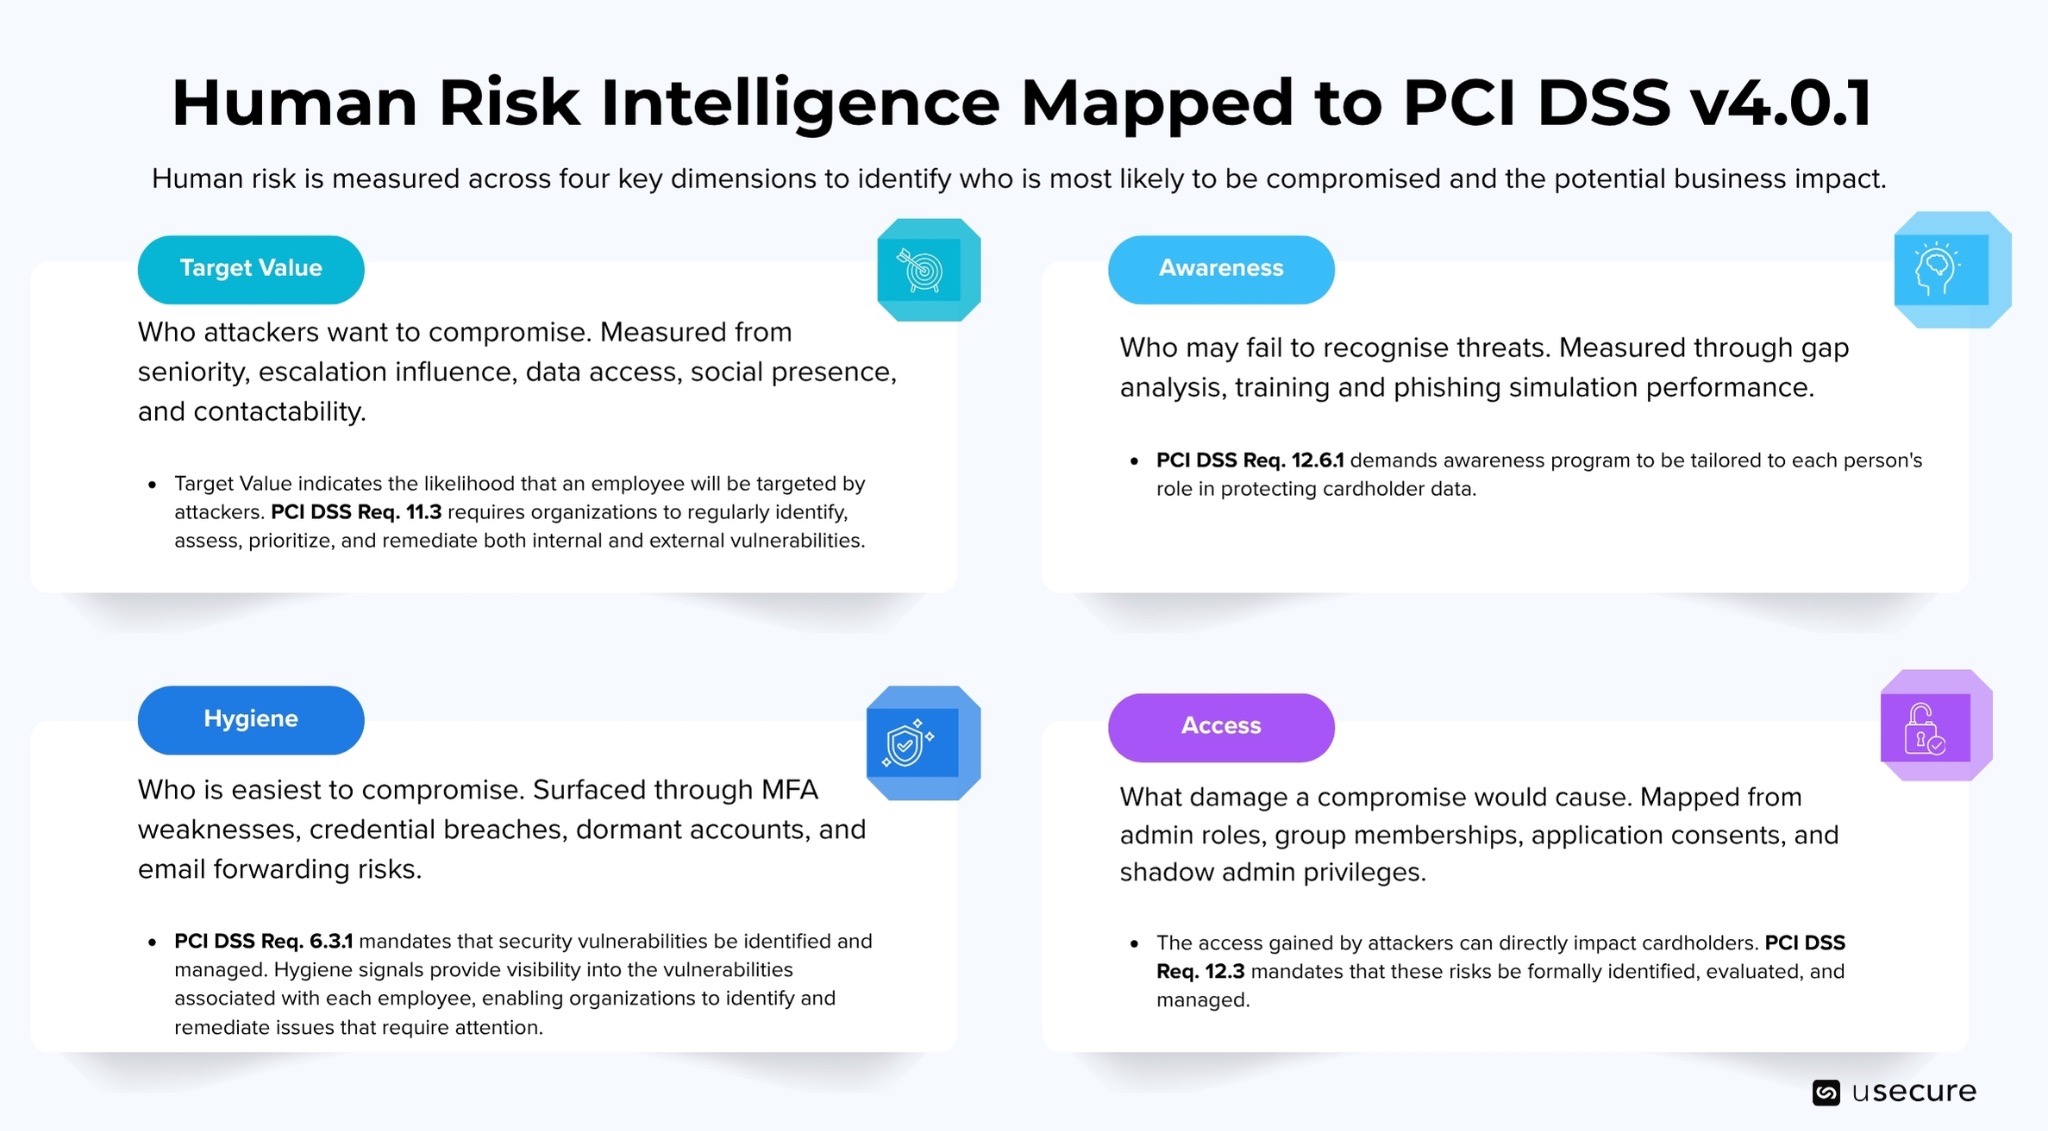
- Target Value : le Target Value mesure l'attractivité d'un individu aux yeux des attaquants. Dans un environnement de données de titulaires de cartes, cette notion va bien au-delà de l'intitulé de poste : elle prend en compte des facteurs tels que le niveau hiérarchique, l'influence dans l'organisation, les privilèges techniques, l'accès à des informations sensibles, la présence en ligne, la facilité à être contacté, le niveau de sensibilisation à la sécurité et la loyauté envers l'entreprise.
Par exemple, un superviseur de centre d'appels disposant d'un accès étendu aux systèmes de paiement et d'un profil professionnel très visible peut constituer une cible plus intéressante qu'un dirigeant dont l'accès à ces systèmes est limité. HRI identifie ces cibles à forte valeur en s'appuyant sur les mêmes indicateurs que ceux couramment exploités par les attaquants.
- Awareness : l'Awareness évalue la capacité d'un individu à reconnaître les cybermenaces et à y réagir de manière appropriée. Les mesures incluent l'achèvement des formations de sensibilisation à la sécurité, les résultats aux évaluations, les performances face aux simulations de phishing et les lacunes de connaissances identifiées.
Point essentiel : la sensibilisation ne se déduit pas de l'expérience. Un collaborateur cumulant de nombreuses années d'expérience dans le traitement des paiements mais n'ayant jamais été confronté à une simulation de spear-phishing réaliste peut représenter un risque plus élevé qu'une recrue récente ayant suivi une formation ciblée.
- Hygiene : l'Hygiene mesure le degré de vulnérabilité technique de l'identité numérique d'un individu. Au-delà des résultats de formation, elle évalue des facteurs tels que l'adoption de l'authentification multifacteur (MFA), la robustesse des mots de passe, les identifiants exposés, les comptes dormants, la conformité aux politiques internes, les adresses e-mail secondaires et les configurations de redirection d'e-mails.
Dans les environnements de paiement, un seul compte protégé par des identifiants faibles et dépourvu de MFA peut offrir aux attaquants une voie d'accès directe à des systèmes critiques, quel que soit le niveau de formation de son titulaire.
- Access : l'Access mesure l'impact potentiel sur l'activité en cas de compromission du compte d'un individu. Cela inclut les privilèges administratifs, les appartenances à des groupes, les permissions applicatives, les responsabilités de propriété et les droits d'administration implicites (shadow admin).
Au sein d'un CDE, la différence entre la compromission d'un compte utilisateur standard et celle d'un compte administrateur peut déterminer si une violation touche un seul système ou des millions d'enregistrements de paiement. Le profilage des accès garantit que les individus au potentiel d'impact le plus élevé bénéficient d'une attention proportionnellement renforcée en matière de sécurité.
En combinant ces quatre dimensions, les organisations obtiennent un Human Risk Score actualisé en continu pour chaque individu, reflétant l'évolution des comportements, de la posture technique et du contexte organisationnel — plutôt que de s'en remettre à des cycles de formation annuels.
Comprendre le risque humain n'est qu'une première étape. Pour transformer ces informations en résultats de sécurité mesurables, les organisations doivent intégrer la Human Risk Intelligence au cœur de leurs programmes opérationnels de sécurité et de conformité.
Construire un programme de Human Risk Intelligence aligné sur PCI DSS v4.0.1
La mise en œuvre du Human Risk Intelligence (HRI) au sein d'un environnement de données de titulaires de cartes (CDE) suppose une approche structurée et fondée sur le risque, alignée sur les objectifs de la norme PCI DSS v4.0.1. Plutôt que de considérer la sensibilisation à la sécurité comme une simple case à cocher en matière de conformité, les organisations ont tout intérêt à intégrer le HRI à leur stratégie de cybersécurité globale afin d'identifier, de mesurer et de réduire le risque humain en continu.
Le schéma ci-dessous propose une feuille de route concrète pour intégrer le Human Risk Intelligence à un programme de conformité PCI DSS.
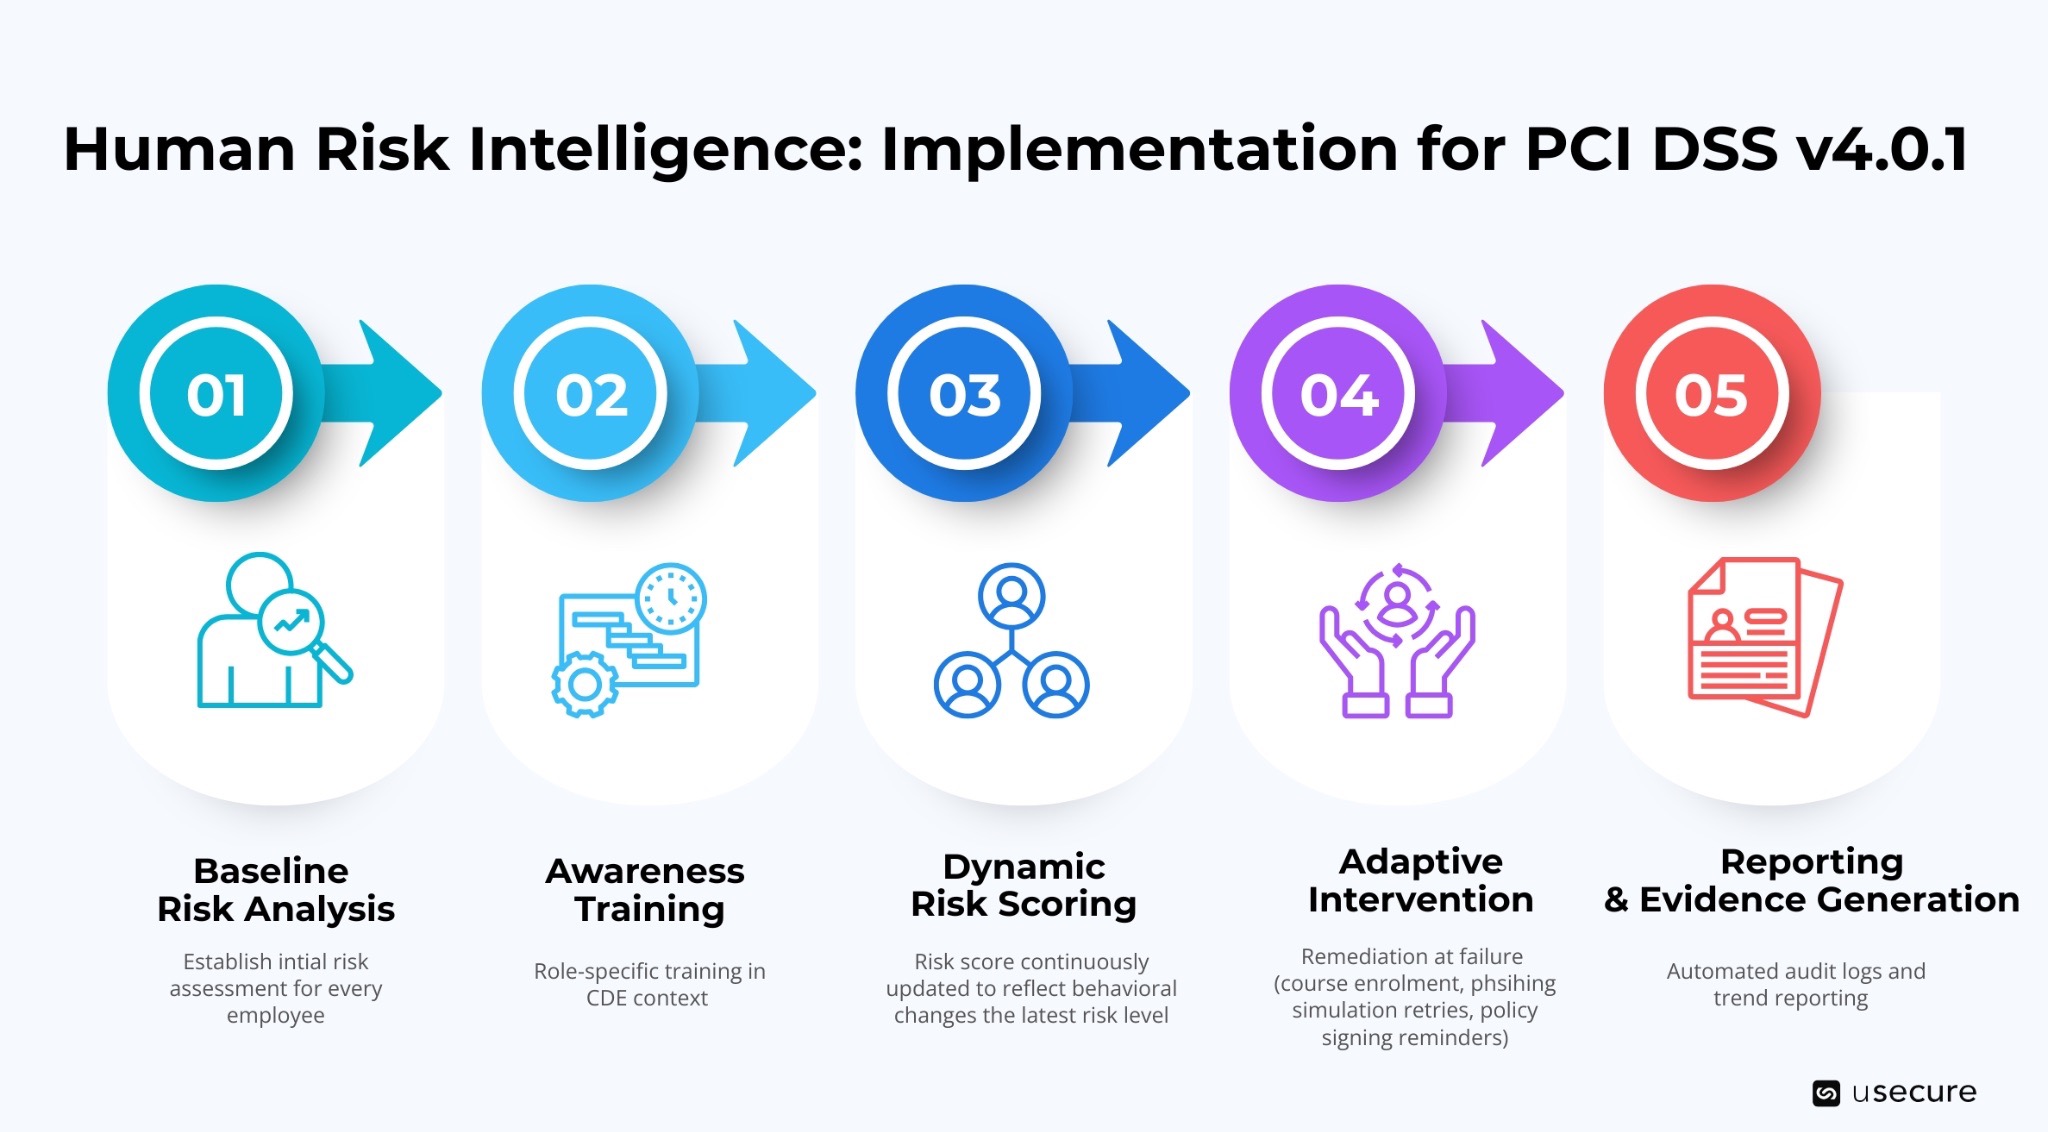
- Phase 1 : établir une base de référence
La première étape consiste à savoir précisément où en est l'organisation. Cette base de référence remplit deux fonctions : elle donne à l'équipe sécurité une vision objective de la vulnérabilité de l'organisation et elle fournit un point de comparaison permettant de démontrer les progrès réalisés auprès des auditeurs.
- Phase 2 : formation continue
Une fois la base de référence établie, la formation doit être dispensée selon une cadence continue et aléatoire. Une exposition quotidienne ou hebdomadaire à des menaces simulées, à faible intensité, entretient la vigilance bien plus efficacement que des campagnes ponctuelles de forte intensité. Pour la conformité PCI DSS v4.0.1, le programme de simulation doit documenter chaque campagne : le modèle utilisé, la population ciblée, la date d'envoi et les résultats au niveau individuel, en précisant quels utilisateurs ont cliqué, signalé la simulation ou n'ont rien fait.
- Phase 3 : profilage dynamique du risque
À mesure que les données utilisateurs s'accumulent, les profils de risque individuels deviennent de véritables indicateurs opérationnels. L'équipe sécurité peut identifier les collaborateurs durablement à haut risque, signaler les services ou fonctions présentant un risque agrégé élevé et suivre l'évolution de la posture de risque dans le temps. La segmentation du risque permet d'appliquer des contrôles de sécurité proportionnés, fondés sur des données mesurables :- Les collaborateurs à haut risque font l'objet d'une attention renforcée : simulations plus fréquentes, formation de remédiation obligatoire et, le cas échéant, restrictions d'accès supplémentaires (un principe souligné par PCI DSS v4.0.1, qui préconise une gestion des accès calibrée sur le niveau de confiance démontré).
- Phase 4 : intervention adaptative au moment de l'échec
PCI DSS exige que des mesures de remédiation soient mises en place pour corriger les vulnérabilités. Concrètement, un utilisateur qui atterrit sur une page de phishing simulée doit recevoir une formation de remédiation ciblée, lui expliquant précisément quels signaux il a manqués et ce qu'il aurait dû faire. Du point de vue de la conformité PCI DSS, cette approche génère également un enregistrement horodaté reliant l'échec à la simulation à la formation de remédiation dispensée, ce qui répond aux exigences documentaires de la norme.
- Phase 5 : reporting et production continue de preuves
Une plateforme HRI permet de générer des preuves de conformité en continu. Des rapports prêts pour un Qualified Security Assessor (QSA), documentant les historiques de formation, les actions de remédiation et l'évolution des scores de risque, doivent être disponibles tout au long du cycle d'évaluation. L'organisation se positionne ainsi non seulement pour la conformité PCI DSS v4.0.1, mais aussi pour une réponse rapide aux incidents de sécurité : en cas de violation, pouvoir démontrer que les collaborateurs concernés avaient suivi une formation précise et récente et avaient été testés sur les types de menaces pertinents constitue un atout à la fois réglementaire et réputationnel.
Ce qui est en jeu pour les acteurs du paiement : le risque humain, un impératif commercial
Pour les commerçants, les acquéreurs, les émetteurs, les prestataires de services de paiement et les réseaux de cartes, les conséquences d'une compromission des données de titulaires de cartes vont bien au-delà des amendes réglementaires. Leur impact se propage à l'ensemble de l'activité : chiffre d'affaires, relation client, confiance des partenaires et positionnement concurrentiel à long terme.
Lorsqu'un acteur du paiement subit une violation imputable à de l'ingénierie sociale ou à une négligence interne, la réaction immédiate des réseaux de cartes consiste généralement à imposer une investigation forensique prévue par leurs règles. Si l'enquête conclut que les exigences PCI DSS n'étaient pas correctement mises en œuvre, la banque acquéreuse peut appliquer des pénalités de non-conformité substantielles. Celles-ci peuvent aller de plusieurs dizaines à plusieurs centaines de milliers de dollars par mois, jusqu'au rétablissement de la conformité.
Une pression réglementaire croissante dans tout l'écosystème des paiements
PCI DSS v4.0.1 n'est pas le seul référentiel à durcir ses exigences en matière de risque humain dans les environnements de paiement. Le règlement européen DORA (Digital Operational Resilience Act), pleinement applicable depuis janvier 2025, impose explicitement aux entités financières d'intégrer le facteur humain dans leurs dispositifs de gestion des risques liés aux TIC, avec des dispositions couvrant les attaques d'ingénierie sociale visant les collaborateurs. Les règles de résilience opérationnelle de la Financial Conduct Authority britannique exigent de la même manière que les entreprises démontrent que leurs équipes sont préparées aux scénarios de menace les plus susceptibles de perturber des services métier critiques, dont le traitement des paiements.
Les organisations qui investissent déjà dans la conformité PCI DSS peuvent s'appuyer sur la Human Risk Intelligence pour satisfaire une part importante de ces exigences supplémentaires liées au risque humain. L'infrastructure de mesure comportementale, les historiques de formation et le scoring de risque individuel qu'exige PCI DSS v4.0.1 constituent aussi la base de preuves attendue par DORA, la FCA et des référentiels équivalents. L'investissement de conformité dans la HRI se capitalise sur l'ensemble des obligations réglementaires au lieu de rester cantonné à une seule norme.
La confiance des clients, l'actif le plus difficile à reconstruire
Pour toute entreprise qui traite des paiements, la conséquence la plus durable d'une violation de données reste l'érosion de la confiance des clients envers le canal de paiement lui-même. Les études le montrent systématiquement : les consommateurs victimes d'une fraude à la carte bancaire, ou informés que leurs données de carte ont pu être compromises, réduisent leur fréquence d'achat chez le commerçant concerné, se tournent vers d'autres moyens de paiement et, dans des proportions non négligeables, ferment leur compte ou font opposition sur leur carte. Des années de confiance bâties sur des expériences de paiement sécurisées et fluides peuvent être réduites à néant par une seule notification de violation.
Adopter une approche centrée sur l'humain pour la sécurité des paiements
PCI DSS v4.0.1 affine le référentiel avec des exigences plus claires, tout en maintenant une attention forte sur le facteur humain. En s'appuyant sur le modèle HRI, les organisations peuvent transformer les vulnérabilités humaines en véritables atouts et instaurer une culture de vigilance et de responsabilité continues en matière de sécurité.
Face à des menaces toujours plus sophistiquées, la défense la plus efficace associe des contrôles techniques robustes à une compréhension fine des comportements humains. Les cybercriminels font évoluer leurs tactiques : les organisations doivent faire évoluer leur manière de gérer le risque humain. Faites du modèle HRI une priorité pour protéger dès aujourd'hui votre environnement de données de titulaires de cartes. Découvrez le demo hub pour voir notre solution de sensibilisation à la sécurité et l'ensemble de la suite Human Risk Management en action.
BOOK A DEMO
See Human Risk Intelligence in action
A 30-minute walkthrough of how to cut human risk across your users, tailored to MSPs and IT teams.
Subscribe to newsletter

Découvrez comment les cabinets de services professionnels réduisent le risque humain avec usecure
Découvrez comment les équipes IT des services professionnels utilisent usecure pour protéger les données sensibles de leurs clients, maintenir leur conformité et préserver leur réputation — sans perturber le travail facturable.