PCI DSS v4.0.1: Menschliches Risiko in Karteninhaberdaten-Umgebungen mit HRI reduzieren

Published on
July 3, 2026
Read time
5 mins

PCI DSS v4.0.1: Menschliches Risiko in Karteninhaberdaten-Umgebungen mit HRI reduzieren

Veröffentlicht am
July 3, 2026
Lesezeit
5 Min. Lesezeit
Kategorie
5 Min. Lesezeit

PCI DSS v4.0.1: Menschliches Risiko in Karteninhaberdaten-Umgebungen mit HRI reduzieren

Veröffentlicht am
03 Jul 26

Table of contents

Subscribe to newsletter

By clicking Sign Up you're confirming that you agree with our Terms and Conditions.
Thank you! Your submission has been received!
Oops! Something went wrong while submitting the form.

Im März 2022 veröffentlichte das Payment Card Industry Security Standards Council (PCI SSC) PCI DSS v4.0 – ein umfangreiches Update des Payment Card Industry Data Security Standard, das auf mehr als 360 Seiten 64 neue Anforderungen einführte. Im Juni 2024 folgte PCI DSS v4.0.1, eine gezielte Überarbeitung, die mehrdeutige Formulierungen präzisiert, Errata im Zusammenhang mit Assessments behebt und die Anwendbarkeitshinweise für mehrere bestehende Anforderungen schärft. Zwar wurden weder neue Anforderungen ergänzt noch bestehende gestrichen, doch diese Klarstellungen haben erhebliche operative Auswirkungen für Organisationen, die Karteninhaberdaten schützen müssen.

Bis März 2025 mussten alle Organisationen, die Karteninhaberdaten speichern, verarbeiten oder übertragen, die Anforderungen von PCI DSS v4.0.1 vollständig erfüllen. Diese Frist ist inzwischen verstrichen – Aufsichtsbehörden, Acquiring-Banken und Qualified Security Assessors (QSAs) setzen den aktualisierten Standard aktiv durch.

Angreifer müssen heute nur noch selten ausgefeilte Sicherheitsmechanismen wie Verschlüsselung oder Firewalls überwinden. Stattdessen nutzen sie den Faktor Mensch aus – über einen überzeugenden Anruf, eine sorgfältig formulierte Phishing-E-Mail oder eine täuschend echte SMS. In modernen Zahlungsumgebungen sind Menschen zur primären Angriffsfläche geworden.

Dieser Beitrag beleuchtet die auf den Faktor Mensch ausgerichteten Anforderungen von PCI DSS v4.0.1, analysiert die aktuelle Bedrohungslage und zeigt, wie eine datengestützte Human-Risk-Intelligence-Strategie (HRI) Organisationen dabei unterstützt, über reine Compliance hinauszugehen und eine robustere, widerstandsfähigere Sicherheitsposition aufzubauen.

Die menschliche Angriffsfläche in Cardholder Data Environments

PCI DSS definiert eine Cardholder Data Environment (CDE) als jede Systemkomponente, die Karteninhaberdaten oder sensible Authentifizierungsdaten speichert, verarbeitet oder überträgt – einschließlich aller damit verbundenen oder unterstützenden Systeme. In der Praxis zählen dazu Kassensysteme, E-Commerce-Plattformen, Payment-Gateways, Callcenter-Infrastrukturen und eine Vielzahl miteinander vernetzter Drittanbieterdienste.

Jede Person mit Zugriff auf diese Umgebungen stellt einen potenziellen Einstiegspunkt für Angreifer dar. Da Zahlungsökosysteme immer stärker vernetzt sind, reicht es längst nicht mehr aus, allein die Technologie abzusichern. Organisationen müssen auch die Risiken verstehen und steuern, die aus menschlichem Verhalten entstehen.

Wie Angreifer an Karteninhaberdaten gelangen
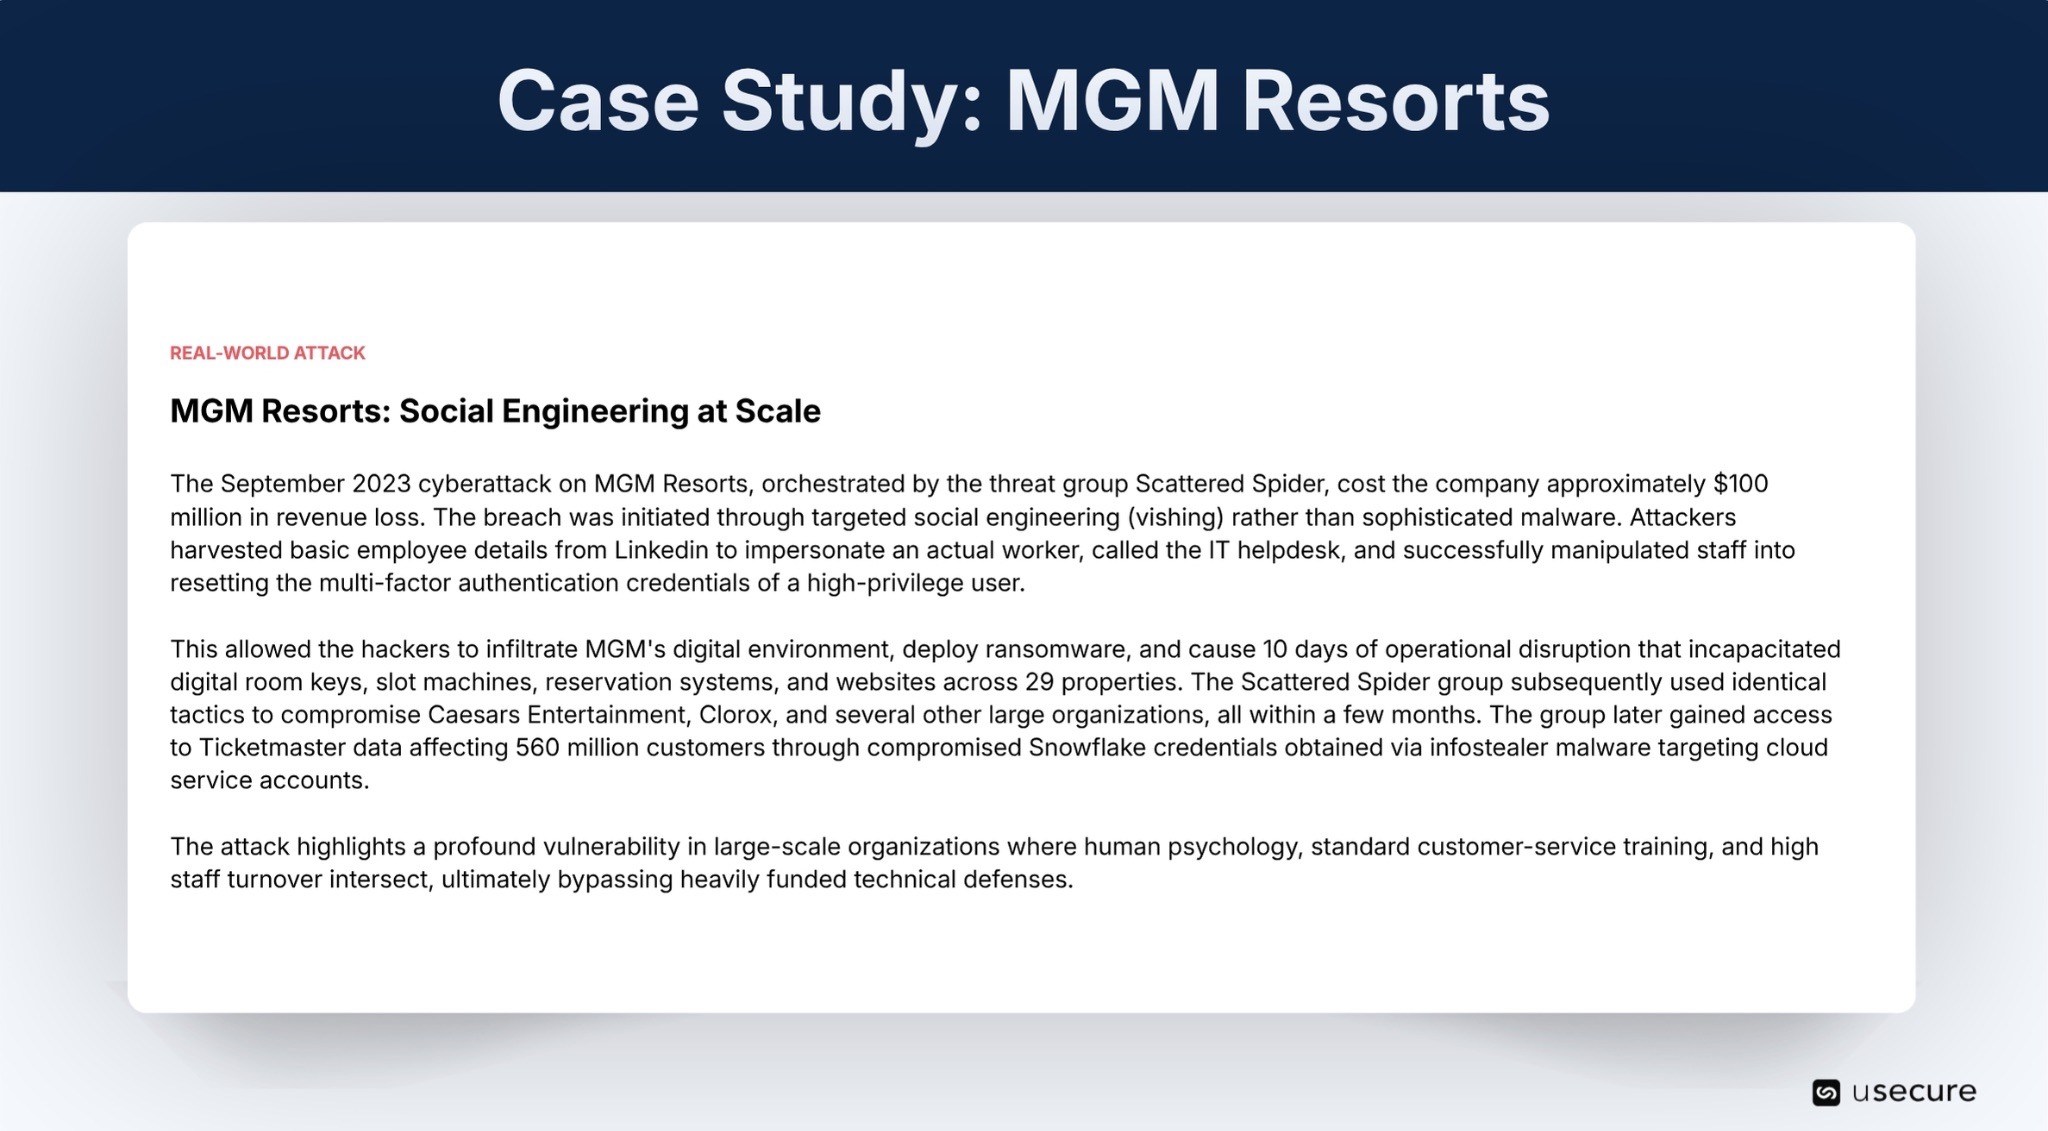
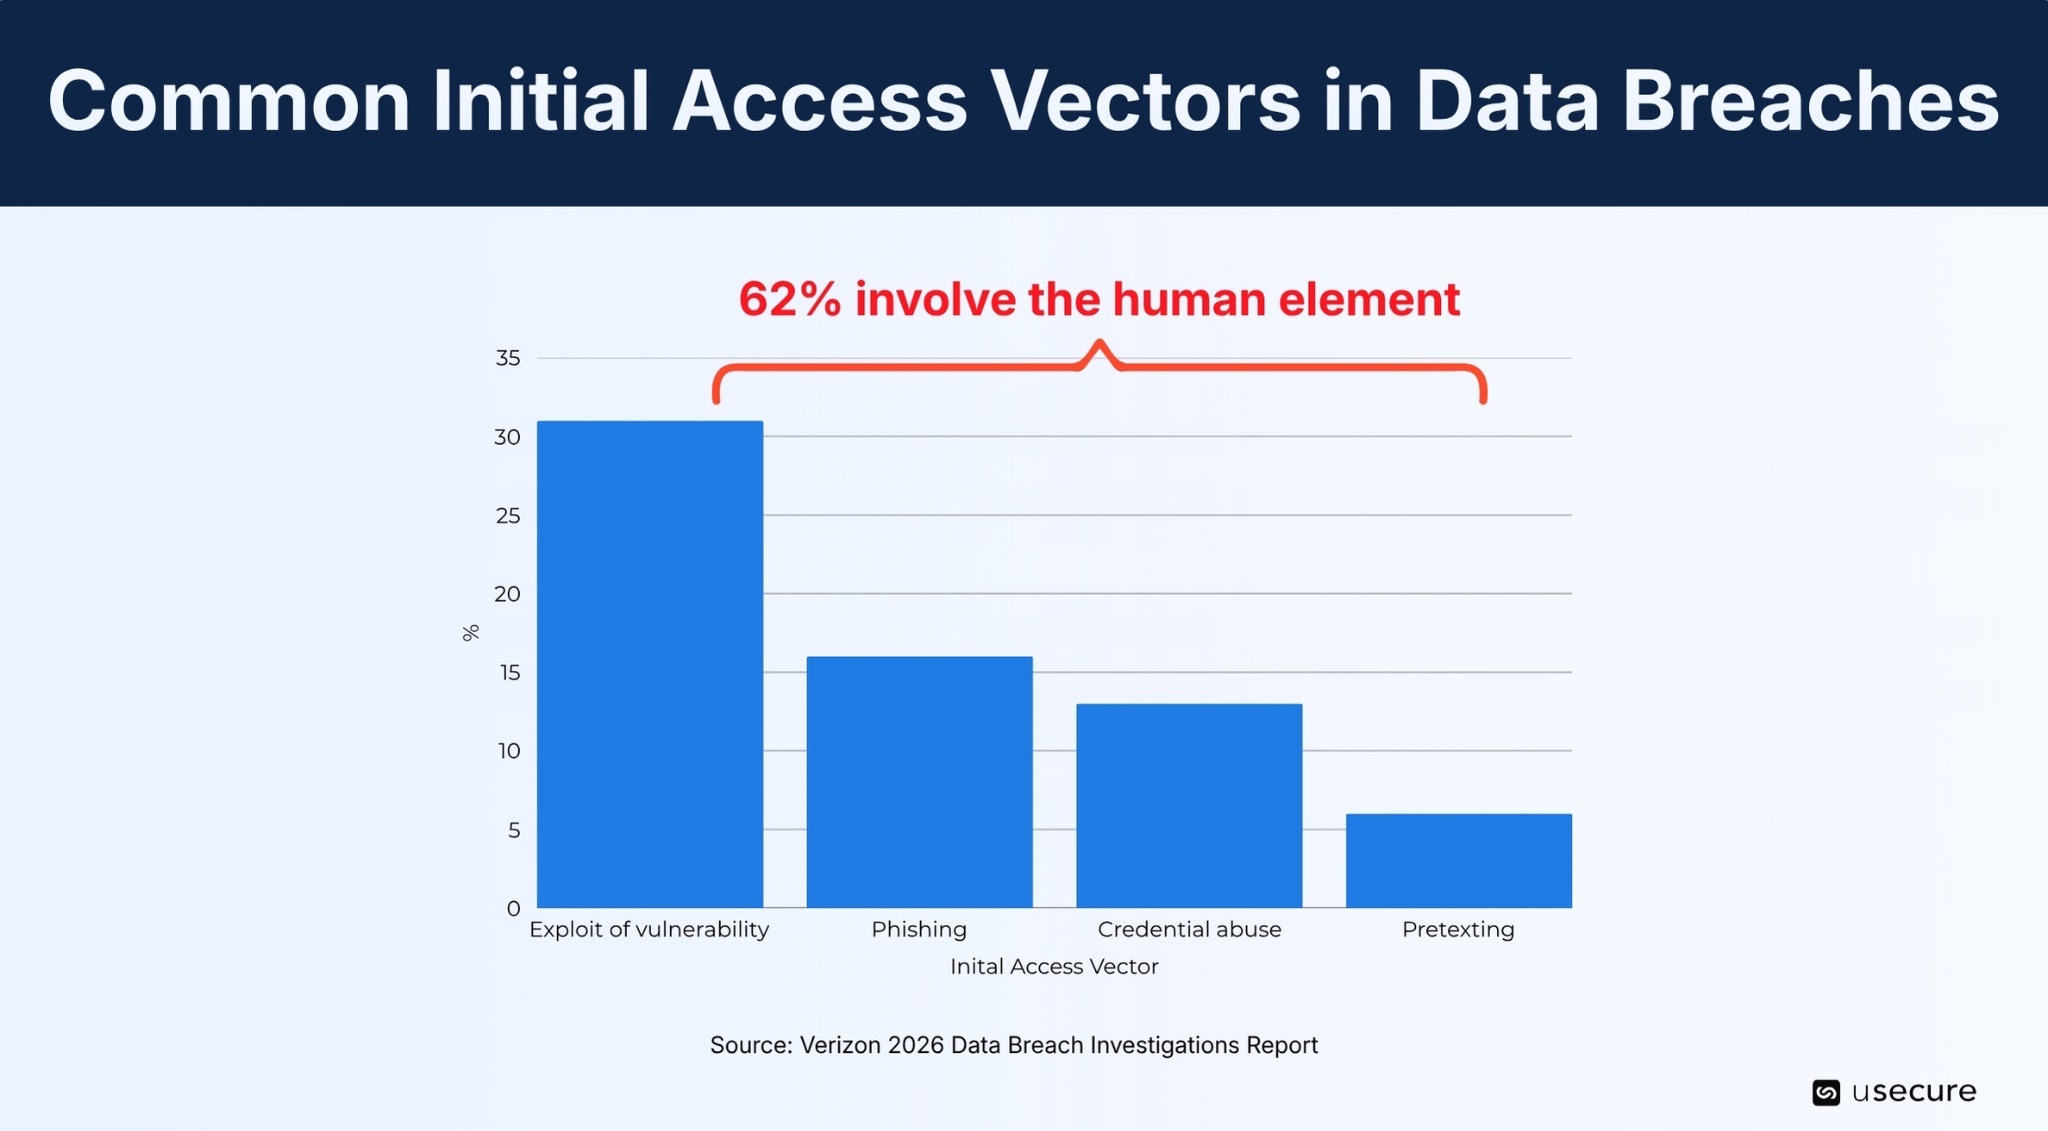
Der Cyberangriff auf MGM Resorts zeigt exemplarisch, dass Sicherheitsvorfälle in Zahlungsumgebungen längst keine isolierten Ereignisse mehr sind, sondern zu unternehmensweiten Risiken werden. Laut dem Verizon Data Breach Investigations Report (DBIR) 2026 verschaffen sich Angreifer nach wie vor vor allem über menschliches Verhalten, kompromittierte Zugangsdaten und ungepatchte Schwachstellen Zugriff auf sensible Systeme.

Der Report wertete mehr als 31.000 Sicherheitsvorfälle aus, darunter über 22.000 bestätigte Datenschutzverletzungen weltweit. Eine der zentralen Erkenntnisse: Bei 62 % der Breaches spielte der Faktor Mensch eine Rolle – ein deutlicher Beleg dafür, wie entscheidend Phishing-Resistenz, Security Awareness und ein belastbares Identitätsmanagement sind.
Was PCI DSS v4.0.1 wirklich verlangt: der Faktor Mensch

In PCI DSS v3.2.1 war Security Awareness vor allem eine Compliance-Übung. Von Unternehmen wurde erwartet, ein dokumentiertes Awareness-Programm zu unterhalten, neue Mitarbeitende zu schulen und jährliche Auffrischungen anzubieten. Der Compliance-Nachweis bestand im Wesentlichen darin, abgeschlossene Schulungen zu belegen.
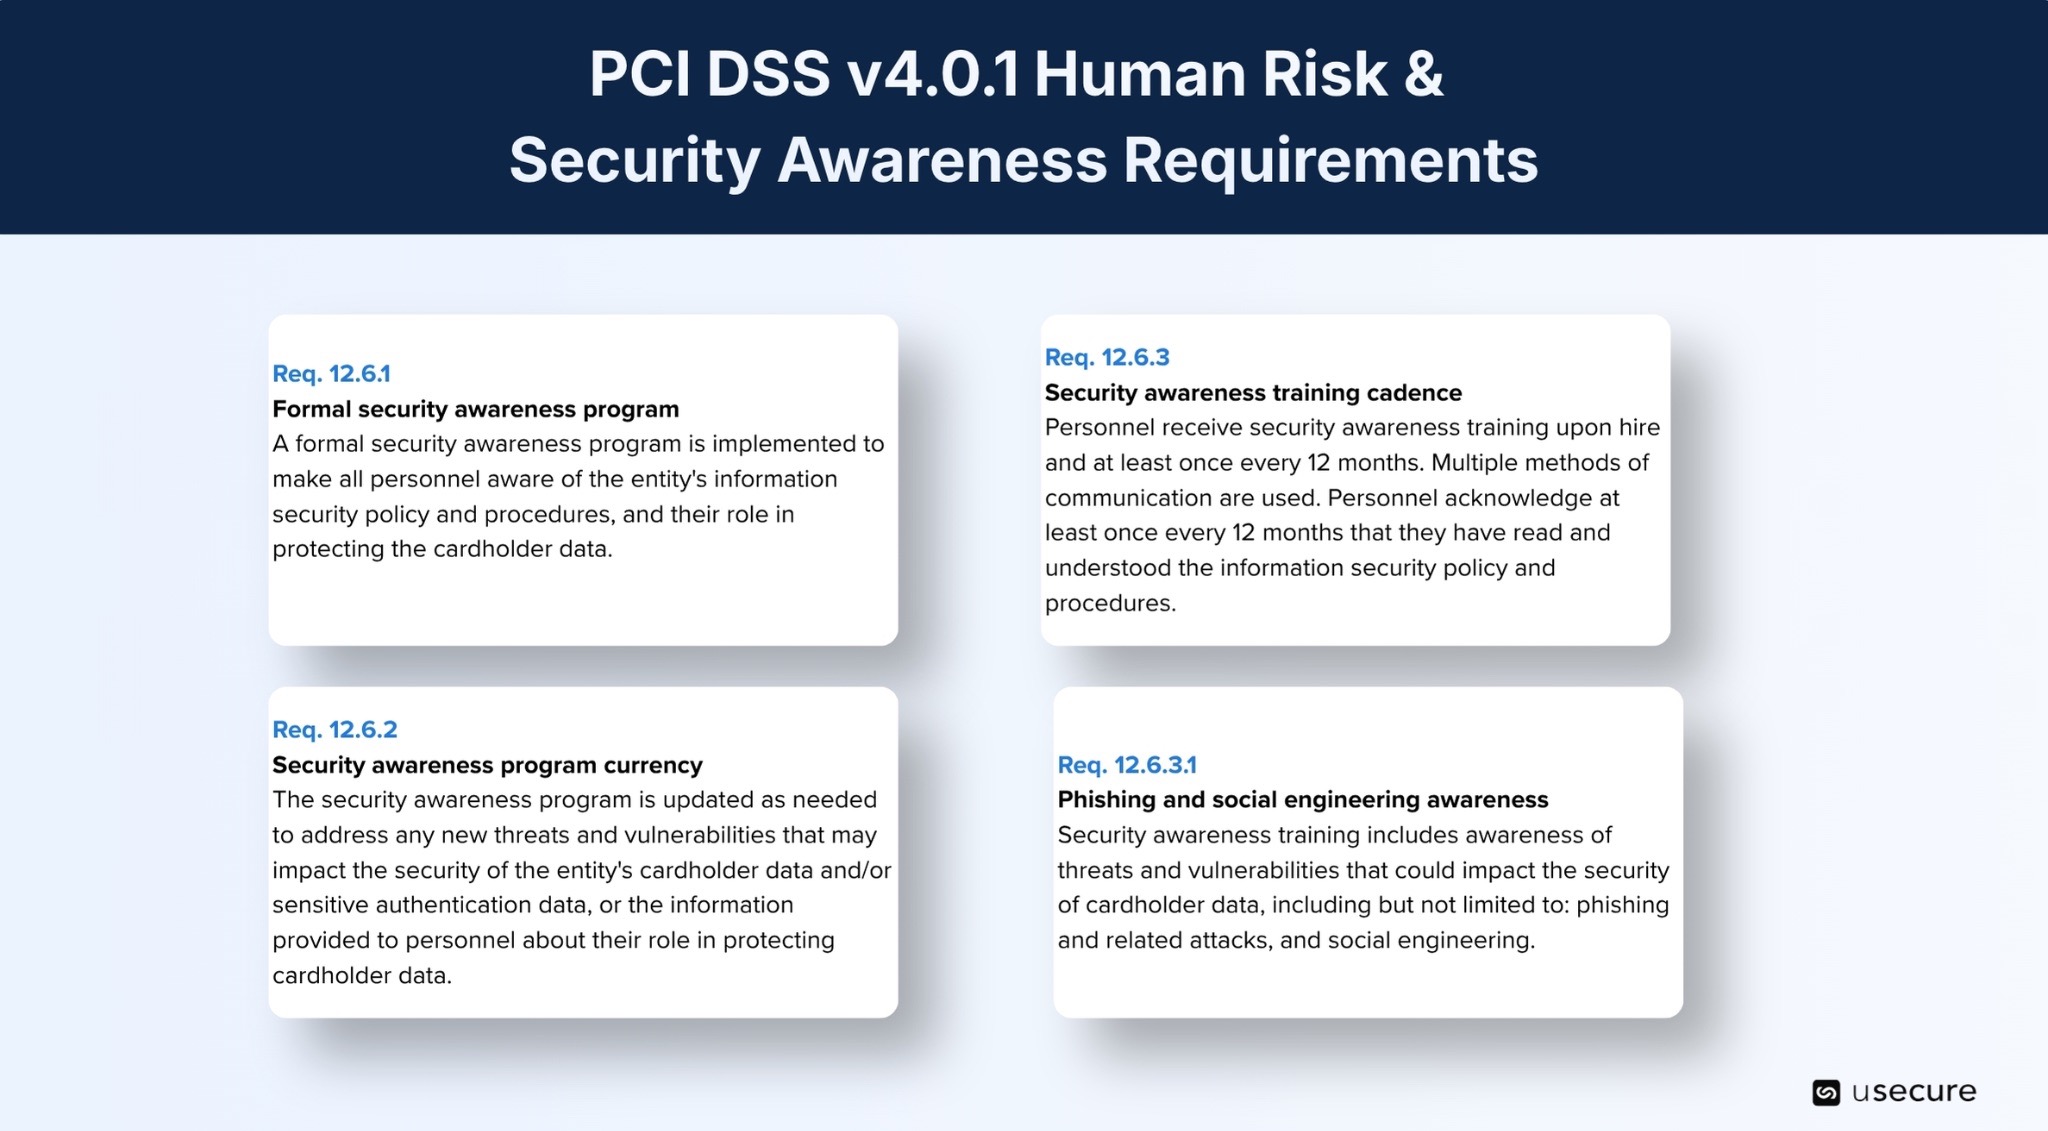
PCI DSS v4.0 hat diesen Ansatz grundlegend verändert, v4.0.1 hat die Anforderungen zusätzlich präzisiert. Security Awareness gilt nicht mehr nur als Schulungspflicht – sie ist heute ein fortlaufender, rollenbasierter Prozess mit dem Ziel, menschliche Risiken zu senken und sicheres Verhalten zu fördern.

Anforderung 12 wurde deutlich erweitert, und auch mehrere weitere Anforderungen des Standards adressieren den Faktor Mensch inzwischen ausdrücklich. In der Summe verschieben diese Änderungen den Fokus: weg von der Dokumentation durchgeführter Schulungen, hin zum Nachweis, dass Unternehmen menschliche Sicherheitsrisiken aktiv identifizieren, steuern und reduzieren. Version 4.0 hat diese Erwartungen etabliert, v4.0.1 hat die Formulierungen geschärft, um Interpretationsspielräume zu beseitigen und Assessments konsistenter zu machen.

Human Risk Intelligence (HRI): von Compliance zur Sicherheitslage

Human Risk Intelligence (HRI) steht für eine deutliche Weiterentwicklung der Security Awareness. Statt Awareness als Abfolge einzelner Schulungsmaßnahmen zu betrachten, versteht HRI die Belegschaft als dynamisches Risikoumfeld, das sich kontinuierlich messen, analysieren und verbessern lässt. Menschliches Risiko wird dabei anhand von vier Kerndimensionen bewertet:
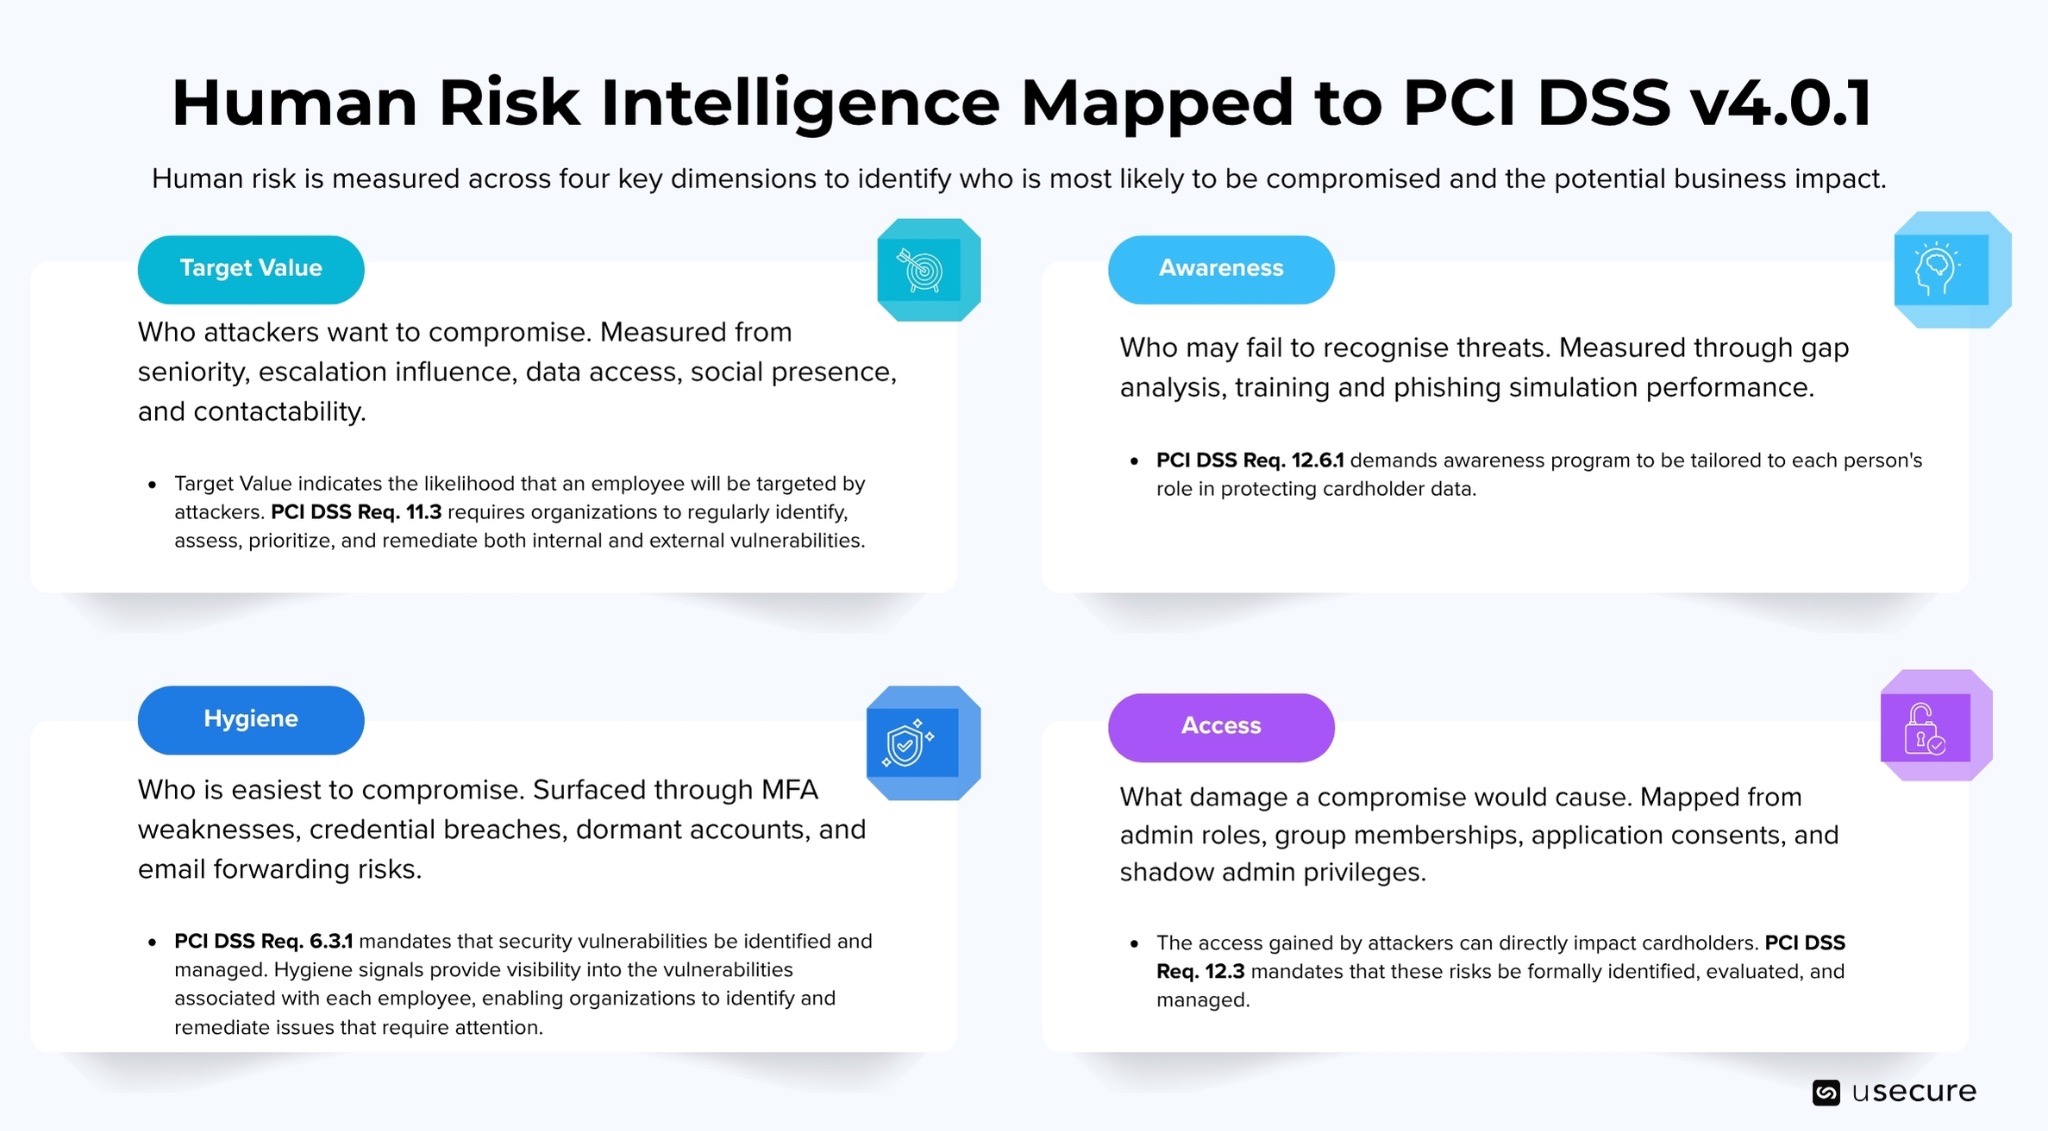
  • Target Value: Der Target Value misst, wie attraktiv eine Person für Angreifer ist. In einer Cardholder Data Environment geht diese Bewertung über die reine Jobbezeichnung hinaus und berücksichtigt Faktoren wie Hierarchieebene, Einfluss im Unternehmen, technische Berechtigungen, Zugriff auf sensible Informationen, Online-Präsenz, Erreichbarkeit, Sicherheitsbewusstsein und Loyalität gegenüber dem Unternehmen.

    Ein Beispiel: Eine Teamleitung im Callcenter mit weitreichendem Zugriff auf Zahlungssysteme und einem gut sichtbaren beruflichen Profil kann ein attraktiveres Ziel darstellen als eine Führungskraft der obersten Ebene, die kaum Zugriff auf Zahlungssysteme hat. HRI identifiziert diese besonders lohnenden Ziele anhand derselben Indikatoren, die auch Angreifer typischerweise nutzen.

  • Awareness: Awareness bewertet, wie gut eine Person Cyberbedrohungen erkennt und angemessen darauf reagiert. Gemessen werden unter anderem der Abschluss von Security-Awareness-Trainings, Testergebnisse, die Resultate von Phishing-Simulationen und identifizierte Wissenslücken.

    Entscheidend dabei: Awareness lässt sich nicht allein aus Berufserfahrung ableiten. Eine Mitarbeiterin mit langjähriger Erfahrung in der Zahlungsabwicklung, die noch nie eine realistische Spear-Phishing-Simulation erlebt hat, kann ein höheres Risiko darstellen als eine neu eingestellte Kollegin, die gerade ein gezieltes Sicherheitstraining absolviert hat.
  • Hygiene: Hygiene bewertet, wie technisch verwundbar die digitale Identität einer Person ist. Über Trainingsergebnisse hinaus fließen Faktoren ein wie die Nutzung von Multi-Faktor-Authentifizierung (MFA), Passwortstärke, kompromittierte Zugangsdaten, inaktive Konten, die Einhaltung von Richtlinien, sekundäre E-Mail-Adressen und E-Mail-Weiterleitungen.

    In Zahlungsumgebungen kann ein einziges Konto mit schwachen Zugangsdaten und ohne MFA Angreifern einen direkten Weg in kritische Systeme eröffnen – unabhängig davon, wie gut die zugehörige Person geschult ist.
  • Access: Access misst, welche geschäftlichen Auswirkungen die Kompromittierung eines Benutzerkontos hätte. Dazu zählen administrative Rechte, Gruppenmitgliedschaften, Anwendungsberechtigungen, Ownership-Verantwortlichkeiten und verdeckte Administrationsrechte.

    Innerhalb einer CDE entscheidet der Unterschied zwischen einem kompromittierten Standardkonto und einem Administratorkonto darüber, ob ein Vorfall ein einzelnes System betrifft oder Millionen von Zahlungsdatensätzen. Das Access-Profiling stellt sicher, dass Personen mit der größten potenziellen Auswirkung auch entsprechend mehr Sicherheitsaufmerksamkeit erhalten.

Durch die Kombination dieser vier Dimensionen entsteht für jede einzelne Person ein fortlaufend aktualisierter Human Risk Score, der Veränderungen im Verhalten, in der technischen Absicherung und im organisatorischen Umfeld abbildet – statt sich auf jährliche Trainingszyklen zu verlassen.

Das Verständnis von Human Risk ist dabei nur der erste Schritt. Um diese Erkenntnisse in messbare Sicherheitsergebnisse zu überführen, müssen Unternehmen Human Risk Intelligence fest in ihre operativen Sicherheits- und Compliance-Programme einbetten.

Ein Human-Risk-Intelligence-Programm im Einklang mit PCI DSS v4.0.1 aufbauen

Die Einführung von Human Risk Intelligence (HRI) innerhalb einer Cardholder Data Environment (CDE) erfordert einen strukturierten, risikobasierten Ansatz, der die Sicherheitsmaßnahmen an den Zielen von PCI DSS v4.0.1 ausrichtet. Statt Security Awareness als isolierte Compliance-Maßnahme zu behandeln, sollten Organisationen HRI in ihre übergreifende Cybersicherheitsstrategie integrieren, um menschliche Risiken kontinuierlich zu erkennen, zu messen und zu reduzieren.

Die folgende Grafik zeigt einen praxisnahen Fahrplan, um Human Risk Intelligence in ein PCI DSS Compliance-Programm einzubetten.
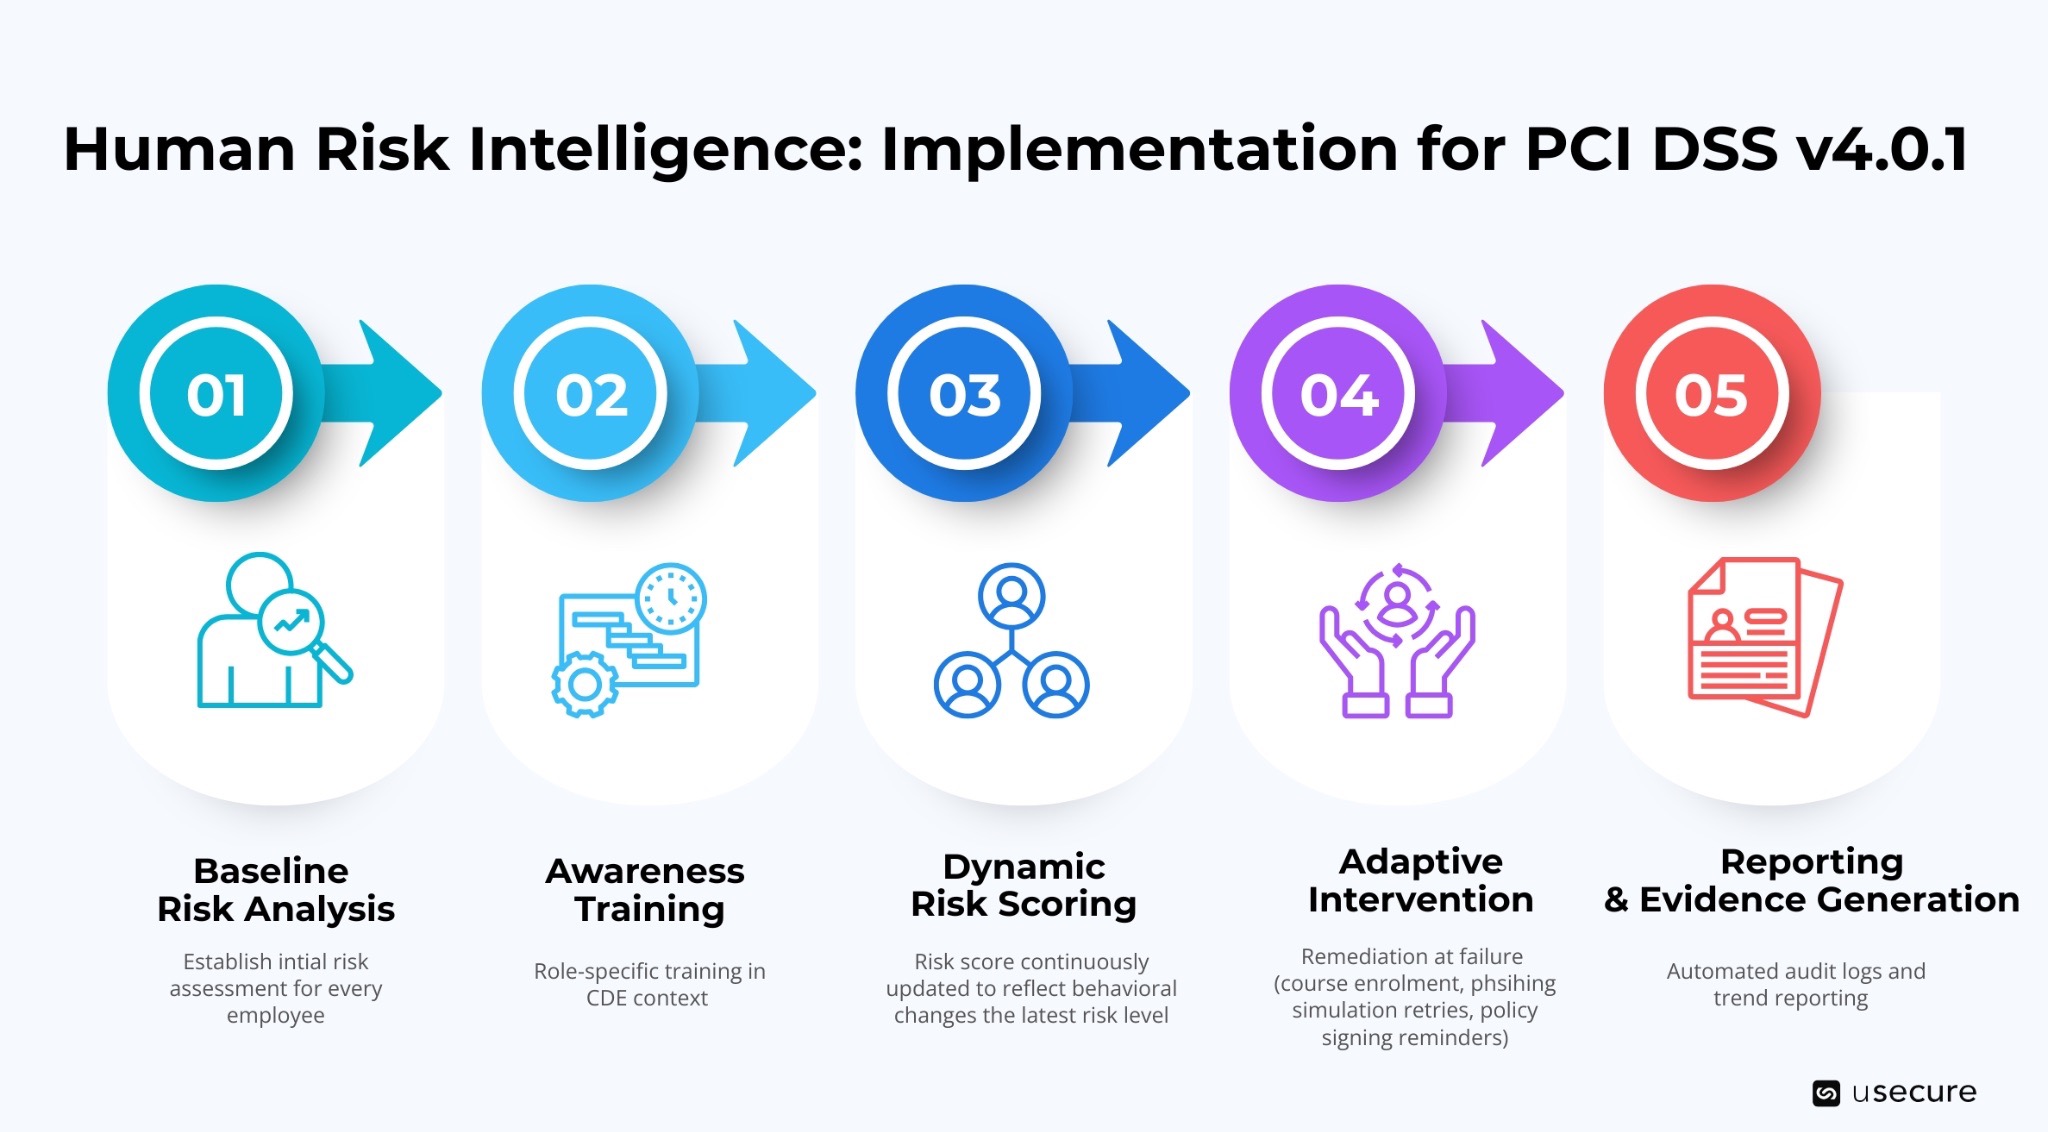
  • Phase 1: Baseline erheben
    Der erste Schritt besteht darin, den aktuellen Stand der Organisation zu erfassen. Eine Baseline erfüllt zwei Zwecke: Sie liefert dem Security-Team ein realistisches Bild der organisatorischen Angriffsfläche und schafft einen Messreferenzpunkt, anhand dessen sich Fortschritte später gegenüber Auditoren belegen lassen.
    ‍
  • Phase 2: Kontinuierliches Training
    Im Anschluss an die Baseline sollte das Training kontinuierlich und in zufälligen Abständen erfolgen. Tägliche oder wöchentliche Berührungspunkte mit simulierten Bedrohungen in geringer Intensität halten die Aufmerksamkeit dauerhaft hoch – anders als vereinzelte, intensive Kampagnen. Für die Compliance mit PCI DSS v4.0.1 sollte jede Kampagne dokumentiert werden: verwendete Vorlage, adressierte Zielgruppe, Versanddatum sowie die Ergebnisse auf Nutzerebene, einschließlich der Personen, die geklickt, die Simulation gemeldet oder nicht reagiert haben.
  • Phase 3: Dynamische Risikoprofile
    Mit wachsender Datenbasis werden individuelle Risikoprofile zu aussagekräftigen operativen Kennzahlen. Das Security-Team kann dauerhaft risikobehaftete Personen identifizieren, Abteilungen oder Rollen mit erhöhtem Gesamtrisiko kennzeichnen und die Entwicklung der Risikolage über die Zeit verfolgen. Die Risikosegmentierung ermöglicht es, Sicherheitsmaßnahmen anhand messbarer Risiken angemessen zu dosieren:  
    • Personen mit hohem Risiko erhalten besondere Aufmerksamkeit: häufigere Simulationen, verpflichtende Remediation-Trainings und gegebenenfalls zusätzliche Zugriffsbeschränkungen (ein Prinzip, das PCI DSS v4.0.1 im Bereich Access Management betont – ausgerichtet an nachgewiesener Vertrauenswürdigkeit).
  • Phase 4: Adaptive Intervention im Moment des Fehlverhaltens
    PCI DSS verlangt, dass Schwachstellen durch geeignete Maßnahmen behoben werden. So sollte beispielsweise ein gezieltes Remediation-Training für Nutzer ausgespielt werden, die auf einer simulierten Phishing-Seite landen – mit einer konkreten Erläuterung, welche Hinweise übersehen wurden und wie richtig zu handeln gewesen wäre. Aus Sicht der PCI DSS Compliance entsteht dabei zugleich ein mit Zeitstempel versehener Nachweis, der das Fehlverhalten in der Simulation mit der Zuweisung des Remediation-Trainings verknüpft und so die Dokumentationsanforderungen des Standards erfüllt.
  • Phase 5: Reporting und kontinuierliche Nachweisführung
    ‍
    Eine HRI-Plattform unterstützt dabei, Compliance-Nachweise fortlaufend zu erzeugen. QSA-fähige Berichte (Qualified Security Assessor), die Schulungsnachweise, Remediation-Massnahmen und die Entwicklung von Risk Scores dokumentieren, sollten im gesamten Prüfzyklus verfügbar sein. Damit ist die Organisation nicht nur für die Compliance mit PCI DSS v4.0.1 gerüstet, sondern auch für eine schnelle Reaktion auf Sicherheitsvorfälle: Kommt es zu einem Breach, ist der Nachweis, dass betroffene Mitarbeitende eine spezifische, aktuelle Schulung erhalten und zu den relevanten Bedrohungsarten getestet wurden, sowohl regulatorisch als auch für die Reputation ein echter Vorteil.

Was für Payment-Unternehmen auf dem Spiel steht: Warum Human Risk ein kommerzieller Imperativ ist

Für Händler, Acquirer, Issuer, Payment-Dienstleister und Kartennetzwerke reichen die Folgen eines Datenlecks mit Karteninhaberdaten weit über regulatorische Bussgelder hinaus. Die Auswirkungen betreffen das gesamte Geschäft: Umsatz, Kundenbeziehungen, Vertrauen der Partner und die langfristige Wettbewerbsposition.

Erleidet ein Payment-Unternehmen einen Breach, der auf Social Engineering oder Fahrlässigkeit von Insidern zurückzuführen ist, folgt als unmittelbare Reaktion der Kartenorganisationen in der Regel eine forensische Untersuchung, die nach den Regeln der Kartennetzwerke vorgeschrieben ist. Kommt diese Untersuchung zu dem Ergebnis, dass die PCI-DSS-Anforderungen nicht ausreichend umgesetzt wurden, kann die Acquiring-Bank erhebliche Bussgelder wegen Non-Compliance verhängen. Diese Strafzahlungen können sich auf Zehntausende bis Hunderttausende US-Dollar pro Monat belaufen, bis die Compliance wiederhergestellt ist.  

Der regulatorische Druck im gesamten Payment-Ökosystem nimmt zu

PCI DSS v4.0.1 ist nicht das einzige Rahmenwerk, das seine Anforderungen an das Management menschlicher Risiken in Zahlungsumgebungen verschärft. Der Digital Operational Resilience Act der EU, der im Januar 2025 vollständig in Kraft getreten ist, verpflichtet Finanzunternehmen ausdrücklich dazu, den Faktor Mensch in ihre IKT-Risikomanagement-Frameworks einzubeziehen – einschliesslich Bestimmungen zu Social-Engineering-Angriffen auf Mitarbeitende. Die Vorgaben der britischen Financial Conduct Authority zur operationellen Resilienz verlangen von Unternehmen ebenfalls den Nachweis, dass ihre Mitarbeitenden auf jene Bedrohungsszenarien vorbereitet sind, die wichtige Geschäftsprozesse – darunter die Zahlungsabwicklung – am wahrscheinlichsten stören.

Organisationen, die bereits in PCI-DSS-Compliance investieren, können mit Human Risk Intelligence einen erheblichen Teil dieser zusätzlichen Anforderungen an das Management menschlicher Risiken abdecken. Die Infrastruktur zur Verhaltensmessung, die Schulungsnachweise und das individuelle Risk Scoring, die PCI DSS v4.0.1 verlangt, bilden zugleich die Nachweisgrundlage, die DORA, die FCA-Vorgaben und vergleichbare Rahmenwerke einfordern. Investitionen in HRI zahlen damit auf mehrere regulatorische Verpflichtungen gleichzeitig ein, statt nur einem einzelnen Standard zu dienen.

Kundenvertrauen ist das Kapital, das sich am schwersten wiederaufbauen lässt

Für jedes Unternehmen, das Zahlungen verarbeitet, ist die nachhaltigste Folge eines Sicherheitsvorfalls der Vertrauensverlust der Kunden in den Zahlungskanal selbst. Studien zeigen immer wieder: Verbraucher, die von Kreditkartenbetrug betroffen sind oder die Mitteilung erhalten, dass ihre Kartendaten kompromittiert wurden, kaufen beim betroffenen Händler seltener ein, weichen auf alternative Zahlungsmethoden aus und kündigen in erheblichem Umfang ihre Konten oder lassen ihre Karten sperren. Jahrelang aufgebautes Vertrauen durch sichere, reibungslose Zahlungserlebnisse kann durch eine einzige Benachrichtigung über einen Datenschutzvorfall zunichtegemacht werden.

Eine menschenzentrierte Zukunft der Zahlungssicherheit gestalten

PCI DSS v4.0.1 schärft das Rahmenwerk mit klareren Vorgaben und rückt dabei den Faktor Mensch weiterhin deutlich in den Mittelpunkt. Mit HRI können Organisationen potenzielle menschliche Schwachstellen in Stärken verwandeln und eine Kultur fördern, die auf kontinuierlichem Sicherheitsbewusstsein und klarer Verantwortlichkeit beruht.

Je raffinierter die Bedrohungen werden, desto wichtiger ist eine Verteidigung, die robuste technische Kontrollen mit fundierten Erkenntnissen über menschliches Verhalten verbindet. Da Angreifer ihre Taktiken laufend weiterentwickeln, müssen Organisationen auch ihren Umgang mit menschlichem Risiko weiterentwickeln.  Setzen Sie HRI jetzt als Priorität, um Ihre Cardholder Data Environment wirksam zu schützen. Im demo hub sehen Sie unsere Security-Awareness-Lösung und die gesamte Human-Risk-Suite in Aktion.

BOOK A DEMO

See Human Risk Intelligence in action

A 30-minute walkthrough of how to cut human risk across your users, tailored to MSPs and IT teams.

Get a Demo

Subscribe to newsletter

By clicking Sign Up you're confirming that you agree with our Terms and Conditions.
Thank you! Your submission has been received!
Oops! Something went wrong while submitting the form.

Im März 2022 veröffentlichte das Payment Card Industry Security Standards Council (PCI SSC) PCI DSS v4.0 – ein umfangreiches Update des Payment Card Industry Data Security Standard, das auf mehr als 360 Seiten 64 neue Anforderungen einführte. Im Juni 2024 folgte PCI DSS v4.0.1, eine gezielte Überarbeitung, die mehrdeutige Formulierungen präzisiert, Errata im Zusammenhang mit Assessments behebt und die Anwendbarkeitshinweise für mehrere bestehende Anforderungen schärft. Zwar wurden weder neue Anforderungen ergänzt noch bestehende gestrichen, doch diese Klarstellungen haben erhebliche operative Auswirkungen für Organisationen, die Karteninhaberdaten schützen müssen.

Bis März 2025 mussten alle Organisationen, die Karteninhaberdaten speichern, verarbeiten oder übertragen, die Anforderungen von PCI DSS v4.0.1 vollständig erfüllen. Diese Frist ist inzwischen verstrichen – Aufsichtsbehörden, Acquiring-Banken und Qualified Security Assessors (QSAs) setzen den aktualisierten Standard aktiv durch.

Angreifer müssen heute nur noch selten ausgefeilte Sicherheitsmechanismen wie Verschlüsselung oder Firewalls überwinden. Stattdessen nutzen sie den Faktor Mensch aus – über einen überzeugenden Anruf, eine sorgfältig formulierte Phishing-E-Mail oder eine täuschend echte SMS. In modernen Zahlungsumgebungen sind Menschen zur primären Angriffsfläche geworden.

Dieser Beitrag beleuchtet die auf den Faktor Mensch ausgerichteten Anforderungen von PCI DSS v4.0.1, analysiert die aktuelle Bedrohungslage und zeigt, wie eine datengestützte Human-Risk-Intelligence-Strategie (HRI) Organisationen dabei unterstützt, über reine Compliance hinauszugehen und eine robustere, widerstandsfähigere Sicherheitsposition aufzubauen.

Die menschliche Angriffsfläche in Cardholder Data Environments

PCI DSS definiert eine Cardholder Data Environment (CDE) als jede Systemkomponente, die Karteninhaberdaten oder sensible Authentifizierungsdaten speichert, verarbeitet oder überträgt – einschließlich aller damit verbundenen oder unterstützenden Systeme. In der Praxis zählen dazu Kassensysteme, E-Commerce-Plattformen, Payment-Gateways, Callcenter-Infrastrukturen und eine Vielzahl miteinander vernetzter Drittanbieterdienste.

Jede Person mit Zugriff auf diese Umgebungen stellt einen potenziellen Einstiegspunkt für Angreifer dar. Da Zahlungsökosysteme immer stärker vernetzt sind, reicht es längst nicht mehr aus, allein die Technologie abzusichern. Organisationen müssen auch die Risiken verstehen und steuern, die aus menschlichem Verhalten entstehen.

Wie Angreifer an Karteninhaberdaten gelangen

Der Cyberangriff auf MGM Resorts zeigt exemplarisch, dass Sicherheitsvorfälle in Zahlungsumgebungen längst keine isolierten Ereignisse mehr sind, sondern zu unternehmensweiten Risiken werden. Laut dem Verizon Data Breach Investigations Report (DBIR) 2026 verschaffen sich Angreifer nach wie vor vor allem über menschliches Verhalten, kompromittierte Zugangsdaten und ungepatchte Schwachstellen Zugriff auf sensible Systeme.

Der Report wertete mehr als 31.000 Sicherheitsvorfälle aus, darunter über 22.000 bestätigte Datenschutzverletzungen weltweit. Eine der zentralen Erkenntnisse: Bei 62 % der Breaches spielte der Faktor Mensch eine Rolle – ein deutlicher Beleg dafür, wie entscheidend Phishing-Resistenz, Security Awareness und ein belastbares Identitätsmanagement sind.

Was PCI DSS v4.0.1 wirklich verlangt: der Faktor Mensch

In PCI DSS v3.2.1 war Security Awareness vor allem eine Compliance-Übung. Von Unternehmen wurde erwartet, ein dokumentiertes Awareness-Programm zu unterhalten, neue Mitarbeitende zu schulen und jährliche Auffrischungen anzubieten. Der Compliance-Nachweis bestand im Wesentlichen darin, abgeschlossene Schulungen zu belegen.

PCI DSS v4.0 hat diesen Ansatz grundlegend verändert, v4.0.1 hat die Anforderungen zusätzlich präzisiert. Security Awareness gilt nicht mehr nur als Schulungspflicht – sie ist heute ein fortlaufender, rollenbasierter Prozess mit dem Ziel, menschliche Risiken zu senken und sicheres Verhalten zu fördern.

Anforderung 12 wurde deutlich erweitert, und auch mehrere weitere Anforderungen des Standards adressieren den Faktor Mensch inzwischen ausdrücklich. In der Summe verschieben diese Änderungen den Fokus: weg von der Dokumentation durchgeführter Schulungen, hin zum Nachweis, dass Unternehmen menschliche Sicherheitsrisiken aktiv identifizieren, steuern und reduzieren. Version 4.0 hat diese Erwartungen etabliert, v4.0.1 hat die Formulierungen geschärft, um Interpretationsspielräume zu beseitigen und Assessments konsistenter zu machen.

Human Risk Intelligence (HRI): von Compliance zur Sicherheitslage

Human Risk Intelligence (HRI) steht für eine deutliche Weiterentwicklung der Security Awareness. Statt Awareness als Abfolge einzelner Schulungsmaßnahmen zu betrachten, versteht HRI die Belegschaft als dynamisches Risikoumfeld, das sich kontinuierlich messen, analysieren und verbessern lässt. Menschliches Risiko wird dabei anhand von vier Kerndimensionen bewertet:

  • Target Value: Der Target Value misst, wie attraktiv eine Person für Angreifer ist. In einer Cardholder Data Environment geht diese Bewertung über die reine Jobbezeichnung hinaus und berücksichtigt Faktoren wie Hierarchieebene, Einfluss im Unternehmen, technische Berechtigungen, Zugriff auf sensible Informationen, Online-Präsenz, Erreichbarkeit, Sicherheitsbewusstsein und Loyalität gegenüber dem Unternehmen.

    Ein Beispiel: Eine Teamleitung im Callcenter mit weitreichendem Zugriff auf Zahlungssysteme und einem gut sichtbaren beruflichen Profil kann ein attraktiveres Ziel darstellen als eine Führungskraft der obersten Ebene, die kaum Zugriff auf Zahlungssysteme hat. HRI identifiziert diese besonders lohnenden Ziele anhand derselben Indikatoren, die auch Angreifer typischerweise nutzen.

  • Awareness: Awareness bewertet, wie gut eine Person Cyberbedrohungen erkennt und angemessen darauf reagiert. Gemessen werden unter anderem der Abschluss von Security-Awareness-Trainings, Testergebnisse, die Resultate von Phishing-Simulationen und identifizierte Wissenslücken.

    Entscheidend dabei: Awareness lässt sich nicht allein aus Berufserfahrung ableiten. Eine Mitarbeiterin mit langjähriger Erfahrung in der Zahlungsabwicklung, die noch nie eine realistische Spear-Phishing-Simulation erlebt hat, kann ein höheres Risiko darstellen als eine neu eingestellte Kollegin, die gerade ein gezieltes Sicherheitstraining absolviert hat.
  • Hygiene: Hygiene bewertet, wie technisch verwundbar die digitale Identität einer Person ist. Über Trainingsergebnisse hinaus fließen Faktoren ein wie die Nutzung von Multi-Faktor-Authentifizierung (MFA), Passwortstärke, kompromittierte Zugangsdaten, inaktive Konten, die Einhaltung von Richtlinien, sekundäre E-Mail-Adressen und E-Mail-Weiterleitungen.

    In Zahlungsumgebungen kann ein einziges Konto mit schwachen Zugangsdaten und ohne MFA Angreifern einen direkten Weg in kritische Systeme eröffnen – unabhängig davon, wie gut die zugehörige Person geschult ist.
  • Access: Access misst, welche geschäftlichen Auswirkungen die Kompromittierung eines Benutzerkontos hätte. Dazu zählen administrative Rechte, Gruppenmitgliedschaften, Anwendungsberechtigungen, Ownership-Verantwortlichkeiten und verdeckte Administrationsrechte.

    Innerhalb einer CDE entscheidet der Unterschied zwischen einem kompromittierten Standardkonto und einem Administratorkonto darüber, ob ein Vorfall ein einzelnes System betrifft oder Millionen von Zahlungsdatensätzen. Das Access-Profiling stellt sicher, dass Personen mit der größten potenziellen Auswirkung auch entsprechend mehr Sicherheitsaufmerksamkeit erhalten.

Durch die Kombination dieser vier Dimensionen entsteht für jede einzelne Person ein fortlaufend aktualisierter Human Risk Score, der Veränderungen im Verhalten, in der technischen Absicherung und im organisatorischen Umfeld abbildet – statt sich auf jährliche Trainingszyklen zu verlassen.

Das Verständnis von Human Risk ist dabei nur der erste Schritt. Um diese Erkenntnisse in messbare Sicherheitsergebnisse zu überführen, müssen Unternehmen Human Risk Intelligence fest in ihre operativen Sicherheits- und Compliance-Programme einbetten.

Ein Human-Risk-Intelligence-Programm im Einklang mit PCI DSS v4.0.1 aufbauen

Die Einführung von Human Risk Intelligence (HRI) innerhalb einer Cardholder Data Environment (CDE) erfordert einen strukturierten, risikobasierten Ansatz, der die Sicherheitsmaßnahmen an den Zielen von PCI DSS v4.0.1 ausrichtet. Statt Security Awareness als isolierte Compliance-Maßnahme zu behandeln, sollten Organisationen HRI in ihre übergreifende Cybersicherheitsstrategie integrieren, um menschliche Risiken kontinuierlich zu erkennen, zu messen und zu reduzieren.

Die folgende Grafik zeigt einen praxisnahen Fahrplan, um Human Risk Intelligence in ein PCI DSS Compliance-Programm einzubetten.

  • Phase 1: Baseline erheben
    Der erste Schritt besteht darin, den aktuellen Stand der Organisation zu erfassen. Eine Baseline erfüllt zwei Zwecke: Sie liefert dem Security-Team ein realistisches Bild der organisatorischen Angriffsfläche und schafft einen Messreferenzpunkt, anhand dessen sich Fortschritte später gegenüber Auditoren belegen lassen.
    ‍
  • Phase 2: Kontinuierliches Training
    Im Anschluss an die Baseline sollte das Training kontinuierlich und in zufälligen Abständen erfolgen. Tägliche oder wöchentliche Berührungspunkte mit simulierten Bedrohungen in geringer Intensität halten die Aufmerksamkeit dauerhaft hoch – anders als vereinzelte, intensive Kampagnen. Für die Compliance mit PCI DSS v4.0.1 sollte jede Kampagne dokumentiert werden: verwendete Vorlage, adressierte Zielgruppe, Versanddatum sowie die Ergebnisse auf Nutzerebene, einschließlich der Personen, die geklickt, die Simulation gemeldet oder nicht reagiert haben.
  • Phase 3: Dynamische Risikoprofile
    Mit wachsender Datenbasis werden individuelle Risikoprofile zu aussagekräftigen operativen Kennzahlen. Das Security-Team kann dauerhaft risikobehaftete Personen identifizieren, Abteilungen oder Rollen mit erhöhtem Gesamtrisiko kennzeichnen und die Entwicklung der Risikolage über die Zeit verfolgen. Die Risikosegmentierung ermöglicht es, Sicherheitsmaßnahmen anhand messbarer Risiken angemessen zu dosieren:  
    • Personen mit hohem Risiko erhalten besondere Aufmerksamkeit: häufigere Simulationen, verpflichtende Remediation-Trainings und gegebenenfalls zusätzliche Zugriffsbeschränkungen (ein Prinzip, das PCI DSS v4.0.1 im Bereich Access Management betont – ausgerichtet an nachgewiesener Vertrauenswürdigkeit).
  • Phase 4: Adaptive Intervention im Moment des Fehlverhaltens
    PCI DSS verlangt, dass Schwachstellen durch geeignete Maßnahmen behoben werden. So sollte beispielsweise ein gezieltes Remediation-Training für Nutzer ausgespielt werden, die auf einer simulierten Phishing-Seite landen – mit einer konkreten Erläuterung, welche Hinweise übersehen wurden und wie richtig zu handeln gewesen wäre. Aus Sicht der PCI DSS Compliance entsteht dabei zugleich ein mit Zeitstempel versehener Nachweis, der das Fehlverhalten in der Simulation mit der Zuweisung des Remediation-Trainings verknüpft und so die Dokumentationsanforderungen des Standards erfüllt.
  • Phase 5: Reporting und kontinuierliche Nachweisführung
    ‍
    Eine HRI-Plattform unterstützt dabei, Compliance-Nachweise fortlaufend zu erzeugen. QSA-fähige Berichte (Qualified Security Assessor), die Schulungsnachweise, Remediation-Massnahmen und die Entwicklung von Risk Scores dokumentieren, sollten im gesamten Prüfzyklus verfügbar sein. Damit ist die Organisation nicht nur für die Compliance mit PCI DSS v4.0.1 gerüstet, sondern auch für eine schnelle Reaktion auf Sicherheitsvorfälle: Kommt es zu einem Breach, ist der Nachweis, dass betroffene Mitarbeitende eine spezifische, aktuelle Schulung erhalten und zu den relevanten Bedrohungsarten getestet wurden, sowohl regulatorisch als auch für die Reputation ein echter Vorteil.

Was für Payment-Unternehmen auf dem Spiel steht: Warum Human Risk ein kommerzieller Imperativ ist

Für Händler, Acquirer, Issuer, Payment-Dienstleister und Kartennetzwerke reichen die Folgen eines Datenlecks mit Karteninhaberdaten weit über regulatorische Bussgelder hinaus. Die Auswirkungen betreffen das gesamte Geschäft: Umsatz, Kundenbeziehungen, Vertrauen der Partner und die langfristige Wettbewerbsposition.

Erleidet ein Payment-Unternehmen einen Breach, der auf Social Engineering oder Fahrlässigkeit von Insidern zurückzuführen ist, folgt als unmittelbare Reaktion der Kartenorganisationen in der Regel eine forensische Untersuchung, die nach den Regeln der Kartennetzwerke vorgeschrieben ist. Kommt diese Untersuchung zu dem Ergebnis, dass die PCI-DSS-Anforderungen nicht ausreichend umgesetzt wurden, kann die Acquiring-Bank erhebliche Bussgelder wegen Non-Compliance verhängen. Diese Strafzahlungen können sich auf Zehntausende bis Hunderttausende US-Dollar pro Monat belaufen, bis die Compliance wiederhergestellt ist.  

Der regulatorische Druck im gesamten Payment-Ökosystem nimmt zu

PCI DSS v4.0.1 ist nicht das einzige Rahmenwerk, das seine Anforderungen an das Management menschlicher Risiken in Zahlungsumgebungen verschärft. Der Digital Operational Resilience Act der EU, der im Januar 2025 vollständig in Kraft getreten ist, verpflichtet Finanzunternehmen ausdrücklich dazu, den Faktor Mensch in ihre IKT-Risikomanagement-Frameworks einzubeziehen – einschliesslich Bestimmungen zu Social-Engineering-Angriffen auf Mitarbeitende. Die Vorgaben der britischen Financial Conduct Authority zur operationellen Resilienz verlangen von Unternehmen ebenfalls den Nachweis, dass ihre Mitarbeitenden auf jene Bedrohungsszenarien vorbereitet sind, die wichtige Geschäftsprozesse – darunter die Zahlungsabwicklung – am wahrscheinlichsten stören.

Organisationen, die bereits in PCI-DSS-Compliance investieren, können mit Human Risk Intelligence einen erheblichen Teil dieser zusätzlichen Anforderungen an das Management menschlicher Risiken abdecken. Die Infrastruktur zur Verhaltensmessung, die Schulungsnachweise und das individuelle Risk Scoring, die PCI DSS v4.0.1 verlangt, bilden zugleich die Nachweisgrundlage, die DORA, die FCA-Vorgaben und vergleichbare Rahmenwerke einfordern. Investitionen in HRI zahlen damit auf mehrere regulatorische Verpflichtungen gleichzeitig ein, statt nur einem einzelnen Standard zu dienen.

Kundenvertrauen ist das Kapital, das sich am schwersten wiederaufbauen lässt

Für jedes Unternehmen, das Zahlungen verarbeitet, ist die nachhaltigste Folge eines Sicherheitsvorfalls der Vertrauensverlust der Kunden in den Zahlungskanal selbst. Studien zeigen immer wieder: Verbraucher, die von Kreditkartenbetrug betroffen sind oder die Mitteilung erhalten, dass ihre Kartendaten kompromittiert wurden, kaufen beim betroffenen Händler seltener ein, weichen auf alternative Zahlungsmethoden aus und kündigen in erheblichem Umfang ihre Konten oder lassen ihre Karten sperren. Jahrelang aufgebautes Vertrauen durch sichere, reibungslose Zahlungserlebnisse kann durch eine einzige Benachrichtigung über einen Datenschutzvorfall zunichtegemacht werden.

Eine menschenzentrierte Zukunft der Zahlungssicherheit gestalten

PCI DSS v4.0.1 schärft das Rahmenwerk mit klareren Vorgaben und rückt dabei den Faktor Mensch weiterhin deutlich in den Mittelpunkt. Mit HRI können Organisationen potenzielle menschliche Schwachstellen in Stärken verwandeln und eine Kultur fördern, die auf kontinuierlichem Sicherheitsbewusstsein und klarer Verantwortlichkeit beruht.

Je raffinierter die Bedrohungen werden, desto wichtiger ist eine Verteidigung, die robuste technische Kontrollen mit fundierten Erkenntnissen über menschliches Verhalten verbindet. Da Angreifer ihre Taktiken laufend weiterentwickeln, müssen Organisationen auch ihren Umgang mit menschlichem Risiko weiterentwickeln.  Setzen Sie HRI jetzt als Priorität, um Ihre Cardholder Data Environment wirksam zu schützen. Im demo hub sehen Sie unsere Security-Awareness-Lösung und die gesamte Human-Risk-Suite in Aktion.

Newsletter abonnieren

Newsletter abonnieren

Mit einem Klick auf „Anmelden“ bestätigen Sie, dass Sie unseren Nutzungsbedingungen zustimmen.
Vielen Dank! Ihre Anmeldung ist eingegangen!
Hoppla! Beim Senden des Formulars ist ein Fehler aufgetreten.

Erfahren Sie, wie Unternehmen im Bereich Professional Services mit usecure menschliche Risiken reduzieren

Erfahren Sie, wie IT-Teams in Professional-Services-Unternehmen usecure nutzen, um sensible Kundendaten zu schützen, Compliance-Anforderungen zu erfüllen und ihre Reputation zu wahren — ohne abrechenbare Arbeit zu beeinträchtigen.
Related posts

Explore more insights, updates, and resources from usecure.