Cómo Focus Technology Europe redujo la puntuación de riesgo de sus clientes del 85 % a menos del 20 % con usecure
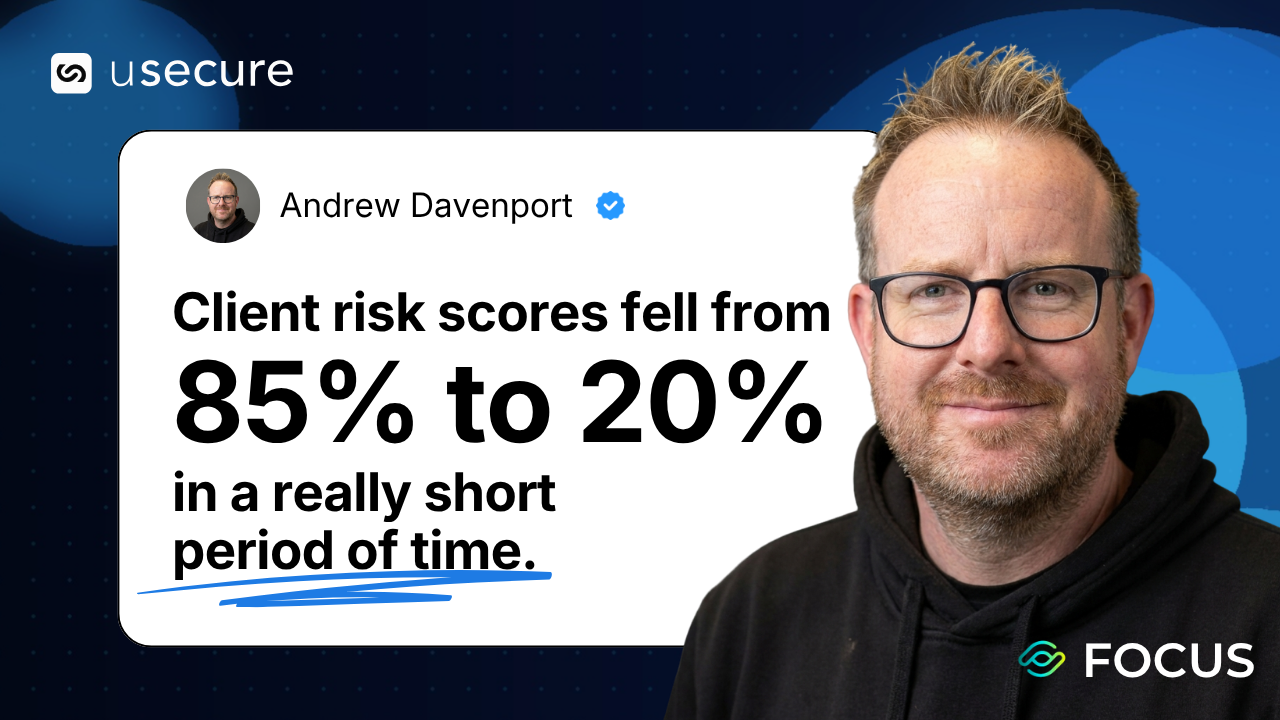
Table of contents
Subscribe to newsletter
KEY TAKEAWAYS
- Los cuestionarios de las aseguradoras y Cyber Essentials han convertido la gestión de políticas en algo que los clientes de Focus Technology Europe necesitan evidenciar cada vez más, y no en un simple extra.
- Focus había llegado a pagar 5.000 £ por un único contrato redactado por profesionales. Dado que los clientes suelen necesitar entre cinco y diez políticas, usecure le dio al MSP una forma mucho más escalable de proporcionárselas.
- Además de la gestión de políticas, Focus afirma que la puntuación de riesgo media de sus clientes ha pasado de superar el 85 % a situarse por debajo del 20 %. usecure forma ya parte de su stack estándar para cada nuevo cliente.
Sin políticas, sin certificación y sin contrato: así convirtió Focus Technology Europe la gestión de políticas en parte de su stack estándar
Cuando las aseguradoras y Cyber Essentials empezaron a pedir evidencias, Focus Technology Europe necesitaba una forma mejor de ayudar a sus clientes a poner sus políticas en orden.
Focus Technology Europe es un MSP de ocho personas con sede en Cornualles que da servicio a empresas de hostelería, servicios profesionales e industria.
Para muchos de esos clientes, Focus funciona en la práctica como su departamento de TI. Eso significa que la relación va mucho más allá de mantener los sistemas en marcha: el equipo trabaja con ellos de forma estratégica y se asegura de que la tecnología acompañe hacia dónde va el negocio.
Y, cada vez más, esas conversaciones empezaron a incluir algo que muchas pequeñas empresas habían pasado por alto: las políticas.
Las aseguradoras de ciberriesgo pedían más evidencias sobre cómo gestionaban las empresas su riesgo de seguridad. Y Cyber Essentials exigía demostrar que los procesos y controles adecuados estaban realmente implantados.
El problema es que muchos clientes apenas tenían nada que enseñar.
Cuando la pregunta por las políticas pasó a ser urgente
Antes de que esos requisitos se generalizaran, la gestión de políticas entre los clientes era a menudo improvisada, según cuenta Andrew Davenport, CEO y fundador de Focus Technology Europe.
Algunos no tenían ninguna política. Otros conservaban documentos que llevaban años sin revisarse o plantillas descargadas de internet, redactadas para otro país o que no encajaban realmente con el negocio.
Y entonces llegaba una aseguradora o un auditor pidiendo evidencias.
“O no teníamos absolutamente nada, o de repente se veían contra las cuerdas, sin un solo documento que enviarnos.”
Los clientes acudían a Focus y preguntaban si podían usar simplemente las políticas del propio MSP.
Pero una política de seguridad no es algo que otra empresa pueda copiar, cambiarle el nombre y dar por terminado. Tiene que reflejar cómo opera esa organización en concreto.
Y lo que había en juego iba más allá de superar una auditoría.
Andrew recuerda el caso de un cliente que buscaba la certificación Cyber Essentials porque de ella dependían contratos importantes. Al principio, el cliente veía la certificación como poco más que un trámite, pero Focus no iba a validar controles sin las evidencias que los respaldaran.
Como dice Andrew:
“Si no tienes las políticas o no tienes la certificación, simplemente no consigues el contrato.”
Lo que antes era una cuestión administrativa de segundo plano pasaba a estar directamente ligado a la capacidad del cliente para ganar negocio.
Cómo hacer escalable la gestión de políticas
Focus ya sabía el trabajo que implicaba.
Como empresa certificada en ISO 27001, había pasado por el proceso de desarrollar políticas internamente. Cuando anteriormente recurrió a asesoramiento jurídico especializado, un solo contrato redactado por profesionales costó alrededor de 5.000 £.
Y eso era un único documento.
Andrew explica que un cliente tipo de Focus puede necesitar entre cinco y diez políticas. Pedir a cada cliente pequeño o mediano que encargara esos documentos uno a uno difícilmente iba a funcionar.
Descargar plantillas genéricas de internet tampoco era una buena alternativa.
Focus necesitaba algo que pudiera integrar en su servicio gestionado: sencillo de administrar para su propio equipo, con un coste asumible para desplegarlo en toda su base de clientes y útil más allá de la simple gestión de políticas.
El MSP evaluó varias opciones antes de decidirse por usecure.
La facilidad de uso era clave, porque Focus no quería que sus técnicos dedicaran su tiempo a administrar otro producto complicado. El precio también importaba, porque el servicio tenía que tener sentido para los clientes. Y el equipo buscaba un proveedor con el que construir una relación a largo plazo.
Para Andrew, usecure cumplía en los tres frentes.
“No solo por la calidad del producto, la sencillez de la interfaz, lo fácil que resulta hacer el onboarding de los clientes y un precio realmente excelente, sino porque usecure daba la impresión de ser justo el tipo de empresa con la que queríamos trabajar.”
Focus confiaba tanto en la plataforma que empezó a utilizarla también internamente.
Las políticas fueron el punto de partida, no el destino
Para muchos clientes de Focus, el acceso a plantillas de políticas listas para usar fue el motivo inicial.
En lugar de buscar en internet o redactar cada política desde cero, podían utilizar uPolicy para distribuir las políticas y dejar constancia de que los empleados las habían leído y aceptado.
Pero la plataforma de usecure, en su conjunto, aportó a Focus otra pieza del stack de seguridad que quería estandarizar: el factor humano de la ciberseguridad.
La formación en concienciación de seguridad, las simulaciones de phishing y la monitorización de credenciales expuestas podían convivir con la gestión de políticas, en lugar de depender de herramientas independientes.
Eso era importante, porque algunos clientes se mostraban escépticos al principio con la formación en concienciación.
Andrew cuenta que incluso algunos de los usuarios más “clásicos y cínicos” de Focus Technology Europe cambiaron de opinión en cuanto empezaron a usarla.
“Nos gustan muchísimo los vídeos y las animaciones. Son realmente entretenidos y los cuestionarios tienen sentido. De verdad entendemos de qué están hablando.”
Focus también utiliza los informes de forma interna, lo que le ayuda a demostrar la finalización de la formación de sus empleados como parte de su propio registro de evidencias para la auditoría ISO 27001.
Y, como sus técnicos utilizan la misma plataforma, pueden dar soporte a los clientes desde la experiencia real, en lugar de limitarse a revender un producto más.
De más de un 85 % de riesgo a menos de un 20 %
El resultado más evidente para Focus ha sido ver cómo evolucionan los niveles de riesgo de sus clientes.
Andrew señala que los clientes partían de un factor de riesgo medio superior al 85 %, lo que reflejaba las carencias de conocimiento en seguridad entre sus usuarios.
Tras implantar una formación continua en concienciación, vio cómo esas puntuaciones caían rápidamente.
“Ha sido muy gratificante ver cómo nuestros clientes pasaban de un factor de riesgo medio superior al 85 % a menos del 20 % en un periodo de tiempo realmente corto.”
Los informes dan a Focus algo tangible que llevar a las reuniones periódicas con sus clientes.
En lugar de limitarse a decir que la formación se ha completado, el equipo puede mostrar cómo evoluciona el riesgo con el tiempo, identificar a los usuarios que necesitan apoyo adicional y ajustar la formación cuando aparecen nuevas carencias.
Para los clientes, eso hace que el progreso sea visible.
Para Focus, convierte la concienciación en seguridad en una conversación gestionada y continua, en lugar de una casilla que marcar una vez al año.
Miles de euros ahorrados en costes potenciales de políticas
La gestión de políticas también aporta un beneficio práctico en coste y en tiempo.
Andrew explica que los clientes de Focus suelen necesitar entre cinco y diez políticas.
Su propia experiencia demuestra lo caro que puede resultar crear esos documentos uno a uno: un contrato legal especializado le costó a Focus unas 5.000 £.
Eso no significa que cada política costaría 5.000 £, pero sí ilustra la ecuación económica a la que se enfrentan los MSP y sus clientes cuando cada documento debe encargarse por separado.
Con la biblioteca de políticas ya disponible en usecure, Focus no necesita derivar a sus clientes para que consigan cada documento por su cuenta ni dedicar horas a buscar plantillas de calidad dudosa.
Como dice Andrew:
“usecure se encarga de todo el trabajo pesado, de todo el trabajo duro. Ahorra horas de tiempo y muchísimo dinero.”
En el stack estándar desde el primer día
Focus ha ido un paso más allá de ofrecer usecure como un complemento opcional.
Forma parte del stack tecnológico estándar del MSP.
Todos los clientes nuevos lo reciben.
Encaja con la forma en que Focus ha diseñado su servicio en torno a Cyber Essentials: implantar las herramientas y los controles básicos antes de que un cliente llegue pidiendo ayuda con la certificación.
Además, mantiene la propuesta sencilla.
En lugar de decidir qué clientes deberían recibir concienciación en seguridad, gestión de políticas, simulaciones de phishing o monitorización de exposición, Focus puede establecer la misma línea base en toda su nueva cartera de clientes.
Y hay margen para construir más servicio alrededor.
Para los clientes que no cuentan con recursos internos de RR. HH., Focus está desarrollando un servicio de informes mensuales en el que su equipo elabora los informes y hace seguimiento con los empleados que no han completado la formación en seguridad asignada.
La plataforma se convierte en la base. Focus construye el servicio gestionado a su alrededor.
“En serio, hazlo sin pensarlo”
La recomendación de Andrew a otros MSP no es especialmente complicada.
En un evento reciente del sector, se encontró junto a otro propietario de un MSP en el stand de usecure.
Prácticamente se adueñó de la conversación.
“Le dije: en serio, hazlo sin pensarlo. No te arrepentirás.”
Para Focus Technology Europe, el valor está en resolver varios problemas con un mismo servicio.
Los clientes tienen las políticas listas cuando las exigen las aseguradoras, los auditores o los requisitos de certificación. Los empleados reciben formación continua en concienciación sobre seguridad. Focus obtiene informes que puede utilizar en las conversaciones con sus clientes. Y toda la plataforma se puede desplegar de forma homogénea como parte del stack estándar del MSP.
Puede que la gestión de políticas fuera lo que llevó a muchos clientes a contratar el servicio.
Pero lo que Focus consiguió al final fue una forma más escalable de gestionar el factor humano de la seguridad en toda su cartera de clientes.
Escala la gestión de políticas sin complicaciones
Para un MSP, la gestión de políticas se complica muchísimo cuando cada cliente parte de cero.
usecure reúne la distribución y aceptación de políticas, la formación en concienciación sobre seguridad, las simulaciones de phishing y la monitorización de credenciales expuestas en una única plataforma creada para MSPs.
Descubre cómo usecure puede ayudarte a integrar el Human Risk Management en tu servicio estándar sin añadir carga administrativa innecesaria.
BOOK A DEMO
See Human Risk Intelligence in action
A 30-minute walkthrough of how to cut human risk across your users, tailored to MSPs and IT teams.
Subscribe to newsletter

Descubre cómo las empresas de servicios profesionales reducen el riesgo humano con usecure
Descubre cómo los equipos de TI de servicios profesionales usan usecure para proteger los datos confidenciales de sus clientes, mantener el cumplimiento normativo y salvaguardar su reputación, sin interrumpir el trabajo facturable.
Related posts
Explore more insights, updates, and resources from usecure.
Cómo Coegi Cloud redujo a cero los tickets de concienciación en seguridad con usecure

De la cultura de la culpa al firewall humano: cómo el NTPF logró un 99,4 % de participación en formación