Your home for Human Risk Intelligence insights
Fresh insights, updates, and practical tips for tackling human risk.
5 min read
usecure lance uHealth, le produit qui définit le Human Risk Intelligence (HRI)
usecure lance uHealth et apporte le Human Risk Intelligence aux MSP et aux équipes IT en connectant les signaux d’identité, de sensibilisation, d’hygiène et d’accès pour révéler et réduire le cyber-risque humain.

Kerryn Zendera


5 min read
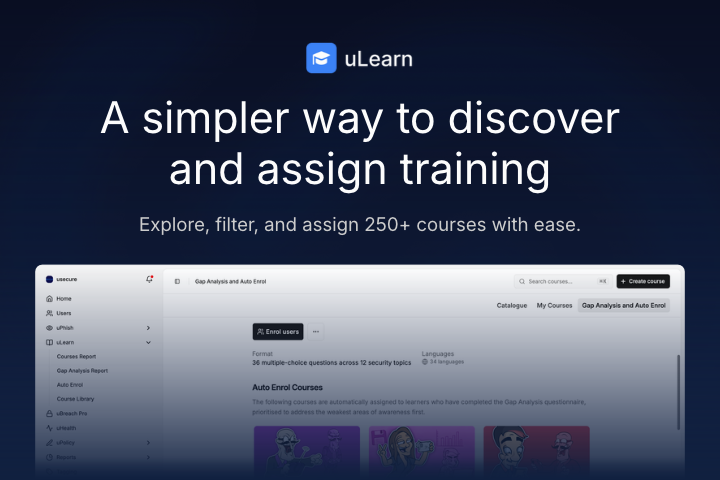
Meet the new uLearn Course Library: find the right training, faster
We've redesigned the uLearn Course Library to help you discover relevant training and get learners enrolled in fewer steps.
Kerryn Zendera

5 min read
HIPAA Training Requirements (2026): Who Needs It, How Often, and What to Cover
HIPAA training requirements apply to every workforce member at a covered entity or business associate. Training is required at onboarding, after material policy changes, and through an ongoing security awareness program, with records kept for six years. HIPAA annual training is not written into the current rule, but OCR settlements and the proposed Security Rule treat it as the minimum. In 2026, the organizations best protected are those that pair role-based training with Human Risk Intelligence to see which humans carry the most risk.

Yu Ling Lok
5 min read
What 2026 cybersecurity data reveals about employee exposure
usecure's Human Risk and Compliance Outlook Report reveal why training, phishing results, and identity controls need to be connected to understand real human risk.
Kerryn Zendera
5 min read
Mises à jour produit d'octobre 2026 : nouvelles formations, campagnes et analyses pour octobre
Votre Product Pulse d'octobre : ressources pour le Cybersecurity Awareness Month, formations de sensibilisation à la sécurité nouvelles et actualisées, enablement partenaires et analyses des menaces.
Kerryn Zendera
5 min read
Notes de version – octobre 2026
Nouveautés usecure d’octobre 2026 : Microsoft Secure Score dans uHealth, uBreach modernisé, Users & Groups reconstruit et e-mails de formation sur mesure.
Kerryn Zendera
5 min read
Fuite de données chez ASOS : les attaques secondaires auxquelles vos équipes doivent désormais se préparer
La violation de données subie par ASOS a commencé lorsqu'un attaquant, se faisant passer pour un contact de confiance, a convaincu un collaborateur de lui communiquer ses identifiants de connexion. Les données clients dérobées (noms, coordonnées, dates de naissance et habitudes d'achat) constituent désormais une matière première idéale pour des campagnes ciblées de phishing, de smishing et d'usurpation d'identité. Or, nombre de ces cibles travaillent aussi pour votre organisation. La véritable leçon ne se limite pas à un seul distributeur : le risque humain se situe aux deux extrémités d'une violation de données moderne, et il doit être mesuré et géré en conséquence.
Yu Ling Lok

5 min read
AML/CTF Tranche 2 place des milliers de cabinets sous le Privacy Act : ce que l'APP 11 implique désormais pour les MSP
Depuis le 1er juillet 2026, l'AML/CTF Tranche 2 a fait entrer plus de 100 000 petits cabinets professionnels dans le champ du Privacy Act, selon les estimations de l'OAIC. L'APP 11 leur impose désormais de protéger les données d'identité qu'ils collectent. Le facteur humain intervenant dans 62 % des violations, les MSP capables de mesurer et de réduire le risque humain sont les mieux placés pour aider ces cabinets à démontrer qu'ils ont pris des « mesures raisonnables ».
Yu Ling Lok
5 min read
usecure s’associe à Kinesys Partners pour développer la Human Risk Intelligence en Espagne et en Italie
usecure s’associe à Kinesys Partners pour déployer sa plateforme de Human Risk Intelligence auprès des MSP en Espagne et en Italie.
Hetty Roach
5 min read
Mois de la cybersécurité 2026 : faites d'octobre un point de départ, pas une fin
Octobre n'est qu'un temps fort, mais le risque humain, lui, est permanent. Découvrez pourquoi le Cybersecurity Awareness Month doit passer du statut de campagne ponctuelle à celui de démarche continue d'intelligence du risque.
Kerryn Zendera