Reconnaissance pilotée par l'IA : un ciblage accéléré des dirigeants, des équipes finance et des admins pour la fraude de type BEC

Table of contents
Subscribe to newsletter
Le Business Email Compromise (BEC) reste l'une des cybermenaces les plus coûteuses pour les organisations. Contrairement au phishing de masse, les attaquants BEC mènent un travail de reconnaissance ciblé pour usurper l'identité de personnes de confiance — le plus souvent des dirigeants, des responsables financiers ou des administrateurs système — et pousser leurs victimes à effectuer un virement, à divulguer des identifiants ou à valider des transactions frauduleuses.
Qu'est-ce qui change en 2025-2026 ? L'intelligence artificielle (IA) a démultiplié la phase de reconnaissance : ce qui demandait autrefois des jours, voire des semaines, se règle désormais en quelques heures. Les attaquants s'appuient sur l'IA générative pour extraire des données publiques, construire des profils de victimes détaillés et rédiger des e-mails quasiment impossibles à distinguer d'une correspondance professionnelle légitime. Résultat : des attaques plus rapides et plus crédibles, qui contournent les filtres traditionnels et exploitent la confiance humaine à grande échelle.
Dans cet article, nous verrons précisément comment les attaquants utilisent l'IA pour accélérer chaque étape d'une campagne BEC, quels profils à haut risque sont visés en priorité, ce que disent les dernières statistiques et comment le Human Risk Intelligence permet aux responsables sécurité de passer d'une formation réactive à une défense proactive et pilotée par la donnée.
Comment l'IA accélère les attaques BEC
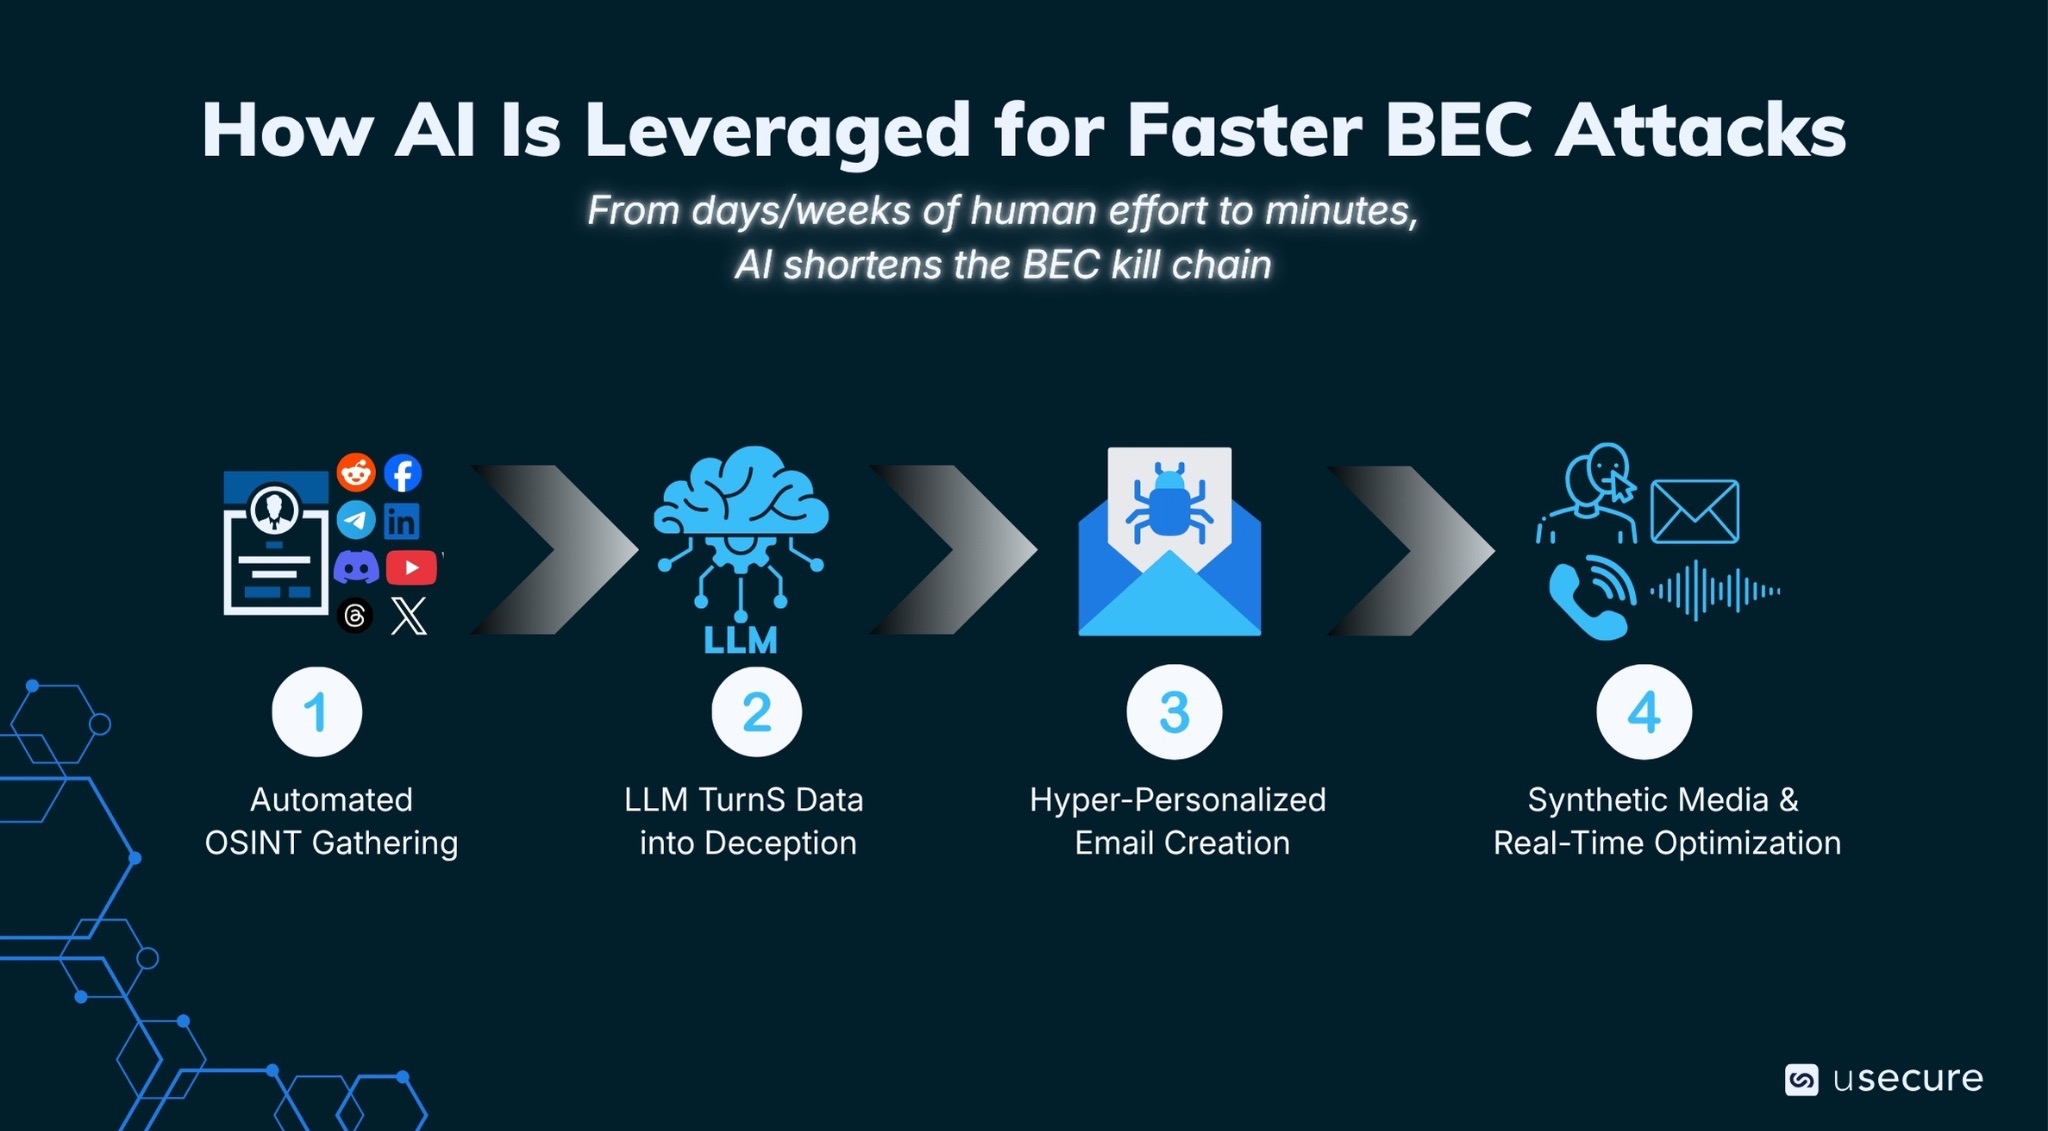
Les attaquants ont considérablement raccourci la kill chain du BEC en intégrant l'IA à chaque étape, de la reconnaissance à l'exécution. Un processus autrefois lent et laborieux, qui mobilisait des jours ou des semaines de travail humain, se boucle aujourd'hui en quelques minutes : les attaques gagnent en volume et deviennent redoutablement efficaces. Voici, étape par étape, le déroulé d'une attaque BEC moderne pilotée par l'IA.
1. Collecte OSINT automatisée à grande échelle
Les campagnes BEC modernes commencent par une collecte automatisée de renseignements en sources ouvertes (OSINT). Des outils d'IA passent au crible les profils LinkedIn, les sites d'entreprise, les publications sur les réseaux sociaux et jusqu'aux photos de vacances ou aux actualités personnelles en apparence anodines. Cette phase cartographie l'organigramme complet, identifie les décideurs de la finance et de l'administration et met au jour des déplacements, des projets en cours, des relations fournisseurs et des détails personnels propres à créer un sentiment d'urgence ou de proximité crédible.
2. Les grands modèles de langage transforment la donnée en tromperie
Les systèmes d'IA agrègent ces données publiques éparses en profils de cibles complets : analyse du style rédactionnel, tics de langage relevés dans des enregistrements publics, éléments de contexte comme un conseil d'administration récent, la pression de fin de trimestre ou une migration de système interne. Ce renseignement nourrit ensuite directement des grands modèles de langage, qui convertissent la donnée brute en matériel d'attaque très convaincant.
3. Des e-mails hyper-personnalisés
Ces modèles produisent des e-mails soignés et contextualisés, qui reprennent exactement le ton, le jargon et la signature du dirigeant ou du collègue usurpé. Les messages citent de vrais projets, de vrais collègues ou des événements récents. Ils intègrent des prétextes d'urgence subtils et parfaitement crédibles : « virement urgent à passer avant la clôture du trimestre pour sécuriser la remise fournisseur évoquée la semaine dernière » ou « mise à jour de la facture fournisseur nécessaire suite à la migration ERP annoncée en réunion plénière ».
4. Médias synthétiques et optimisation en temps réel
Au-delà du texte, les attaquants combinent de plus en plus ces e-mails avec des médias synthétiques. Ils génèrent des deepfakes vocaux à partir de conférences de résultats ou d'interventions publiques pour passer ensuite un appel de relance, ou fabriquent des fils d'e-mails réalistes qui semblent prolonger une conversation interne existante. Certaines campagnes testent même en temps réel plusieurs variantes d'objet et de formulation pour optimiser les taux d'ouverture et de clic. Des acteurs malveillants peu qualifiés peuvent ainsi lancer des opérations qui exigeaient hier une véritable expertise en ingénierie sociale.
L'accélération est spectaculaire. Ce qui demandait 16 heures ou plus de reconnaissance et de rédaction peut désormais être bouclé en 5 minutes à peine, ce qui permet aux attaquants de frapper au moment idéal, quand leurs cibles sont distraites ou sous pression. Résultat : une nouvelle génération d'attaques BEC qui déjouent plus efficacement les filtres de messagerie traditionnels et exploitent la psychologie humaine avec une précision inquiétante.
Dès la mi-2024, environ 40 % des e-mails BEC étaient déjà générés par IA, et cette proportion n'a fait qu'augmenter depuis. Les attaquants n'ont plus besoin d'un anglais parfait ni de solides compétences en recherche : l'IA se charge du gros du travail. Autrement dit, même des acteurs peu sophistiqués sont aujourd'hui capables de mener des campagnes de niveau entreprise.
Les fonctions les plus exposées aux attaques BEC pilotées par l'IA
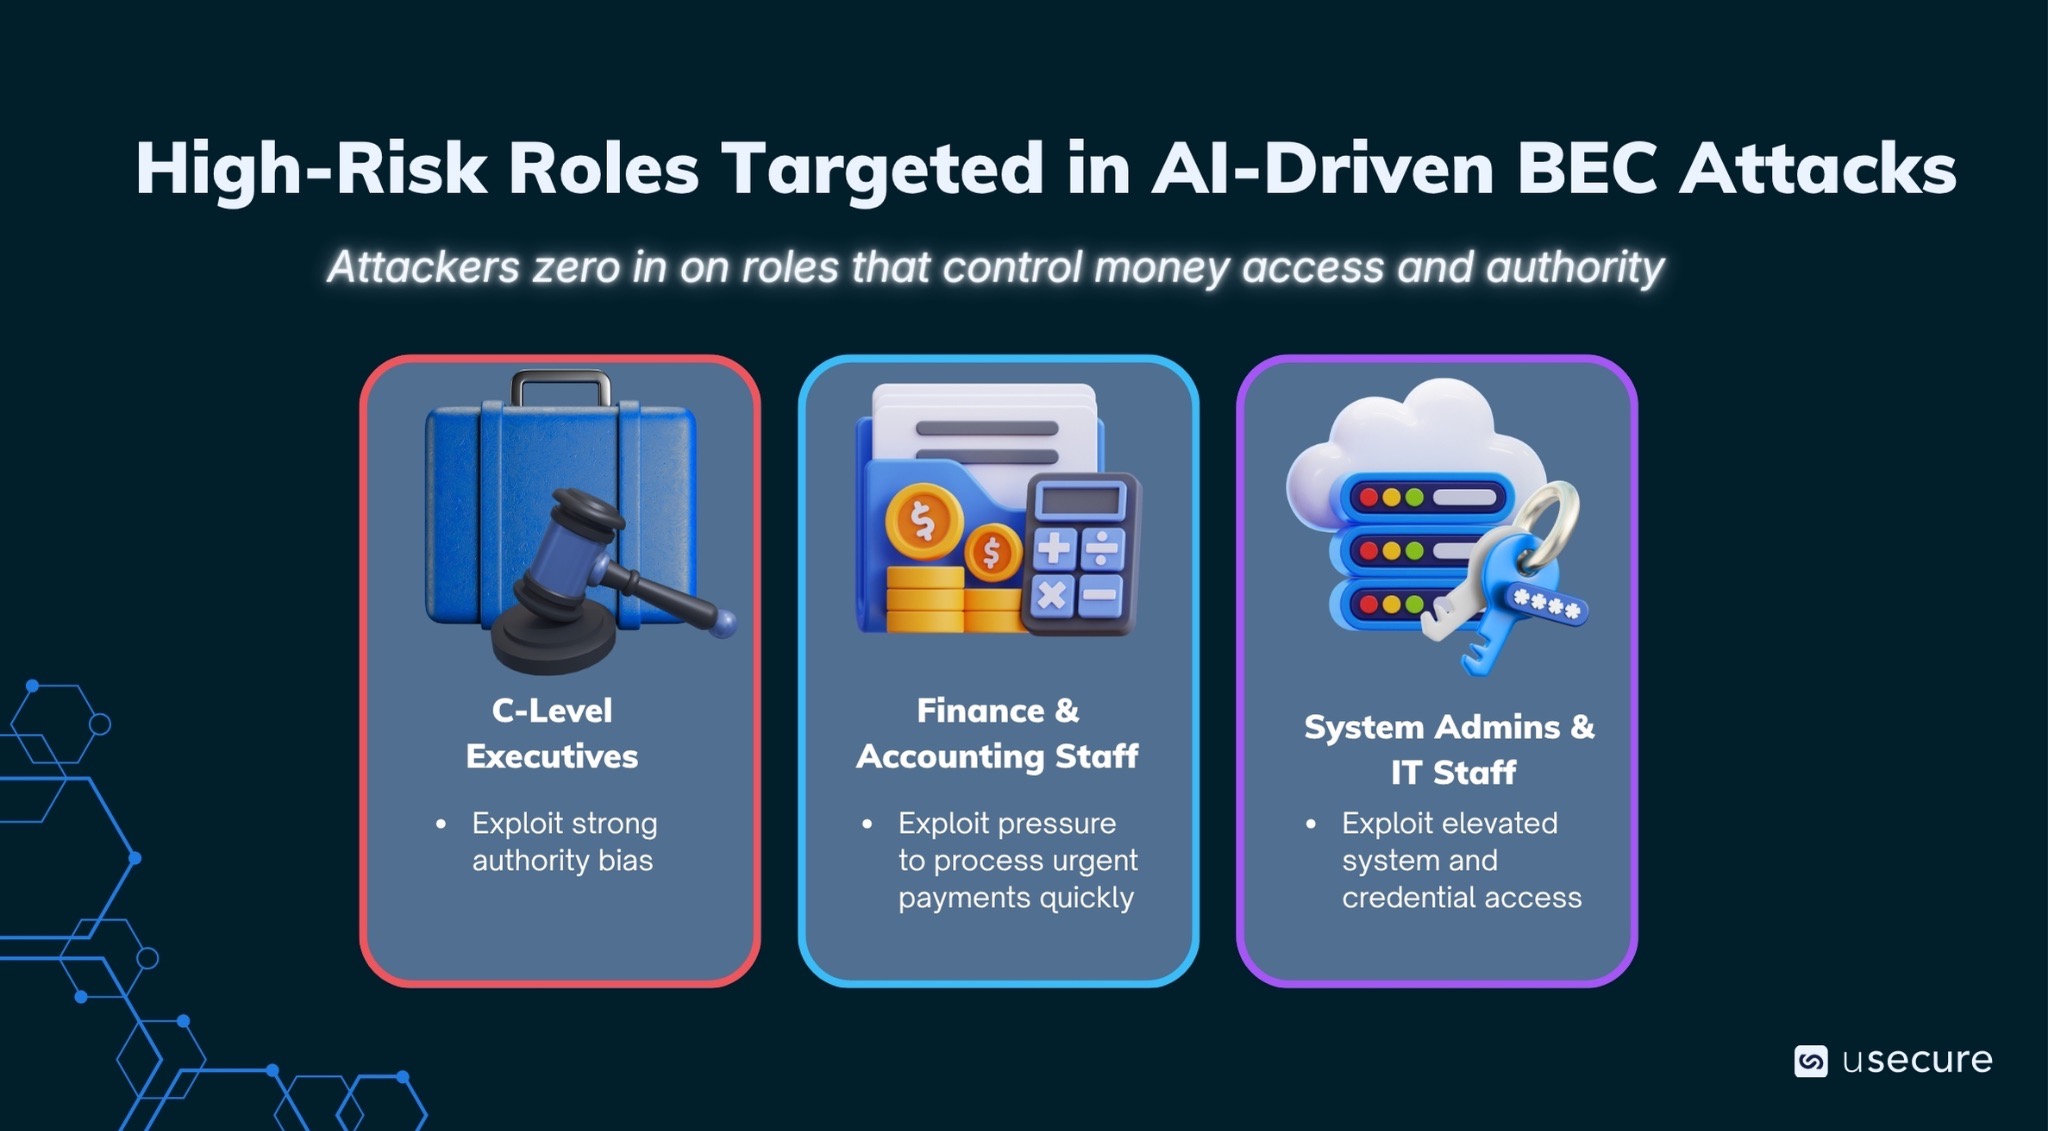
Les attaquants ne ratissent pas large avec des vagues de phishing génériques. Ils ciblent des fonctions précises qui contrôlent l'argent, les accès ou le pouvoir de décision, parce que ce sont elles qui offrent le retour le plus rapide et le plus élevé. L'IA décuple cette précision en permettant un profilage express et des attaques hyper-personnalisées parfaitement crédibles. Trois populations sont visées en priorité :
- Les dirigeants (C-Level) sont usurpés dans la grande majorité des attaques BEC (environ 89 %), en raison du biais d'autorité. Les collaborateurs sont conditionnés à répondre vite lorsqu'une demande semble venir du sommet. Un seul e-mail convaincant peut déclencher des virements considérables sans validation multiple.
- Les équipes finance et comptabilité traitent des paiements au quotidien, gèrent les factures et les relations fournisseurs et exécutent la paie ou les opérations de trésorerie. Les attaquants se font passer pour un fournisseur (« merci de mettre à jour nos coordonnées bancaires pour le prochain règlement ») ou pour un collaborateur interne (« valide ce virement urgent avant la clôture du trimestre »). Soumises à des délais serrés et à de gros volumes, ces équipes sont particulièrement sensibles aux tactiques de pression.
- Les administrateurs système et les équipes IT disposent d'accès à privilèges, gèrent les identifiants et servent de levier à des prétextes de « support informatique interne » qui ouvrent la voie à une compromission plus profonde. Un administrateur peut recevoir une demande de « réinitialisation des identifiants du nouveau CFO » ou de correction urgente d'un « problème d'intégration avec le système d'un fournisseur ». Une fois à l'intérieur, les attaquants peuvent rebondir vers les systèmes financiers ou installer des mécanismes de persistance.
Le coût bien réel des attaques BEC
Les dernières statistiques donnent la mesure de la vitesse à laquelle la menace BEC évolue.
- Selon le rapport 2025 de l'Internet Crime Complaint Center (IC3) du FBI, les pertes totales liées à la cybercriminalité ont atteint un record de 20,88 milliards de dollars, dont plus de 3,046 milliards imputables au seul BEC, soit environ 14,6 % de l'ensemble des pertes déclarées. Les escroqueries reposant sur l'IA ont donné lieu à 22 364 plaintes et à quelque 893 millions de dollars de pertes documentées. Les entreprises ont déclaré plus de 30 millions de dollars de pertes sur des fraudes BEC impliquant l'IA.
- Au-delà des montants bruts, le paysage des attaques s'est profondément transformé en quelques années seulement. Les attaques BEC ont progressé de 15 % en 2025 par rapport à l'année précédente, d'après les travaux de LevelBlue SpiderLabs, qui relèvent en moyenne plus de 3 000 messages BEC interceptés chaque jour.
- Osterman Research indique que 60 % des organisations, en particulier les plus petites, font désormais face à des tentatives de BEC fréquentes, l'IA alimentant la hausse des volumes et l'automatisation.
Human Risk Intelligence : transformer la donnée en actions défendables
Face à des menaces augmentées par l'IA qui évoluent chaque jour, la seule formation de sensibilisation à la sécurité ne suffit plus. Ce qu'il faut aujourd'hui, c'est du Human Risk Intelligence (HRI).
Le HRI agrège les signaux issus des comportements des collaborateurs, des schémas d'accès aux identités, de l'hygiène de sécurité et de la threat intelligence en temps réel pour offrir une vision continue et actionnable du risque humain. Plutôt qu'une formation mensuelle générique, le HRI identifie quel utilisateur a de mauvaises habitudes de mots de passe et quel dirigeant constitue une cible de choix pour un deepfake. En priorisant les personnes les plus exposées et en déclenchant des interventions ciblées, adaptées au rôle et livrées au bon moment, les organisations réduisent le risque humain de façon mesurable.
Protéger votre organisation à l'ère de l'IA
C'est désormais clair : l'IA n'a pas seulement rendu les attaques BEC plus convaincantes, elle les a rendues plus rapides et plus scalables que jamais. Les organisations qui s'en remettent uniquement à la défense périmétrique ou à une formation uniforme resteront vulnérables. Le HRI associe analyses pilotées par la donnée, formation ciblée et interventions en temps réel. Cette approche proactive permet aux responsables sécurité de garder une longueur d'avance sur une reconnaissance qui évolue à toute vitesse.
Les attaquants utilisent l'IA dès aujourd'hui. La question est de savoir si vos défenses évolueront aussi vite. Découvrez le demo hub pour voir notre solution de sensibilisation à la sécurité et l'ensemble de notre suite Human Risk en action.
BOOK A DEMO
See usecure in action
A 30-minute walkthrough of how to cut human risk across your users, tailored to MSPs and IT teams.
Subscribe to newsletter

Découvrez comment les cabinets de services professionnels réduisent le risque humain avec usecure
Découvrez comment les équipes IT des services professionnels utilisent usecure pour protéger les données sensibles de leurs clients, maintenir leur conformité et préserver leur réputation — sans perturber le travail facturable.
Related posts
Explore more insights, updates, and resources from usecure.

AI Threat Trends 2026: The Human-Layer Attacks AI Is Making Cheaper
How Deepfakes Supercharge Social Engineering and Why Human Risk Intelligence Is the Essential Defense