KI-gestützte Aufklärung: Wie Angreifer Führungskräfte, Finanzteams und Admins schneller für BEC-Betrug ins Visier nehmen

Table of contents
Subscribe to newsletter
Business Email Compromise (BEC) zählt nach wie vor zu den finanziell verheerendsten Cyberbedrohungen für Unternehmen. Anders als beim Massen-Phishing betreiben BEC-Angreifer gezielte Aufklärung, um sich als vertrauenswürdige Insider auszugeben – typischerweise als Führungskräfte, Finanzverantwortliche oder Systemadministratoren – und ihre Opfer zu Überweisungen, zur Herausgabe von Zugangsdaten oder zur Freigabe betrügerischer Transaktionen zu bewegen.
Was ist 2025–2026 neu? Künstliche Intelligenz (KI) hat die Aufklärungsphase massiv beschleunigt: Was früher Tage oder Wochen dauerte, ist heute eine Sache von Stunden. Angreifer nutzen generative KI, um öffentlich verfügbare Daten auszulesen, detaillierte Opferprofile aufzubauen und E-Mails zu verfassen, die von legitimer Geschäftskorrespondenz kaum zu unterscheiden sind. Das Ergebnis sind schnellere, überzeugendere Angriffe, die klassische Filter umgehen und menschliches Vertrauen in großem Maßstab ausnutzen.
In diesem Beitrag zeigen wir, wie Angreifer KI einsetzen, um jede Phase einer BEC-Kampagne zu beschleunigen, welche besonders gefährdeten Rollen sie am aggressivsten angehen, was die aktuellen Zahlen sagen und wie Human Risk Intelligence Sicherheitsverantwortlichen den Schritt von reaktiven Schulungen zu einer proaktiven, datengestützten Verteidigung ermöglicht.
Wie KI BEC-Angriffe beschleunigt
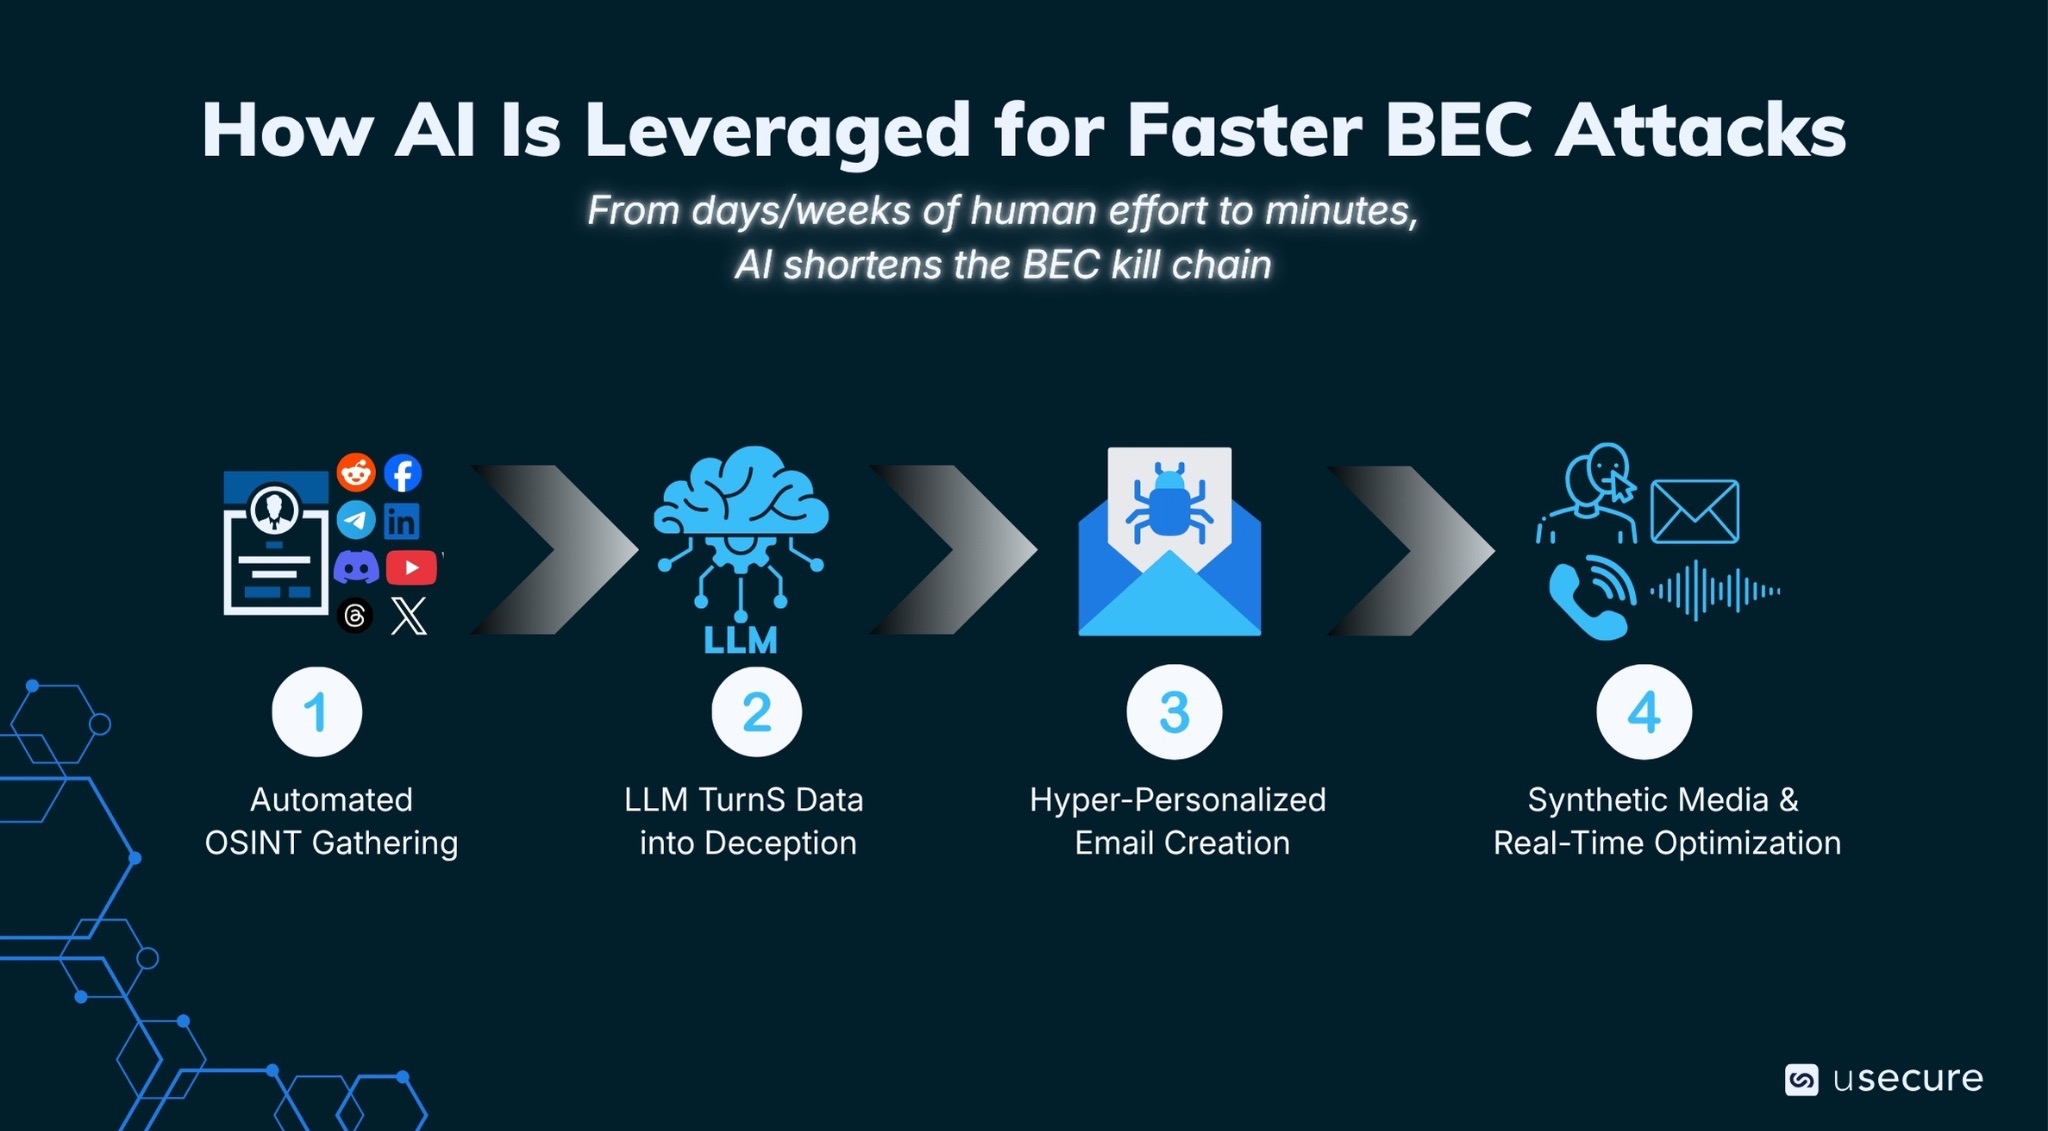
Angreifer haben die Kill Chain für BEC drastisch verkürzt, indem sie KI in jeder Phase der Aufklärung und Ausführung einsetzen. Ein früher langsamer, arbeitsintensiver Prozess, der Tage oder Wochen menschlicher Arbeit erforderte, ist heute in Minuten abgeschlossen – das macht die Angriffe skalierbar und beunruhigend wirksam. So läuft ein moderner, KI-gestützter BEC-Angriff Schritt für Schritt ab.
1. Automatisierte OSINT-Recherche im großen Stil
Moderne BEC-Kampagnen beginnen mit der automatisierten Auswertung offener Quellen (OSINT). KI-Werkzeuge durchsuchen LinkedIn-Profile, Unternehmenswebsites, Social-Media-Beiträge und selbst scheinbar harmlose Urlaubsfotos oder private Updates. Dabei entsteht ein vollständiges Bild der Organisationsstruktur: Entscheider in Finanzwesen und Verwaltung, Reisepläne, laufende Projekte, Lieferantenbeziehungen und persönliche Details, die glaubwürdige Dringlichkeit oder Nähe erzeugen.
2. Große Sprachmodelle machen aus Daten Täuschung
KI-Systeme verdichten verstreute öffentliche Daten zu umfassenden Zielprofilen – inklusive Analyse des Schreibstils, Sprachmustern aus öffentlichen Aufnahmen und Kontextwissen wie kürzlichen Vorstandssitzungen, Quartalsenddruck oder internen Systemmigrationen. Diese Erkenntnisse fließen direkt in große Sprachmodelle, die Rohdaten in hochgradig überzeugendes Angriffsmaterial verwandeln.
3. Hyperpersonalisierte E-Mails
Diese Modelle erzeugen ausgefeilte, kontextbezogene E-Mails, die Tonfall, Fachjargon und Signatur der imitierten Führungskraft oder Kollegin exakt nachbilden. Die Nachrichten verweisen auf reale Projekte, Kolleginnen und Kollegen oder aktuelle Ereignisse. Sie enthalten subtile, authentisch wirkende Dringlichkeitsvorwände – etwa „dringende Überweisung noch vor Quartalsschluss, um den letzte Woche besprochenen Lieferantenrabatt zu sichern“ oder „Aktualisierung der Lieferantenrechnung erforderlich wegen der in der Townhall angekündigten ERP-Migration“.
4. Synthetische Medien und Optimierung in Echtzeit
Über Text hinaus kombinieren Angreifer dies zunehmend mit synthetischen Medien. Sie erzeugen Deepfake-Stimmproben aus Analystenkonferenzen oder Konferenzauftritten für anschließende Telefonanrufe oder bauen realistische E-Mail-Verläufe, die eine bestehende interne Konversation fortzusetzen scheinen. Manche Kampagnen testen sogar in Echtzeit mehrere Betreffzeilen- und Formulierungsvarianten, um Öffnungs- und Klickraten zu optimieren. So können selbst weniger versierte Angreifer Kampagnen starten, die früher ausgeprägte Social-Engineering-Expertise voraussetzten.
Die Beschleunigung ist dramatisch. Was früher 16 Stunden oder mehr an Aufklärung und Ausarbeitung gekostet hat, gelingt heute in nur fünf Minuten, sodass Angreifer genau dann zuschlagen können, wenn ihre Ziele abgelenkt oder unter Druck sind. Das Ergebnis ist eine neue Generation von BEC-Angriffen, die klassische E-Mail-Filter wirksamer umgehen und menschliche Psychologie mit erschreckender Präzision ausnutzen.
Bereits Mitte 2024 waren schätzungsweise 40 % der BEC-E-Mails KI-generiert – und dieser Anteil ist seitdem weiter gestiegen. Angreifer brauchen weder muttersprachliches Englisch noch tiefe Recherchekompetenz, denn die KI übernimmt die Schwerarbeit. Damit können heute auch wenig versierte Akteure Kampagnen auf Enterprise-Niveau fahren.
Besonders gefährdete Rollen bei KI-gestützten BEC-Angriffen
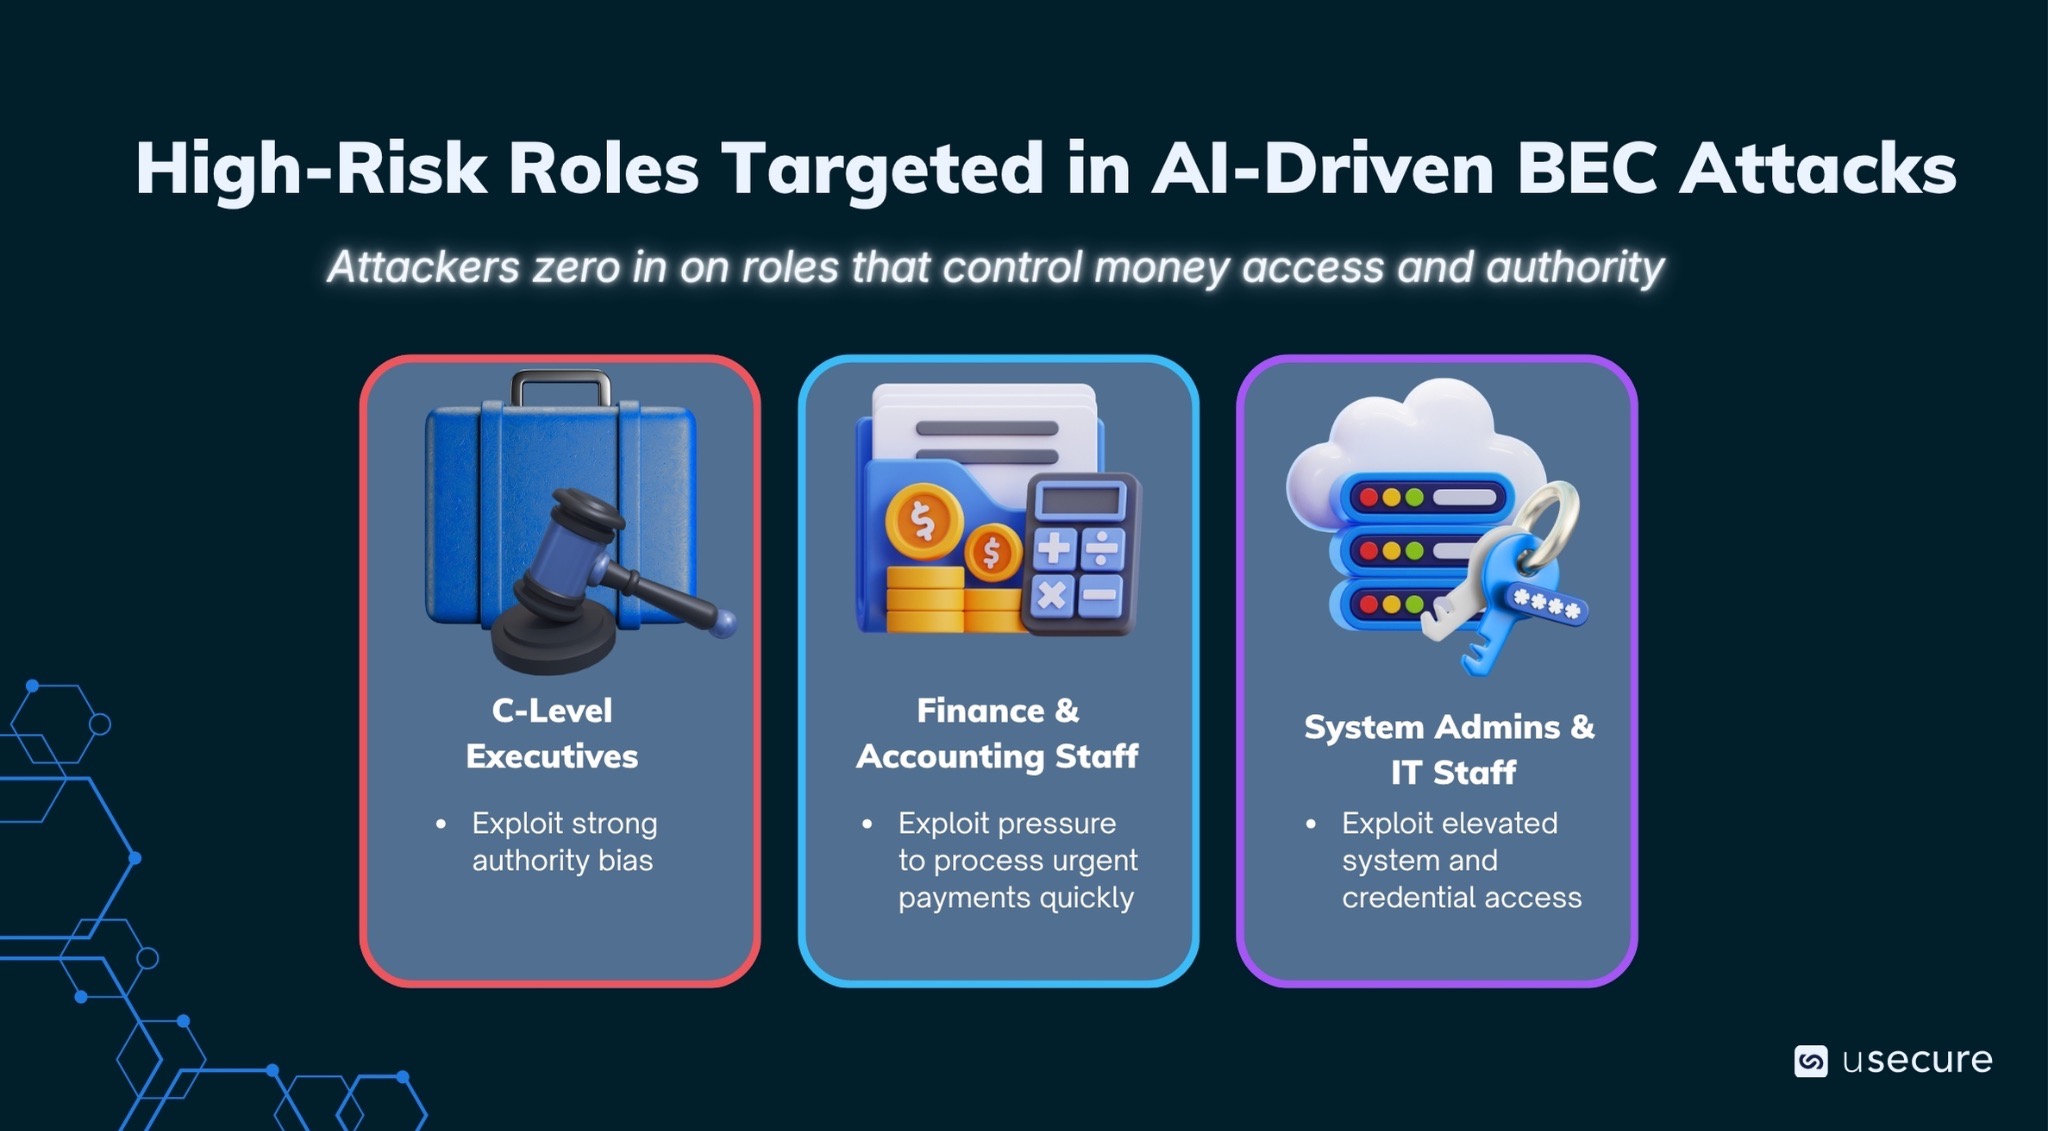
Angreifer setzen nicht auf breit gestreute, generische Phishing-Wellen. Sie konzentrieren sich auf Rollen, die Geld, Zugriffe oder Entscheidungsbefugnis kontrollieren, denn dort ist der Ertrag am höchsten und am schnellsten realisierbar. KI verstärkt diese Präzision, weil sie blitzschnelles Profiling und hyperpersonalisierte, völlig legitim wirkende Angriffe ermöglicht. Drei Gruppen stehen besonders im Fokus:
- Führungskräfte auf C-Level werden in der überwiegenden Mehrheit der BEC-Angriffe imitiert (rund 89 Prozent), weil der Autoritätsbias stark wirkt. Beschäftigte sind darauf konditioniert, schnell zu reagieren, wenn eine Anfrage von ganz oben zu kommen scheint. Eine einzige überzeugende E-Mail kann hohe Überweisungen ohne mehrstufige Freigabe auslösen.
- Finanz- und Buchhaltungsteams wickeln täglich Zahlungen ab, bearbeiten Rechnungen, betreuen Lieferantenbeziehungen und verantworten Gehaltsläufe oder Treasury-Aufgaben. Angreifer geben sich als Lieferant aus („bitte aktualisieren Sie unsere Bankverbindung für die kommende Zahlung“) oder als interne Kollegin („bitte diese dringende Überweisung noch vor Quartalsschluss freigeben“). Weil Finanzteams unter engen Fristen und hohem Volumen arbeiten, sind sie für Druckmittel besonders anfällig.
- Systemadministratoren und IT-Teams verfügen über privilegierte Zugriffe, verwalten Zugangsdaten und lassen sich über Vorwände wie „interner IT-Support“ instrumentalisieren, die Hintertüren für eine tiefere Kompromittierung öffnen. Ein Administrator erhält etwa die Bitte, „die Zugangsdaten für den neuen CFO zurückzusetzen“ oder dringend ein „Integrationsproblem mit einem Lieferantensystem“ zu beheben. Einmal im Netzwerk, können Angreifer auf Finanzsysteme überspringen oder Persistenzmechanismen einrichten.
Der reale Schaden durch BEC-Angriffe
Die aktuellen Zahlen zeigen deutlich, wie schnell sich die BEC-Bedrohungslage verändert.
- Laut dem IC3-Bericht 2025 des FBI (Internet Crime Complaint Center) erreichten die Gesamtschäden durch Cyberkriminalität mit 20,88 Milliarden US-Dollar einen Rekordwert; allein auf BEC entfielen über 3,046 Milliarden US-Dollar und damit rund 14,6 % aller gemeldeten Cyberschäden. Auf KI-gestützte Betrugsmaschen entfielen 22.364 Meldungen und rund 893 Millionen US-Dollar dokumentierter Schäden. Unternehmen meldeten über 30 Millionen US-Dollar Schaden durch BEC-Betrug mit KI-Beteiligung.
- Über die reinen Schadenssummen hinaus hat sich die Angriffslandschaft in wenigen Jahren grundlegend verändert. Laut Untersuchungen von LevelBlue SpiderLabs stiegen BEC-Angriffe 2025 gegenüber dem Vorjahr insgesamt um 15 %; im Schnitt wurden täglich mehr als 3.000 BEC-Nachrichten abgefangen.
- Osterman Research zufolge sind 60 % der Unternehmen – insbesondere kleinere – inzwischen regelmäßig mit BEC-Versuchen konfrontiert, wobei KI Volumen und Automatisierung zusätzlich antreibt.
Human Risk Intelligence: aus Daten belastbare Maßnahmen machen
Gegen KI-verstärkte Bedrohungen, die sich täglich weiterentwickeln, reicht klassische Security-Awareness-Schulung allein nicht mehr aus. Gefragt ist heute Human Risk Intelligence (HRI).
HRI bündelt Signale aus Nutzerverhalten, Identitäts- und Zugriffsmustern, Sicherheitshygiene und Echtzeit-Threat-Intelligence zu einem fortlaufenden, handlungsfähigen Bild des menschlichen Risikos. Statt generischer Monatsschulungen zeigt HRI, welche Person nachlässig mit Passwörtern umgeht und welche Führungskraft ein bevorzugtes Deepfake-Ziel sein dürfte. Indem Organisationen besonders gefährdete Personen priorisieren und rollenspezifische Maßnahmen genau zum richtigen Zeitpunkt ausspielen, senken sie das menschliche Risiko messbar.
So schützen Sie Ihr Unternehmen im KI-Zeitalter
Klar ist: KI hat BEC-Angriffe nicht nur überzeugender gemacht, sondern auch schneller und skalierbarer als je zuvor. Unternehmen, die weiterhin allein auf Perimeterschutz oder Schulungen nach dem Gießkannenprinzip setzen, bleiben angreifbar. HRI verbindet datengestützte Erkenntnisse mit gezielter Weiterbildung und Interventionen in Echtzeit. Dieser proaktive Ansatz hilft Sicherheitsverantwortlichen, der rasant fortschreitenden Aufklärungskurve einen Schritt voraus zu bleiben.
Die Angreifer setzen KI bereits heute ein. Die Frage ist: Entwickeln sich Ihre Abwehrmaßnahmen genauso schnell? Entdecken Sie den Demo Hub und sehen Sie unsere Security-Awareness-Lösung sowie die gesamte Human Risk Suite in Aktion.
BOOK A DEMO
See usecure in action
A 30-minute walkthrough of how to cut human risk across your users, tailored to MSPs and IT teams.
Subscribe to newsletter

Erfahren Sie, wie Unternehmen im Bereich Professional Services mit usecure menschliche Risiken reduzieren
Erfahren Sie, wie IT-Teams in Professional-Services-Unternehmen usecure nutzen, um sensible Kundendaten zu schützen, Compliance-Anforderungen zu erfüllen und ihre Reputation zu wahren — ohne abrechenbare Arbeit zu beeinträchtigen.
Related posts
Explore more insights, updates, and resources from usecure.

AI Threat Trends 2026: The Human-Layer Attacks AI Is Making Cheaper
How Deepfakes Supercharge Social Engineering and Why Human Risk Intelligence Is the Essential Defense