Les défis de cybersécurité des MSP en 2026. Et comment un MSP y fait face.
Subscribe to newsletter
La pression sur les MSP en matière de cybersécurité ne cesse de croître.
Les clients attendent une protection plus solide. La réglementation s’invite de plus en plus dans les échanges du quotidien. Et les attaques de phishing continuent de cibler les collaborateurs au sein des organisations clientes.
Pour beaucoup de MSP, le défi n’est pas d’identifier le risque. C’est de le gérer chez des dizaines, voire des centaines de clients, sans alourdir la charge opérationnelle.
Les processus qui fonctionnaient il y a quelques années commencent à montrer leurs limites.
Les outils de sécurité, à eux seuls, ne donnent pas toujours aux MSP la visibilité nécessaire sur le comportement des utilisateurs. Une formation par an ne change pas la façon dont les gens réagissent aux tentatives de phishing. Et les processus manuels ne suivent plus quand les attentes des clients ne cessent d’augmenter.
Beaucoup de MSP se posent la même question.
Comment gérer le cyber-risque de nos clients de manière cohérente et maîtrisable ?
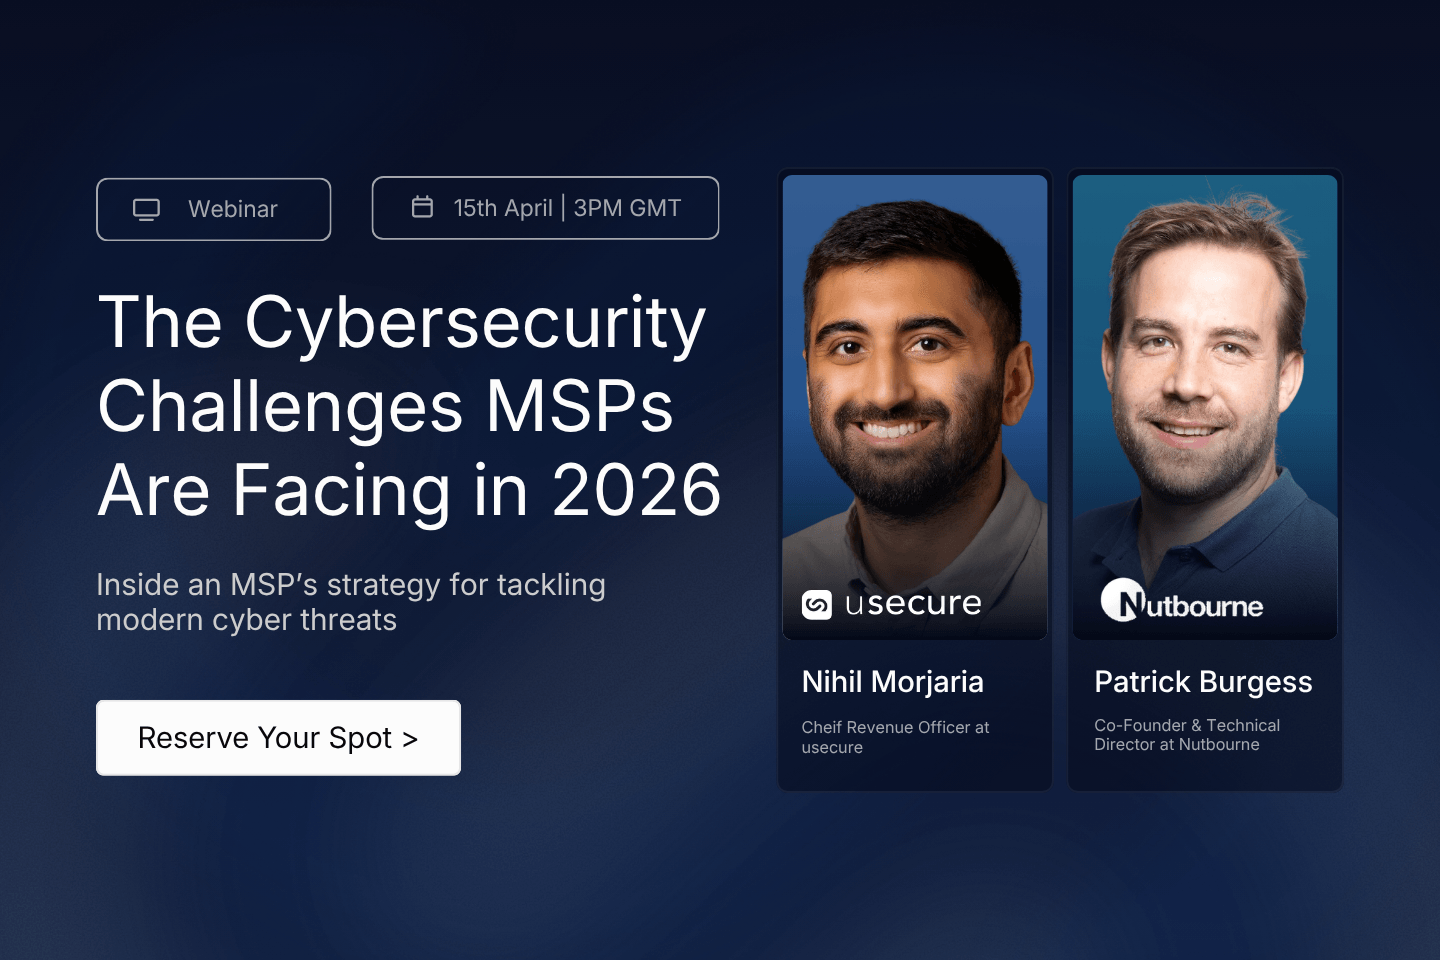
Nous avons abordé ce sujet lors de notre session du 15 avril, désormais disponible en replay.
Lors de ce webinar, usecure s’est entretenu avec Patrick Burgess, cofondateur et directeur technique de Nutbourne Ltd.
Patrick a expliqué ce que son équipe constatait chez ses clients, ce qui ne fonctionnait plus et ce qu’elle a changé dans son approche.
Au programme :
Ce qui est devenu plus difficile pour les MSP au cours des 12 à 18 derniers mois
Là où le risque passe entre les mailles du filet
Comment un MSP a commencé à gérer le cyber-risque de façon plus cohérente
Des conseils pour les MSP confrontés aux mêmes défis
Si vous travaillez avec des PME, ces défis vous parleront sûrement.
Regardez le replay pour entendre directement un MSP qui fait face à ces pressions aujourd’hui.
BOOK A DEMO
See Human Risk Intelligence in action
A 30-minute walkthrough of how to cut human risk across your users, tailored to MSPs and IT teams.
Subscribe to newsletter

FAQs
Les MSP peuvent fournir à leurs clients la formation de sensibilisation à la sécurité, les simulations de phishing, la gestion des politiques et la vérification de l'exposition des identifiants, qui constituent les fondements du Human Risk Management. Avec uHealth, ils peuvent y ajouter la Human Risk Intelligence pour montrer à leurs clients où se situe le risque parmi leurs identités et ce qu'il faut traiter en priorité, et ainsi bâtir un service de cybersécurité récurrent.
Les MSP peuvent s'appuyer sur une plateforme multi-tenant pour gérer les comptes clients, automatiser les tâches récurrentes et standardiser le reporting depuis un point unique. Le portail uService d'usecure centralise la gestion de l'ensemble des tenants clients connectés.
Oui. usecure prend en charge la marque blanche pour les MSP, qui peuvent appliquer leur propre identité visuelle à l'expérience de la plateforme et aux communications destinées à leurs clients. Les partenaires ont également accès à des supports commerciaux et marketing en marque blanche via le Partner Enablement Hub.
La licence NFR (not-for-resale) d'usecure permet aux MSP partenaires éligibles de découvrir et de présenter la plateforme sans acheter de licences destinées à la revente. Elle sert à l'évaluation interne, à la prise en main du produit et aux démonstrations clients.
Related posts
Explore more insights, updates, and resources from usecure.

How MSPs Win in 2026 by Making Human Risk a Core Security Service

The Market Trends MSPs Can’t Afford to Ignore in 2025


See effortless human risk intelligence in action
Book a demo to see how usecure reduces human risk for IT teams and MSPs, or start a free trial to explore the platform yourself.

